Auf dieser Seite3
Die DSGVO ist einer der umfassendsten und gleichzeitig anspruchsvollsten regulatorischen Roadmaps und Compliance-Anforderungen, denen sich Unternehmen im Jahr 2024 stellen müssen.
Die Datenschutz-Grundverordnung (DSGVO) ist eine weltweite Datenschutzverordnung der Europäischen Union, die regelt, wie Organisationen personenbezogene Daten sammeln, verwalten und sichern.
Gemäß diesem Gesetz, das amin Kraft getreten ist, haben betroffene Personen das Recht zu wählen, wie ihre personenbezogenen Daten (PII) erfasst, verwendet und weitergegeben werden 25. Mai 2018.
In diesem ausführlichen Artikel untersuchen wir die wesentlichen Bestandteile der DSGVO und wie kleine Unternehmen die Einhaltung sicherstellen können, um in der digitalen Welt erfolgreich zu sein.
DSGVO für kleine Unternehmen
Unabhängig von der Unternehmensgröße gibt es keine Ausnahmen von der EU-DSGVO. Unternehmen, die personenbezogene Daten (PII) verarbeiten, müssen die Datenschutz-Grundverordnung (DSGVO) einhalten.
Gemäß der DSGVO dürfen Kleinunternehmer die Kontaktinformationen einer Person nicht übererfassen wirkungsvolle Visitenkarte, LinkedIn-Seite oder allgemeine Konversation ohne deren ausdrückliche Zustimmung.
Auch wenn die Details aus Netzwerkmaterialien stammen, die mit einemerstellt wurden Visitenkartenherstellermüssen Unternehmen dennoch sicherstellen, dass sie über die Erlaubnis verfügen, bevor sie diese Kontaktinformationen speichern oder verwenden.
Daher ist es für kleine Unternehmen zwingend erforderlich, die DSGVO einzuhalten und einen Datenschutzbeauftragten (DPO) zu ernennen, der mit allen personenbezogenen Daten umgeht, die sie möglicherweise sammeln.
Die meisten in den USA ansässigen Kleinunternehmen sind jedoch möglicherweise von bestimmten DSGVO-Anforderungen ausgenommen. Einige kleine Unternehmen sind möglicherweise von zusätzlichen Aufzeichnungspflichten ausgenommen, wenn sie die personenbezogenen Daten von EU-Bürgern nur gelegentlich verarbeiten.
Lesen Sie mehr unter:So erkennen Sie, ob Ihr Anwalt Sie verrät.
Darüber hinaus können kleine Unternehmen, die selten Produkte oder Dienstleistungen an EU-Kunden liefern, Ausnahmeregelungen in Anspruch nehmen.
DSGVO-Konformitätsanforderungen für kleine Unternehmen
Unternehmen müssen die DSGVO wie gesetzlich vorgeschrieben einhalten. Die wichtigsten Voraussetzungen für kleine Unternehmen sind:
A. Erhebung und Verarbeitung
Gemäß der DSGVO müssen personenbezogene Daten wahrheitsgemäß, rechtmäßig und sicher erfasst werden. Artikel 6 schreibt vor, dass Datenverantwortliche und Unternehmen eine Rechtsgrundlage für die Verarbeitung personenbezogener Daten schaffen, von Großkonzernen bis hin zu kleinen Unternehmen mit weniger als 250 Mitarbeitern.
Ein Vertrag muss eingehalten werden; Die betroffene Person muss ihre Einwilligung nach Aufklärung erteilen oder es muss ein berechtigtes Interesse einer Organisation vorliegen, das das geringste Risiko für die Rechte der betroffenen Personen darstellt.
B. Einwilligung
Gemäß Artikel 7 müssen alle Organisationen vor der Verarbeitung, Erhebung, Speicherung oder Nutzung von Daten die informierte und freiwillige Einwilligung jeder betroffenen Person einholen.
C. Sicherheit
Die Artikel 23, 30 und 32 schreiben vor, dass Unternehmen geeignete Datenschutzmaßnahmen ergreifen, um die Privatsphäre und Daten der Verbraucher vor Verlust oder Offenlegung zu schützen.
D. Warnung vor Datenschutzverletzung
Die für die Verarbeitung Verantwortlichen sind gemäß den Artikeln 33–34 verpflichtet, die Aufsichtsbehörden innerhalb von 72 Stunden über etwaige Datenschutzverletzungen zu informieren. Die Einzelheiten des Verstoßes, einschließlich seiner Art und der ungefähren Anzahl der betroffenen betroffenen Personen, müssen in dieser Meldung enthalten sein.
e. Datenschutz-Folgenabschätzungen (DPIAs)
DSGVO-konforme Unternehmen sind gemäß Artikel 35 verpflichtet, Datenschutz-Folgenabschätzungen für ihre Geschäftstätigkeit durchzuführen, um Bedrohungen für Verbraucherdaten zu erkennen und zu mindern. Um eine kontinuierliche Einhaltung der DSGVO zu gewährleisten, müssen kleine Unternehmen außerdem gemäß Artikel 37 einen oder mehrere Datenschutzbeauftragte benennen.
6 Schritte zur Umsetzung der DSGVO-Konformität für kleine Unternehmen
Mit einem klaren Verständnis der DSGVO-Anforderungen ist es unerlässlich, diese in realen Geschäftsumgebungen umzusetzen. Der Implementierungsprozess umfasst eine Reihe von Schritten, die die Implementierung und Einhaltung der DSGVO erleichtern. Hier sind sechs Schritte, die Sie unternehmen können, um die DSGVO einzuhalten:
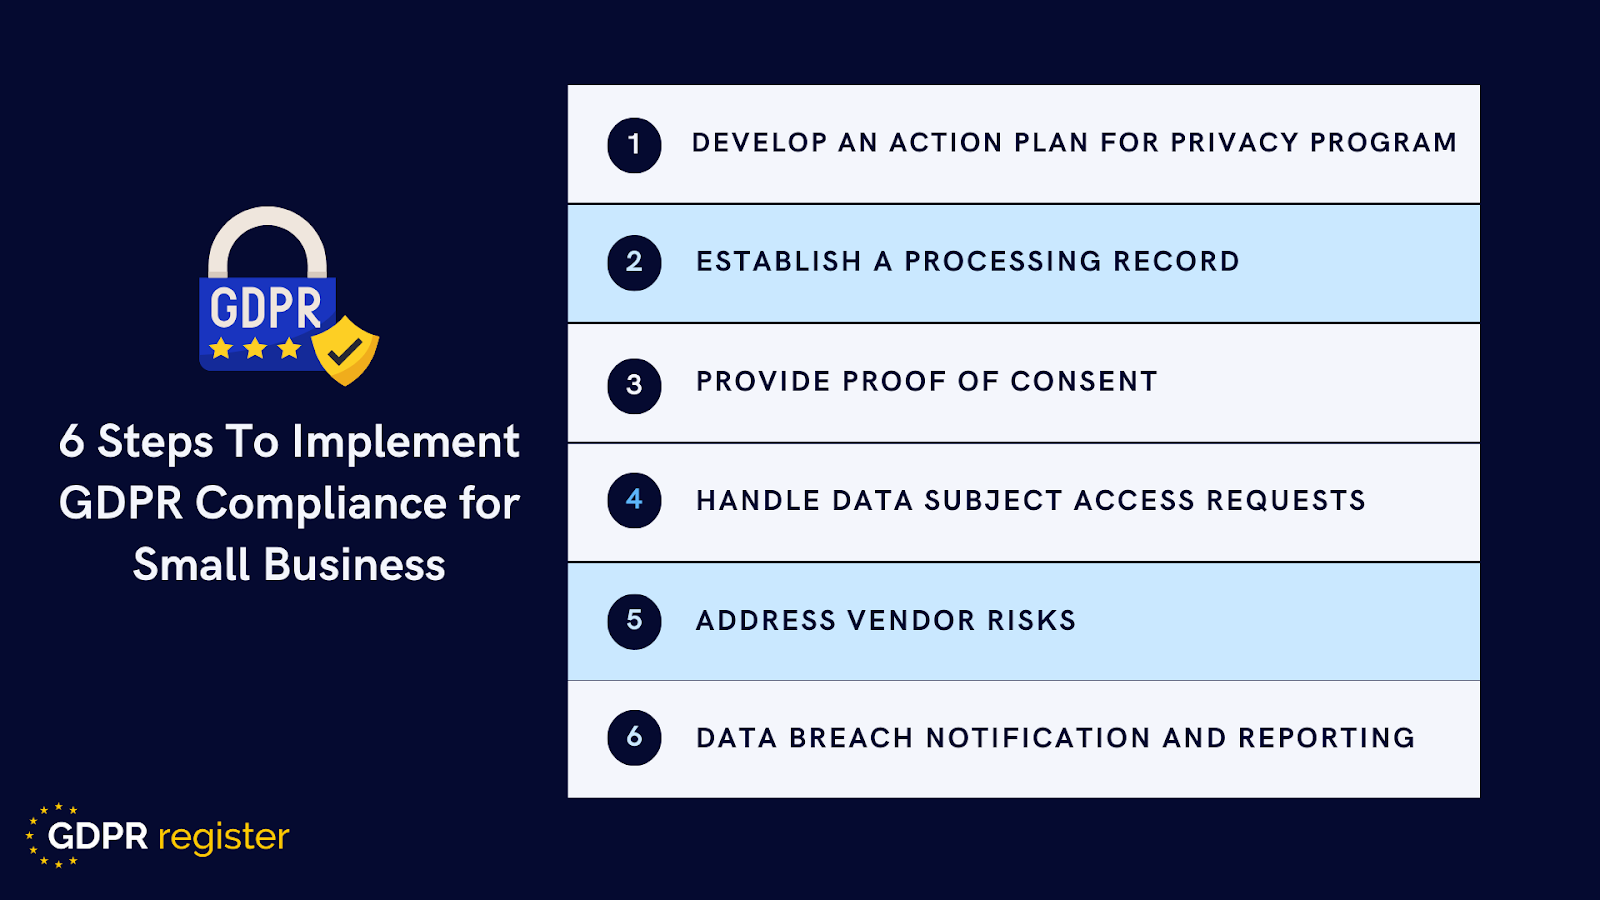
Bildquelle: DSGVO-Register
1: Entwickeln Sie einen Aktionsplan zur Umsetzung eines Datenschutzprogramms
- Für kleine Unternehmen besteht der erste Schritt zur Einhaltung der DSGVO darin, ihr aktuelles Datenschutzprogramm zu bewerten.
- Stellen Sie mithilfe einer Bereitschaftsbewertung fest, ob Bereiche zuvor die DSGVO eingehalten haben.
- Anschließend können das Risiko und die Datenschutzprobleme durch die Durchführung einer Risikobewertung, beispielsweise einer Datenschutz-Folgenabschätzung, bewertet werden.
- Diese Bewertungen führen zur Entwicklung eines Compliance-Aktionsplans, der risikoreiche Aktivitäten in der Zukunft schützt.
2: Verarbeitungsprotokoll erstellen
- Identifizieren und kartieren Sie die erfassten Verbraucherdaten, um festzustellen, was erfasst wurde und warum.
- Gemäß Art. 30 DSGVO sind Verantwortliche und deren Vertreter verpflichtet, ein Verzeichnis der Verarbeitungstätigkeiten zu führen.
- Darüber hinaus müssen Unternehmen ihre Daten und Dienstleister prüfen, um festzustellen, welche Daten erfasst, wie sie verarbeitet, wie sie übermittelt werden und welche Lieferanten sie nutzen.
- Diese Aktion wird kleinen Unternehmen helfen, auf dem Laufenden zu bleiben.
- Einheitliche Single Source of Truth für alle Verarbeitungsprozesse personenbezogener Daten, die das Unternehmen speichert.
3: Einverständniserklärung vorlegen
- Was die Einwilligung betrifft, geht es kleinen Unternehmen darum, den Behörden nachzuweisen, dass eine ordnungsgemäße Genehmigung beantragt und erhalten wurde.
- Wie bereits erwähnt, müssen Unternehmen nachweisen, dass sie durch eine klare und ausdrückliche Anfrage eine freie und informierte Einwilligung der betroffenen Personen eingeholt haben.
Stellen Sie beim Erstellen von Genehmigungsanfrageformularen sicher, dass diese leicht zugänglich und leicht verständlich sind. Genehmigungsanfragen sollten nicht in langwierigen Verträgen oder Nutzungsbedingungen versteckt werden, sondern vielmehr in einer einfachen Opt-in-Methode dargestellt werden, die die Zustimmungsanfrage identifiziert. Darüber hinaus haben betroffene Personen das Recht, ihre Einwilligung jederzeit zu widerrufen. Daher sollte in einem Einwilligungsanfrageformular erläutert werden, wie sie dies auf die gleiche Weise tun können, wie sie ihre Einwilligung erteilt haben.
Berücksichtigen Sie daher beim Erstellen eines Einwilligungsanfrageformulars Folgendes:
- Überprüfen Sie das Verfahren zur Einholung der Erlaubnis und stellen Sie sicher, dass es der DSGVO entspricht.
- Geben Sie in Datenschutzregeln und Benachrichtigungen klare Beschreibungen von Berechtigungsanfragen an.
- Stellen Sie Ihren Kunden spezifische Einwilligungsoptionen zur Verfügung, beispielsweise zur Kommunikationshäufigkeit oder zum Kommunikationsmedium.
4: Zugriffsanfragen betroffener Personen bearbeiten
- Es wird erwartet, dass die Zahl der Datenzugriffsanfragen (Data Subject Access Requests, DSARs) für kleine Unternehmen zunehmen wird, sobald sie von ihren Kunden eine ausreichende Genehmigung erhalten.
- Nach der DSGVO haben Verbraucher mehrere Grundrechte.
- Sie können nach eigenem Ermessen ausüben, einschließlich des Rechts auf Zugriff, Berichtigung, Löschung und Export von Daten.
- Jedes kleine Unternehmen, das personenbezogene Daten von Verbrauchern sammelt, muss auf die Bearbeitung dieser Anfragen vorbereitet sein, unabhängig davon, ob sie manuell oder automatisch eingereicht werden.
Beim Einreichen einer Anfrage einer betroffenen Person müssen Sie drei Schritte durchlaufen.
- Eine Anfrage stellen:Eine betroffene Person muss die Möglichkeit haben, eine Anfrage manuell oder elektronisch auf übliche Weise zu stellen. Bereiten Sie ein Anfrageformular vor, das die für die Bearbeitung der Anfrage erforderlichen Informationen sammelt, sodass nicht viele Details hinzugefügt werden müssen.
- Validierung: Einer der schwierigsten Aspekte bei der Annahme von Anfragen betroffener Personen ist die Feststellung, wer die Anfrage gestellt hat. Um sicherzustellen, dass personenbezogene Daten an die richtigen Personen weitergegeben werden, nehmen Sie sich die Zeit und überprüfen Sie, ob die Person, die die Anfrage stellt, der beabsichtigte Empfänger der Informationen ist.
- Erfüllung: Sobald eine Anfrage eingegangen und bestätigt ist, übermitteln Sie innerhalb eines Monats die gewünschten Informationen. Wenn kleine Unternehmen jedoch eine übermäßige und komplizierte Anzahl von Anfragen erhalten, ermöglicht ihnen die DSGVO, die Bearbeitungszeit auf drei Monate zu verlängern.
5: Lieferantenrisiken ansprechen
Für ein kleines Unternehmen ist es üblich, dass mehrere Lieferanten an seinen Abläufen und Verfahren beteiligt sind. Allerdings sind sie möglicherweise nicht DSGVO-konform. Artikel 28 der DSGVO verpflichtet Organisationen dazu, Verarbeitungsvereinbarungen zwischen Datenverantwortlichen und Auftragsverarbeitern abzuschließen, um die Einhaltung der DSGVO-Verpflichtungen zu gewährleisten.
Während die Marketing-, Produktentwicklungs- und IT-Teams weiterhin Drittanbieter überprüfen und mit ihnen zusammenarbeiten, stellen Sie sicher, dass sie alle die gleichen DSGVO-Compliance-Standards erfüllen. Nehmen Sie sich die Zeit, eine Liste der Lieferanten zusammenzustellen, die Daten erhalten, und stellen Sie fest, ob es sich dabei um Verantwortliche oder Auftragsverarbeiter handelt.
Da die Lieferantenliste über das hinauswächst, was ein kleines Team manuell überwachen kann,Software für das Lieferantenrisikomanagementstandardisiert, wie Risikobewertungen, Prüfungsnachweise und Erneuerungsrhythmen im gesamten Portfolio verfolgt werden.
Sobald dies abgeschlossen ist, können kleine Unternehmen eine Strategie entwickeln, um sicherzustellen, dass beide Parteien auf die DSGVO vorbereitet sind. Unternehmen, die ihre Online-Präsenz verbessern und gleichzeitig die Einhaltung der DSGVO gewährleisten möchten, sollten Optionen fürprüfen bester erschwinglicher Webhosting-Serviceum die erforderlichen Sicherheits-, Zuverlässigkeits- und Compliance-Funktionen bereitzustellen.
6: Benachrichtigung und Meldung von Datenschutzverletzungen
Schließlich legt die DSGVO fest, wie eine Verletzung des Schutzes personenbezogener Daten gemeldet und informiert werden soll. Eine Datenschutzverletzung wird in Artikel 4 der DSGVO als „Verlust, Veränderung, unbefugte Offenlegung oder Zugriff auf personenbezogene Daten aufgrund einer Sicherheitsverletzung“ definiert.
Wenn ein Verstoß dieser Art auftritt, ist es notwendig, ihn innerhalb von 72 Stunden den Aufsichtsbehörden zu melden und die betroffenen Personen, deren Rechte beeinträchtigt sind, zu informieren. Kleine Unternehmen, die von einer Datenschutzverletzung betroffen sind, müssen in ihrer Meldung mindestens Folgendes angeben:
- Beschreiben Sie die Art des persönlichen Verstoßes.
- Geben Sie den Namen und die Kontaktinformationen des Datenschutzbeauftragten oder anderer Ansprechpartner an, um weitere Einzelheiten zum Verstoß zu erfahren.
- Eine Beschreibung der möglichen und wahrscheinlichen Auswirkungen des Verlusts personenbezogener Daten.
- Eine Beschreibung der Schritte, die unternommen wurden oder beabsichtigt sind, um den Verstoß gegen den Schutz personenbezogener Daten zu beheben, einschließlich der Bemühungen, etwaige negative Folgen zu minimieren.
Letzte Worte
Aufgrund der Dringlichkeit und Bedeutung der Compliance ist die Einhaltung der DSGVO für kleine Unternehmen von entscheidender Bedeutung. Dieser Leitfaden betont die Bedeutung der Compliance unabhängig von der Unternehmensgröße, beschreibt wesentliche DSGVO-Anforderungen und bietet einen sechsstufigen Prozess für eine erfolgreiche Umsetzung.
Dabei handelt es sich um die Festlegung von Leistungsanforderungen für Datenschutzprogramme, die Führung von Verarbeitungsaufzeichnungen, die korrekte Verwaltung von Einwilligungen usw., die auf diesen Schritten basieren.
Die Einhaltung der DSGVO ist nicht nur eine gesetzliche Verpflichtung, sondern eine Garantie für den Schutz von Vertrauen und personenbezogenen Daten. Durch die Einführung von DSGVO-Praktiken können kleine Unternehmen Strafen vermeiden, ihre Glaubwürdigkeit stärken und gleichzeitig eine dauerhafte Präsenz imsicherstellen digitaler Markt.
Compliance ist ein fortlaufender Prozess, der ständige Wachsamkeit hinsichtlich regulatorischer Änderungen und aufkommender Datenschutzprobleme erfordert.