इस पेज पर3
जीडीपीआर सबसे व्यापक लेकिन चुनौतीपूर्ण नियामक रोडमैप और अनुपालन आवश्यकताओं में से एक है जिसे संगठनों को 2024 में संबोधित करने की आवश्यकता होगी।
जनरल डेटा प्रोटेक्शन रेगुलेशन (जीडीपीआर) यूरोपीय संघ द्वारा स्थापित एक विश्वव्यापी गोपनीयता विनियमन है जो यह विनियमित करता है कि संगठन व्यक्तिगत जानकारी कैसे एकत्र करते हैं, प्रबंधित करते हैं और सुरक्षित करते हैं।
डेटा विषयों को यह चुनने का अधिकार है कि इस कानून के तहत उनकी व्यक्तिगत रूप से पहचान योग्य जानकारी (पीआईआई) कैसे एकत्र, उपयोग और साझा की जाती है, जोपर प्रभावी हुई। 25 मई 2018.
इस विस्तृत लेख में, हम जीडीपीआर के आवश्यक घटकों की जांच करेंगे और छोटे व्यवसाय डिजिटल दुनिया में पनपने के लिए अनुपालन कैसे सुनिश्चित कर सकते हैं।
छोटे व्यवसायों के लिए जीडीपीआर
कंपनी के आकार की परवाह किए बिना, ईयू जीडीपीआर में कोई अपवाद नहीं है। व्यक्तिगत पहचान योग्य जानकारी (पीआईआई) को संभालने वाले व्यवसायों को सामान्य डेटा संरक्षण विनियमन (जीडीपीआर) का अनुपालन करना आवश्यक है।
जीडीपीआर के अनुसार, छोटे व्यवसाय के मालिकके माध्यम से किसी व्यक्ति की संपर्क जानकारी एकत्र नहीं कर सकते हैं प्रभावी बिजनेस कार्ड, लिंक्डइन पेज, या उनकी स्पष्ट सहमति प्राप्त किए बिना सामान्य बातचीत।
भले ही विवरणके साथ बनाई गई नेटवर्किंग सामग्री से आए हों बिजनेस कार्ड निर्माता, व्यवसायों को अभी भी यह सुनिश्चित करना होगा कि उस संपर्क जानकारी को संग्रहीत करने या उपयोग करने से पहले उनके पास अनुमति हो।
इसलिए, छोटे उद्यमों के लिए जीडीपीआर का अनुपालन करना और उनके द्वारा एकत्र किए जाने वाले किसी भी व्यक्तिगत डेटा को संभालने के लिए एक डेटा सुरक्षा अधिकार��� (डीपीओ) नियुक्त करना अनिवार्य है।
हालाँकि, अधिकांश यूएस-आधारित छोटी फर्मों को विशिष्ट जीडीपीआर आवश्यकताओं से छूट दी जा सकती है। कुछ छोटे उद्यमों को अतिरिक्त रिकॉर्ड-रखने की आवश्यकताओं से छूट दी जा सकती है यदि वे केवल कभी-कभार यूरोपीय संघ के नागरिकों के व्यक्तिगत डेटा को संभालते हैं।
इस पर और पढ़ें:कैसे जानें कि आपका वकील आपको बेच रहा है.
इसके अलावा, छोटे व्यवसाय जो यूरोपीय संघ के ग्राहकों को कभी-कभार उत्पाद या सेवाएँ प्रदान करते हैं, छूट के लिए अर्हता प्राप्त कर सकते हैं।
छोटे व्यवसायों के लिए जीडीपीआर अनुपालन आवश्यकताएँ
कंपनियों को कानून द्वारा निर्धारित जीडीपीआर का पालन करना होगा। छोटी कंपनियों के लिए सबसे महत्वपूर्ण शर्तें इस प्रकार हैं:
एक। संग्रह और प्रसंस्करण
जीडीपीआर के अनुसार, व्यक्तिगत जानकारी सच्चाई, कानूनी और सुरक्षि��� रूप से एकत्र की जानी चाहिए। अनुच्छेद 6 में कहा गया है कि डेटा नियंत्रक और उद्यम, विशाल निगमों से लेकर 250 से कम लोगों को रोजगार देने वाली छोटी फर्मों तक, व्यक्तिगत डेटा को संसाधित करने के लिए एक कानूनी आधार स्थापित करते हैं।
एक अनुबंध का अनुपालन किया जाना चाहिए; डेटा विषय को अपनी सूचित सहमति प्रदान करनी होगी, य�� किसी संगठन का वैध हित मौजूद होना चाहिए जो डेटा विषय के अधिकारों के लिए कम से कम जोखिम पैदा करता हो।
बी। सहमति
अनुच्छेद 7 के अनुसार, किसी भी डेटा को संसाधित करने, प्राप्त करने, संग्रहीत करने या उपयोग करने से पहले, सभी संगठनों को प्रत्येक डेटा विषय की सूचित और स्वैच्छिक अनुमति प्राप्त करना आवश्यक है।
सी। सुरक्षा
अनुच्छेद 23, 30, और 32 में कहा गया है कि कंपनियां उपभोक्ता की गोपनीयता और डेटा को हानि या प्रकटीकरण से बचाने के लिए उचित डेटा सुरक्षा उपायों का उपयोग करती हैं।
डी। डेटा उल्लंघन चेतावनी
अनुच्छेद 33-34 के अनुसार नियंत्रकों को 72 घंटों के भीतर किसी भी डेटा उल्लंघन के बारे में पर्���वेक्षी अधिकारियों को सूचित करना आवश्यक है। उल्लंघन की विशिष्टताएं, इसकी प्रकृति और प्रभावित डेटा विषयों की अनुमानित संख्या सहित, इस अधिसूचना में शामिल की जानी चाहिए।
ई. डेटा सुरक्षा प्रभाव आकलन (DPIAs)
अनुच्छेद 35 के अनुसार जीडीपीआर-अनुपालक व्यवसायों को उपभोक्ता डेटा के खतर���ं की पहचान करने और उन्हें कम करने के लिए अपने संचालन पर डीपीआईए आयोजित करने की आवश्यकता होती है। इसके अलावा, निरंतर जीडीपीआर अनुपालन सुनिश्चित करने के लिए, अनुच्छेद 37 में छोटी कंपनियों को एक या अधिक डेटा सुरक्षा अधिकारियों को नामित करने की आवश्यकता होती है।
छोटे व्यवसायों के लिए जीडीपीआर अनुपालन लागू करने के लिए 6 कदम
जीडीपीआर आवश्यकताओं की स्पष्ट समझ के साथ, उन्हें वास्तविक दुनिया के व्यावसायिक वातावरण में लागू करना अनिवार्य है। कार्यान्वयन प्रक्रिया में चरणों की एक श्रृंखला शामिल है जो इसे लागू करना और जीडीपीआर का अनुपालन करना आसान बनाती है। जीडीपीआर का अनुपालन करने के लिए आप यहां छह क��म उठा सकते हैं:
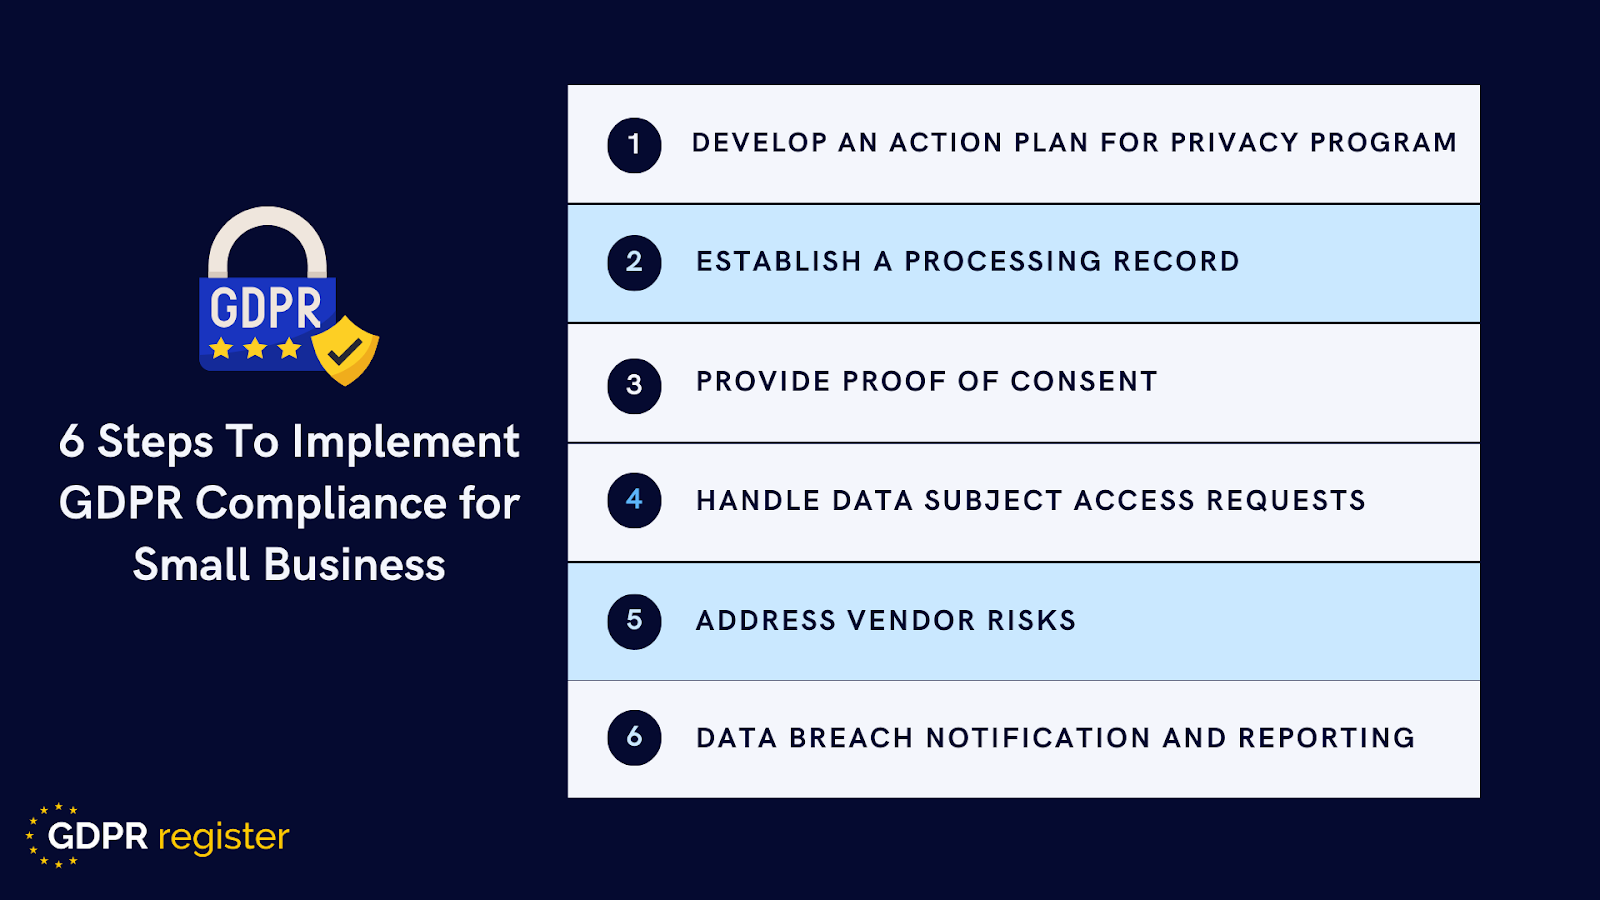
छवि स्रोत: जीडीपीआर रजिस्टर
1: गोपनीयता कार्यक्रम को लागू करने के लिए एक कार्य योजना विकसित करें
- छोटे व्यवसायों के लिए, जीडीपीआर के अनुपालन में पहला कदम उनके वर्तमान गोपनीयता कार्यक्रम का मूल्यांकन करना है।
- तत्परता मूल्यांकन करके निर्धारित करें कि क्या क्षेत्रों ने पहले जीडीपीआर का अनुपालन किया है।
- फिर, डेटा सुरक्षा प्रभाव आकलन जैसे जोखिम मूल्यांकन का संचालन करके जोखिम और डेटा गोपनीयता समस्याओं का मूल्यांकन किया जा सकता है।
- ये आकलन भविष्य में उच्च जोखिम वाली गतिविधियों की सुरक्षा के लिए एक अनुपालन कार्य योजना के विकास की ओर ले जाते ह���ं।
2: प्रोसेसिंग रिकॉर्ड स्थापित करें
- क्या एकत्र किया गया था और क्यों एकत्र किया गया था यह निर्धारित करने के लिए एकत्र किए गए उपभोक्ता डेटा को पहचानें और मैप करें।
- जीडीपीआर के अनुच्छेद 30 के अनुसार, नियंत्रकों और उनके प्रतिनिधियों को प्रसंस्करण गतिविधियों का रिकॉर्ड बनाए रखना आवश्यक है।
- इसके अतिरिक्त, कंपनियों को यह निर्धारित करने के लिए अपने डेटा और सेवा प्रदाताओं का ऑडिट करने की आवश्यकता है कि कौन सा डेटा एकत्र किया जाता है, इसे कैसे संसाधित किया जाता है, इसे कैसे प्रसारित किया जाता है और कौन से आपूर्तिकर्ता इसका उपयोग करते हैं।
- इस कार्रवाई से छोटे व्यवसायों को अपडेट रहने में मदद मिलेगी।
- कंपनी द्वारा संग्रहीत व्यक्तिगत डेटा से जुड़ी सभी प्रसंस्करण प्रक्रियाओं के लिए सत्य का एकीकृत एकल स्रोत।
3: सहमति का प्रमाण प्रदान करें
- सहमति के संबंध में, छोटे व्यवसाय अधिकारियों को यह प्रदर्शित करने के बारे में चिंतित हैं कि उचित अनुमति का अनुरोध किया गया है और प्राप्त किया गया है।
- जैसा कि पहले कहा गया है, उद्यमों को यह प्रदर्शित करना होगा कि उन्होंने स्पष्ट और स्पष्ट अनुरोध के माध्यम से डेटा विषयों से मुफ्त और सूचित सहमति प्राप्त की है।
अनुमति अनुरोध प्रपत्र बनाते समय, सुनिश्चित करें कि वे आसानी से पहुंच योग्य और समझने में आसान हों। अनुमति अनु��ोधों को लंबे अनुबंधों या सेवा की शर्तों में छिपाया नहीं जाना चाहिए, बल्कि एक सरल ऑप्ट-इन विधि में प्रस्तुत किया जाना चाहिए जो सहमति के अनुरोध की पहचान करता है। इसके अलावा, डेटा विषयों को किसी भी समय अपनी अनुमति वापस लेने का अधिकार है। इसलिए, सहमति अनुरोध प्रपत्र में यह बताया जाना चाहिए कि वे ऐसा उसी तरीके से कैसे कर सकते हैं जिस तरीके से उन्होंने सहमति प्रदान की थी।
इसलिए, सहमति अनुरोध फ़ॉर्म बनाते समय, इस पर विचार करें:
- अनुमति प्राप्त करने की प्रक्रिया की समीक्षा करें और सुनिश्चित करें कि यह जीडीपीआर के अनुरूप है।
- गोपनीयता नियमों और सूचनाओं में अनुमति अनुरोधों का स्पष्ट विवरण प्रदान करें।
- ग्राहकों को विशिष्ट सहमति विकल्प प्रदान करें, जैसे संचार आवृत्ति या माध्यम।
4: डेटा विषय एक्सेस अनुरोधों को संभालें
- एक बार अपने ग्राहकों से पर्याप्त प्राधिकरण प्राप्त करने के बाद छोटे व्यवसायों के लिए डेटा सब्जेक्ट एक्सेस रिक्वेस्ट (डीएसएआर) बढ़ने की उम्मीद है।
- जीडीपीआर के अनुसार, उपभोक्ताओं के पास कई मौलिक अधिकार हैं।
- वे अपने विवेक का प्रयोग कर सकते हैं, जिसमें डेटा तक पहुंचने, सही करने, हटाने और निर्यात करने का अधिकार भी शामिल है।
- कोई भी छोटा व्यवसाय जो उपभोक्ताओं की व्यक्तिगत जानकारी एकत्र करता है, उसे इन अनुरोधों को संभालने के लिए तैयार रहना चाहिए, चाहे वे मैन्युअल रूप से या स्वचालित रूप से सबमिट किए गए हों।
डेटा विषय अनुरोध सबमिट करते समय, आपको तीन चरण पूरे करने होंगे।
- अनुरोध करना:किसी डेटा विषय के पास मानक तरीके से मैन्युअल या इलेक्ट्रॉनिक रूप से अनुरोध करने का विकल्प होना चाहिए। एक अनुरोध फ़ॉर्म तैयार करें जो अनुरोध को संसाधित करने के लिए आवश्यक जानकारी एकत्र करता है ताकि उन्हें बहुत अधिक विवरण न जोड़ना पड़े।
- मान्यता: डेटा विषय अनुरोधों को स्वीकार करने के सबसे चुनौतीपूर्ण पहलुओं में से एक यह निर्धारित करना है कि अनुरोध किसने किया है। यह सुनिश्चित करने के लिए कि व्यक्तिगत डेटा सही व्यक्तियों को जारी किया गया है, यह सत्यापित करने के लिए समय लें कि अनुरोध करन�� वाला व्यक्ति ही जानकारी का इच्छित प्राप्तकर्ता है।
- पूर्ति: एक बार अनुरोध प्राप्त होने और पुष्टि हो जाने पर, एक महीने के भीतर वांछित जानकारी प्रदान करें। हालाँकि, यदि छोटे उद्यमों को अत्यधिक और जटिल मात्रा में अनुरोध मिलते हैं, तो जीडीपीआर उन्हें अपना पूरा समय तीन महीने तक बढ़ाने की अनुमति देता है।
5: पता विक्रेता जोखिम
एक छोटी फर्म के संचालन और प्रक्रियाओं में कई आपूर्तिकर्ताओं का शामिल होना आम बात है। हालाँकि, वे जीडीपीआर के अनुरूप नहीं हो सकते हैं। जीडीपीआर का अनुच्छेद 28 संगठनों को जीडीपीआर दायित्वों के अनुपालन की गारंटी के लिए डेटा नियंत्रकों और प्रोसेसर के बीच प्रसंस्करण समझौते में प्रवेश करने के लिए मजबूर करता है।
चूंकि मार्केटिंग, उत्पाद विकास और आईटी टीमें तीसरे पक्ष के विक्रेताओं के साथ समीक्षा और सहयोग करना जारी रखती हैं, इसलिए सुनिश्चित करें कि वे सभी समान जीडीपीआर अनुपालन मानकों को पूरा करते हैं। डेटा प्राप्त करने वाले आपूर्तिकर्ताओं की सूची संकलित करने और यह निर्धारित करने के लिए समय लें क��� क्या वे नियंत्रक या प्रोसेसर हैं।
जैसे-जैसे आपूर्तिकर्ता सूची बढ़ती जाती है, एक छोटी सी टीम हाथ से निगरानी कर सकती है,आपूर्तिकर्ता जोखिम प्रबंधन सॉफ्टवेयरयह मानकीकृत करता है कि पूरे पोर्टफोलियो में जोखिम स्कोर, ऑडिट साक्ष्य और नवीनीकरण ताल को कैसे ट्रैक किया जाता है।
एक बार पूरा हो जाने पर, छोटी कंपनियाँ यह गारंटी देने के लिए एक रणनीति बना सकती हैं कि दोनों पक्ष जीडीपीआर के लिए तैयार हैं। जीडीपीआर अनुपालन सुनिश्चित करते हुए अपनी ऑनलाइन उपस्थिति बढ़ाने की चाहत रखने वाले व्यवसायों कोके लिए विकल्प तलाशने चाहिए सर्वोत्तम किफायती वेब होस्टिंग सेवाआवश्यक सुरक्षा, विश्वसनीयता और अनुपालन सुविधाएँ प्रदान करना।
6: डेटा उल्लंघन अधिसूचना और रिपोर्टिंग
अंत में, जीडीपीआर निर्दिष्ट करता है कि व्यक्तिगत डेटा के उल्लंघन की रिपोर्ट और सूचना कैसे दी जानी चाहिए। जीडीपीआर के अनुच्छेद 4 में डेटा उल्लंघन को "सुरक्षा के उल्लंघन के परिणामस्वरूप हानि, परिवर्तन, अनधिकृत प्रकटीकरण, या व्यक्तिगत डेटा तक पहुंच" के रूप में परिभाषित किया गया है।
जब इस प्रकार का उल्लंघन होता है, तो 72 घंटों के भीतर नियामक अधिकारियों को इसका खुलासा करना और प्रभावित डेटा विषयों को सूचित करना आवश्यक है जिनके अधिकारों से समझौता किया गया है। कम से कम, डेटा उल्लंघन से पीड़ित छोटी कंपनियों को अपनी अधिसूचना में निम्नलिखित शामिल करना होगा:
- व्यक्तिगत उल्लंघन की प्रकृति का वर्णन करें.
- उल्लंघन पर अधिक जानकारी प्राप्त करने के लिए डीपीओ या संपर्क के अन्य बिंदुओं का नाम और संपर्क जानकारी प्रदान करें।
- व्यक्तिगत डेटा लीक के संभावित और संभावित परिणामों का विवरण।
- व्यक्तिगत डेटा उल्लंघन को हल करने के लिए उठाए गए या इच्छित कदमों का विवरण, जिसमें किसी भी नकारात्मक परिणाम को कम करने के प्रयास भी शामिल हैं।
अंतिम शब्द
अनुपालन की तात्कालिकता और महत्व के कारण, छोटे व्यवसायों के लिए जीडीपीआर को नेविगेट ���रना महत्वपूर्ण है। यह मार्गदर्शिका व्यवसाय के आकार की परवाह किए बिना अनुपालन के महत्व पर जोर देती है, आवश्यक जीडीपीआर आवश्यकताओं को रेखांकित करती है और सफल कार्यान्वयन के लिए छह-चरणीय प्रक्रिया प्रदान करती है।
ये इन चरणों के आधार पर गोपनीयता कार्यक्रमों के लिए प्रदर्शन आवश्यकताओं का निर्धारण करना, प्रसंस्करण रिकॉर्ड बनाए रखना, सहमति को सही ढंग से प्रब���धित करना और अन्य शामिल हैं।
जीडीपीआर अनुपालन सिर्फ एक कानूनी दायित्व नहीं है बल्कि विश्वास और व्यक्तिगत जानकारी की सुरक्षा का आश्वासन है। जीडीपीआर प्रथाओं को अपनाकर, छोटी कंपनियां दंड से बच सकती हैं और अपनी विश्वसनीयता बढ़ा सकती हैं, साथ हीमें स्थायी उपस्थिति भी सुनिश्चित कर सकती हैं। डिजिटल बाज़ार.
अनुपालन एक सतत प्रक्रिया है जिसके लिए नियामक परिवर्तनों और उभरते गोपनीयता मुद्दों के संबंध में निरंतर सतर्कता की आवश्यकता होती है।