Nesta página3
O GDPR é um dos roteiros regulatórios e requisitos de conformidade mais abrangentes, porém desafiadores, que as organizações precisarão abordar em 2024.
O Regulamento Geral de Proteção de Dados (GDPR) é um regulamento de privacidade mundial estabelecido pela União Europeia para regular como as organizações coletam, gerenciam e protegem informações pessoais.
Os titulares dos dados têm o direito de escolher como as suas informações de identificação pessoal (PII) são recolhidas, utilizadas e partilhadas ao abrigo desta lei, que entrou em vigor em25 de maio de 2018.
Neste artigo detalhado, examinaremos os componentes essenciais do GDPR e como as pequenas empresas podem garantir a conformidade para prosperar no mundo digital.
GDPR para pequenas empresas
Não há exceções ao GDPR da UE, independentemente do tamanho da empresa. As empresas que lidam com informações de identificação pessoal (PII) são obrigadas a cumprir o Regulamento Geral de Proteção de Dados (GDPR).
Pelo GDPR, os proprietários de pequenas empresas não podem coletar informações de contato de um indivíduo por meio de umcartão de visita eficaz, página do LinkedIn ou conversa geral sem obter seu consentimento explícito.
Mesmo que os detalhes venham de materiais de rede criados comcriador de cartões de visita, as empresas ainda devem garantir que possuem permissão antes de armazenar ou usar essas informações de contato.
É, portanto, obrigatório que as pequenas empresas estejam em conformidade com o GDPR e nomeiem um responsável pela proteção de dados (DPO) para tratar quaisquer dados pessoais que possam recolher.
No entanto, a maioria das pequenas empresas sediadas nos EUA pode estar isenta dos requisitos específicos do GDPR. Algumas pequenas empresas podem estar isentas de requisitos adicionais de manutenção de registos se apenas tratarem ocasionalmente os dados pessoais de cidadãos da UE.
Leia mais em:Como saber se seu advogado está traindo você.
Além disso, as pequenas empresas que fornecem produtos ou serviços com pouca frequência a clientes da UE podem beneficiar de isenções.
Requisitos de conformidade do GDPR para pequenas empresas
As empresas devem aderir ao GDPR conforme estipulado por lei. Os pré-requisitos mais cruciais para as pequenas empresas são os seguintes:
um. Recolha e tratamento
De acordo com o GDPR, as informações pessoais devem ser coletadas de forma verdadeira, legal e segura. O Artigo 6 exige que os responsáveis pelo tratamento de dados e as empresas estabeleçam uma base jurídica para o tratamento de dados pessoais, desde grandes empresas até pequenas empresas que empregam menos de 250 pessoas.
Um contrato deve ser cumprido; o titular dos dados deve fornecer o seu consentimento informado, ou deve existir um interesse legítimo de uma organização que represente o menor risco para os direitos dos titulares dos dados.
b. Consentimento
De acordo com o Artigo 7, antes de processar, obter, armazenar ou utilizar quaisquer dados, todas as organizações são obrigadas a obter a permissão informada e voluntária de cada titular dos dados.
c. Segurança
Os artigos 23.º, 30.º e 32.º determinam que as empresas utilizem medidas adequadas de proteção de dados para proteger a privacidade dos consumidores e os dados contra perda ou divulgação.
d. Alerta de violação de dados
Os controladores são obrigados pelos artigos 33 a 34 a notificar as autoridades de supervisão sobre quaisquer violações de dados no prazo de 72 horas. As especificidades da violação, incluindo a sua natureza e o número aproximado de titulares de dados afetados, devem ser incluídas nesta notificação.
e. Avaliações de impacto na proteção de dados (DPIAs)
As empresas em conformidade com o GDPR são obrigadas pelo Artigo 35 a realizar DPIAs em suas operações para identificar e mitigar ameaças aos dados dos consumidores. Além disso, para garantir a conformidade contínua com o RGPD, o Artigo 37 exige que as pequenas empresas designem um ou mais responsáveis pela proteção de dados.
6 etapas para implementar a conformidade com o GDPR para pequenas empresas
Com uma compreensão clara dos requisitos do GDPR, é fundamental implementá-los em ambientes de negócios do mundo real. O processo de implementação envolve uma série de etapas que facilitam a implementação e a conformidade com o GDPR. Aqui estão seis etapas que você pode seguir para estar em conformidade com o GDPR:
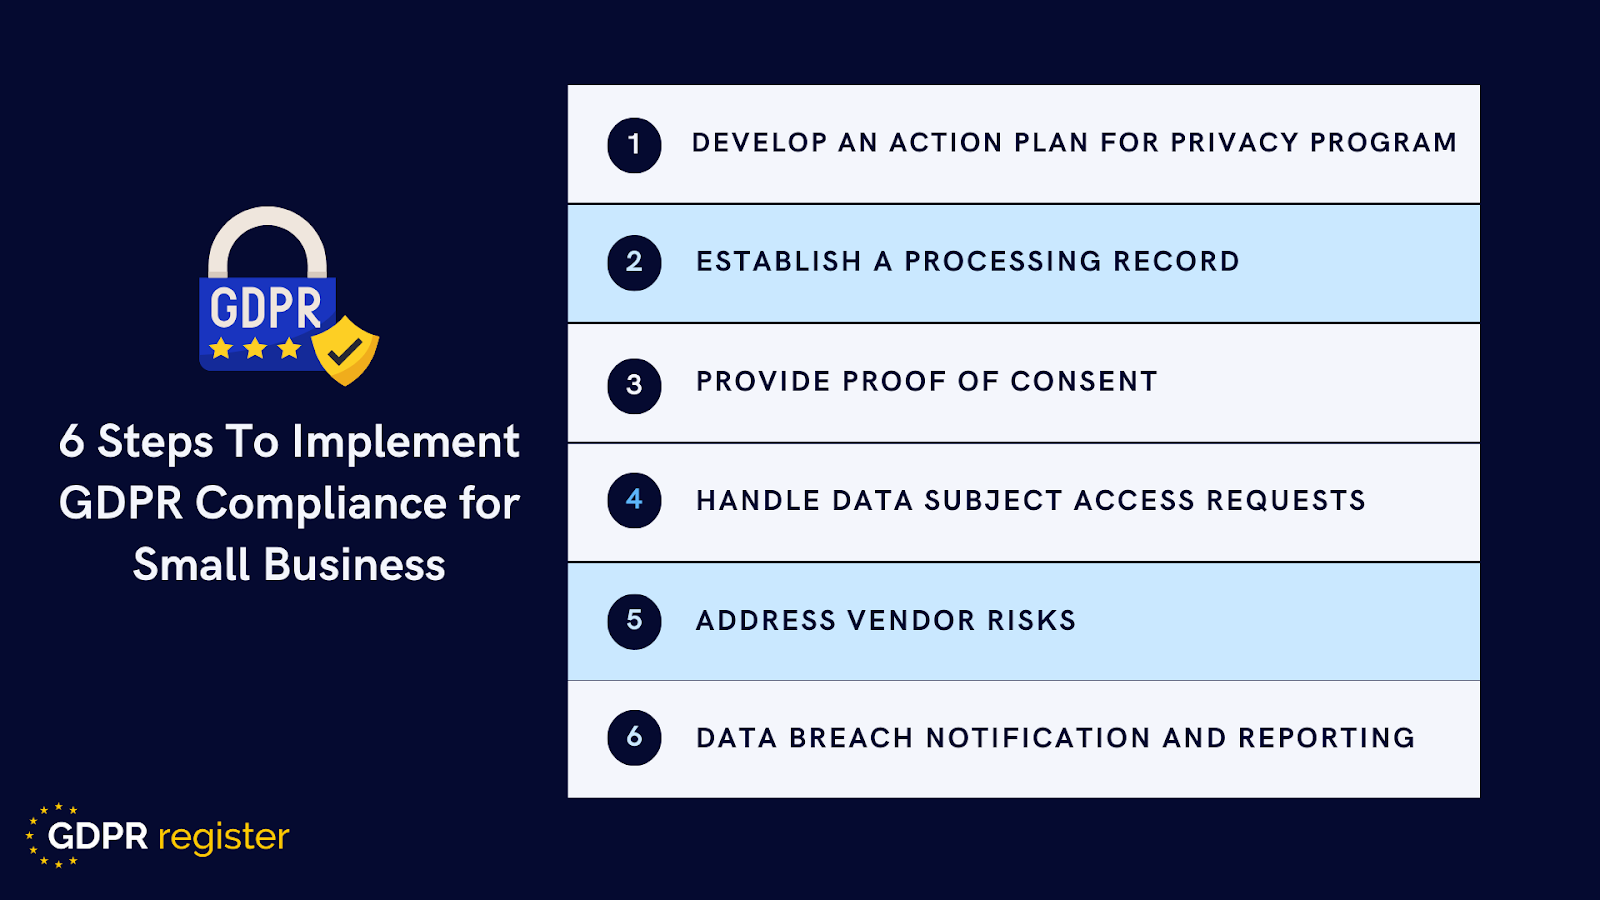
Fonte da imagem: Registro GDPR
1: Desenvolver um plano de ação para implementar um programa de privacidade
- Para as pequenas empresas, o primeiro passo para cumprir o GDPR é avaliar o seu programa de privacidade atual.
- Determine se as áreas já cumpriram o GDPR fazendo uma avaliação de preparação.
- Em seguida, os riscos e os problemas de privacidade de dados podem ser avaliados através da realização de uma avaliação de riscos, como uma Avaliação de Impacto na Proteção de Dados.
- Estas avaliações levam ao desenvolvimento de um plano de ação de compliance, protegendo atividades de alto risco no futuro.
2: Estabelecer Registro de Processamento
- Identifique e mapeie os dados do consumidor coletados para determinar o que foi coletado e por quê.
- De acordo com o artigo 30.º do RGPD, os responsáveis pelo tratamento e os seus representantes são obrigados a manter registos das atividades de tratamento.
- Além disso, as empresas precisam auditar os seus dados e prestadores de serviços para determinar quais dados são coletados, como são processados, como são transmitidos e quais fornecedores os utilizam.
- Esta ação ajudará as pequenas empresas a se manterem atualizadas.
- Fonte única e unificada de verdade para todos os processos de processamento que envolvem dados pessoais que a empresa armazena.
3: Fornecer prova de consentimento
- No que diz respeito ao consentimento, as pequenas empresas estão preocupadas em demonstrar às autoridades que a permissão adequada foi solicitada e recebida.
- Conforme referido anteriormente, as empresas devem demonstrar que obtiveram o consentimento livre e informado dos titulares dos dados através de um pedido claro e explícito.
Ao criar formulários de solicitação de permissão, certifique-se de que sejam prontamente acessíveis e fáceis de entender. As solicitações de permissão não devem ser ocultadas em contratos ou termos de serviço extensos, mas sim apresentadas em um método simples de aceitação que identifique a solicitação de consentimento. Além disso, os titulares dos dados têm o direito de retirar a sua autorização a qualquer momento. Portanto, um formulário de pedido de consentimento deve explicar como podem fazê-lo da mesma forma como forneceram o consentimento.
Portanto, ao criar um formulário de solicitação de consentimento, considere:
- Revise o procedimento para obter permissão e certifique-se de que esteja em conformidade com o GDPR.
- Forneça descrições claras das solicitações de permissão nas regras e notificações de privacidade.
- Forneça aos clientes opções de consentimento específicas, como frequência ou meio de comunicação.
4: Tratamento de solicitações de acesso de titulares de dados
- Espera-se que as solicitações de acesso de titulares de dados (DSARs) aumentem para as pequenas empresas assim que receberem autorização suficiente de seus clientes.
- De acordo com o GDPR, os consumidores têm vários direitos fundamentais.
- Eles podem exercer a seu critério, incluindo o direito de acessar, corrigir, excluir e exportar dados.
- Qualquer pequena empresa que recolha informações pessoais de consumidores deve estar preparada para lidar com estes pedidos, sejam eles submetidos manualmente ou automaticamente.
Ao enviar uma solicitação de titular de dados, você deve concluir três etapas.
- Fazendo uma solicitação:O titular dos dados deve ter a opção de fazer uma solicitação manual ou eletronicamente de maneira padrão. Prepare um formulário de solicitação que colete as informações necessárias para processar a solicitação, para que não seja necessário adicionar muitos detalhes.
- Validação: Um dos aspectos mais desafiadores da aceitação de solicitações de titulares de dados é determinar quem fez a solicitação. Para garantir que os dados pessoais sejam divulgados às pessoas corretas, reserve um tempo para verificar se a pessoa que faz a solicitação é o destinatário pretendido das informações.
- Cumprimento: Assim que a solicitação for recebida e confirmada, forneça as informações desejadas no prazo de um mês. No entanto, se as pequenas empresas receberem uma quantidade excessiva e complicada de pedidos, o RGPD permite-lhes alargar o prazo de conclusão para três meses.
5: Abordar os riscos do fornecedor
É comum que uma pequena empresa tenha vários fornecedores envolvidos nas suas operações e procedimentos. No entanto, eles podem não ser compatíveis com o GDPR. O Artigo 28 do GDPR obriga as organizações a celebrar acordos de processamento entre controladores e processadores de dados para garantir o cumprimento das obrigações do GDPR.
À medida que as equipes de marketing, desenvolvimento de produtos e TI continuam a revisar e colaborar com fornecedores terceirizados, certifique-se de que todos atendam aos mesmos padrões de conformidade do GDPR. Reserve um tempo para compilar uma lista de fornecedores que recebem dados e determinar se eles são controladores ou processadores.
À medida que a lista de fornecedores ultrapassa o que uma pequena equipe pode monitorar manualmente,software de gerenciamento de risco de fornecedorpadroniza como as pontuações de risco, as evidências de auditoria e as cadências de renovação são rastreadas em todo o portfólio.
Depois de concluído, as pequenas empresas podem criar uma estratégia para garantir que ambas as partes estejam preparadas para o GDPR. As empresas que procuram melhorar a sua presença online e, ao mesmo tempo, garantir a conformidade com o RGPD devem explorar opções paramelhor serviço de alojamento web acessívelpara fornecer os recursos necessários de segurança, confiabilidade e conformidade.
6: Notificação e relatórios sobre violação de dados
Por último, o RGPD especifica como uma violação de dados pessoais deve ser comunicada e informada. Uma violação de dados é definida no Artigo 4 do GDPR como “perda, alteração, divulgação não autorizada ou acesso a dados pessoais resultante de uma violação de segurança”.
Quando ocorre este tipo de violação, é necessário divulgá-la às autoridades reguladoras no prazo de 72 horas e informar os titulares dos dados afetados cujos direitos estão comprometidos. No mínimo, as pequenas empresas que sofram uma violação de dados devem incluir o seguinte na sua notificação:
- Descreva a natureza da violação pessoal.
- Forneça o nome e as informações de contato do DPO ou de outros pontos de contato para obter mais detalhes sobre a violação.
- Uma descrição das repercussões potenciais e prováveis do vazamento de dados pessoais.
- Uma descrição das medidas tomadas ou destinadas a resolver a violação de dados pessoais, incluindo esforços para minimizar quaisquer consequências negativas.
Palavras Finais
Devido à urgência e importância da conformidade, navegar no GDPR é fundamental para as pequenas empresas. Este guia enfatiza a importância da conformidade, independentemente do tamanho da empresa, descrevendo os requisitos essenciais do GDPR e fornecendo um processo de seis etapas para uma implementação bem-sucedida.
Eles determinam os requisitos de desempenho para programas de privacidade, mantêm registros de processamento, gerenciam corretamente o consentimento e outros, com base nessas etapas.
A conformidade com o GDPR não é apenas uma obrigação legal, mas uma garantia de proteção da confiança e das informações pessoais. Ao adotar as práticas do GDPR, as pequenas empresas podem evitar penalidades e aumentar a sua credibilidade, garantindo ao mesmo tempo uma presença duradoura nomercado digital.
A conformidade é um processo contínuo que requer vigilância constante em relação a mudanças regulatórias e questões emergentes de privacidade.