In questa pagina3
Il GDPR è una delle roadmap normative e dei requisiti di conformità più completi ma impegnativi che le organizzazioni dovranno affrontare nel 2024.
Il Regolamento generale sulla protezione dei dati (GDPR) è una normativa mondiale sulla privacy stabilita dall'Unione Europea per regolamentare il modo in cui le organizzazioni raccolgono, gestiscono e proteggono le informazioni personali.
Gli interessati hanno il diritto di scegliere la modalità di raccolta, utilizzo e condivisione delle loro informazioni di identificazione personale (PII) ai sensi di questa legge, entrata in vigore il25 maggio 2018.
In questo articolo dettagliato esamineremo i componenti essenziali del GDPR e come le piccole imprese possono garantire la conformità per prosperare nel mondo digitale.
GDPR per le piccole imprese
Non esistono eccezioni al GDPR dell’UE, indipendentemente dalle dimensioni di un’azienda. Le aziende che gestiscono informazioni di identificazione personale (PII) sono tenute a rispettare il Regolamento generale sulla protezione dei dati (GDPR).
Secondo il GDPR, i proprietari di piccole imprese non possono raccogliere le informazioni di contatto di un individuo tramite unbiglietto da visita efficace, pagina LinkedIn o conversazione generale senza ottenere il loro esplicito consenso.
Anche se i dettagli provengono da materiali di networking creati con uncreatore di biglietti da visita, le aziende devono comunque assicurarsi di disporre dell'autorizzazione prima di archiviare o utilizzare tali informazioni di contatto.
È pertanto obbligatorio che le piccole imprese siano conformi al GDPR e nominino un responsabile della protezione dei dati (DPO) per gestire tutti i dati personali che potrebbero raccogliere.
Tuttavia, la maggior parte delle piccole imprese con sede negli Stati Uniti potrebbe essere esentata dai requisiti specifici del GDPR. Alcune piccole imprese possono essere esentate da ulteriori obblighi di tenuta dei registri se trattano i dati personali dei cittadini dell’UE solo occasionalmente.
Per saperne di più:Come sapere se il tuo avvocato ti sta vendendo.
Inoltre, le piccole imprese che forniscono prodotti o servizi raramente ai clienti dell’UE possono beneficiare di esenzioni.
Requisiti di conformità al GDPR per le piccole imprese
Le aziende devono aderire al GDPR come previsto dalla legge. I prerequisiti più importanti per le piccole imprese sono i seguenti:
UN. Raccolta ed elaborazione
Secondo il GDPR, le informazioni personali devono essere raccolte in modo veritiero, legale e sicuro. L’articolo 6 impone ai titolari del trattamento dei dati e alle imprese di stabilire una base giuridica per il trattamento dei dati personali, dalle grandi aziende alle piccole imprese che impiegano meno di 250 persone.
Un contratto deve essere rispettato; l’interessato deve fornire il proprio consenso informato oppure deve esistere un interesse legittimo di un’organizzazione che presenti il minor rischio per i diritti degli interessati.
B. Consenso
Secondo l'articolo 7, prima di elaborare, ottenere, archiviare o utilizzare qualsiasi dato, tutte le organizzazioni sono tenute a ottenere il consenso informato e volontario di ciascun interessato.
C. Sicurezza
Gli articoli 23, 30 e 32 impongono alle aziende di utilizzare adeguate misure di protezione dei dati per proteggere la privacy e i dati dei consumatori dalla perdita o dalla divulgazione.
D. Avviso di violazione dei dati
Gli articoli 33-34 prevedono che i titolari del trattamento comunichino alle Autorità di controllo eventuali violazioni dei dati entro 72 ore. Le specifiche della violazione, compresa la sua natura e il numero approssimativo degli interessati interessati, devono essere incluse in tale notifica.
e. Valutazioni d'impatto sulla protezione dei dati (DPIA)
Le aziende conformi al GDPR sono tenute dall’Articolo 35 a condurre DPIA sulle loro operazioni per identificare e mitigare le minacce ai dati dei consumatori. Inoltre, per garantire la continua conformità al GDPR, l’articolo 37 impone alle piccole imprese di designare uno o più responsabili della protezione dei dati.
6 passaggi per implementare la conformità al GDPR per le piccole imprese
Con una chiara comprensione dei requisiti GDPR, è fondamentale implementarli negli ambienti aziendali reali. Il processo di implementazione prevede una serie di passaggi che lo rendono facile da implementare e conforme al GDPR. Ecco i sei passaggi che puoi eseguire per conformarti al GDPR:
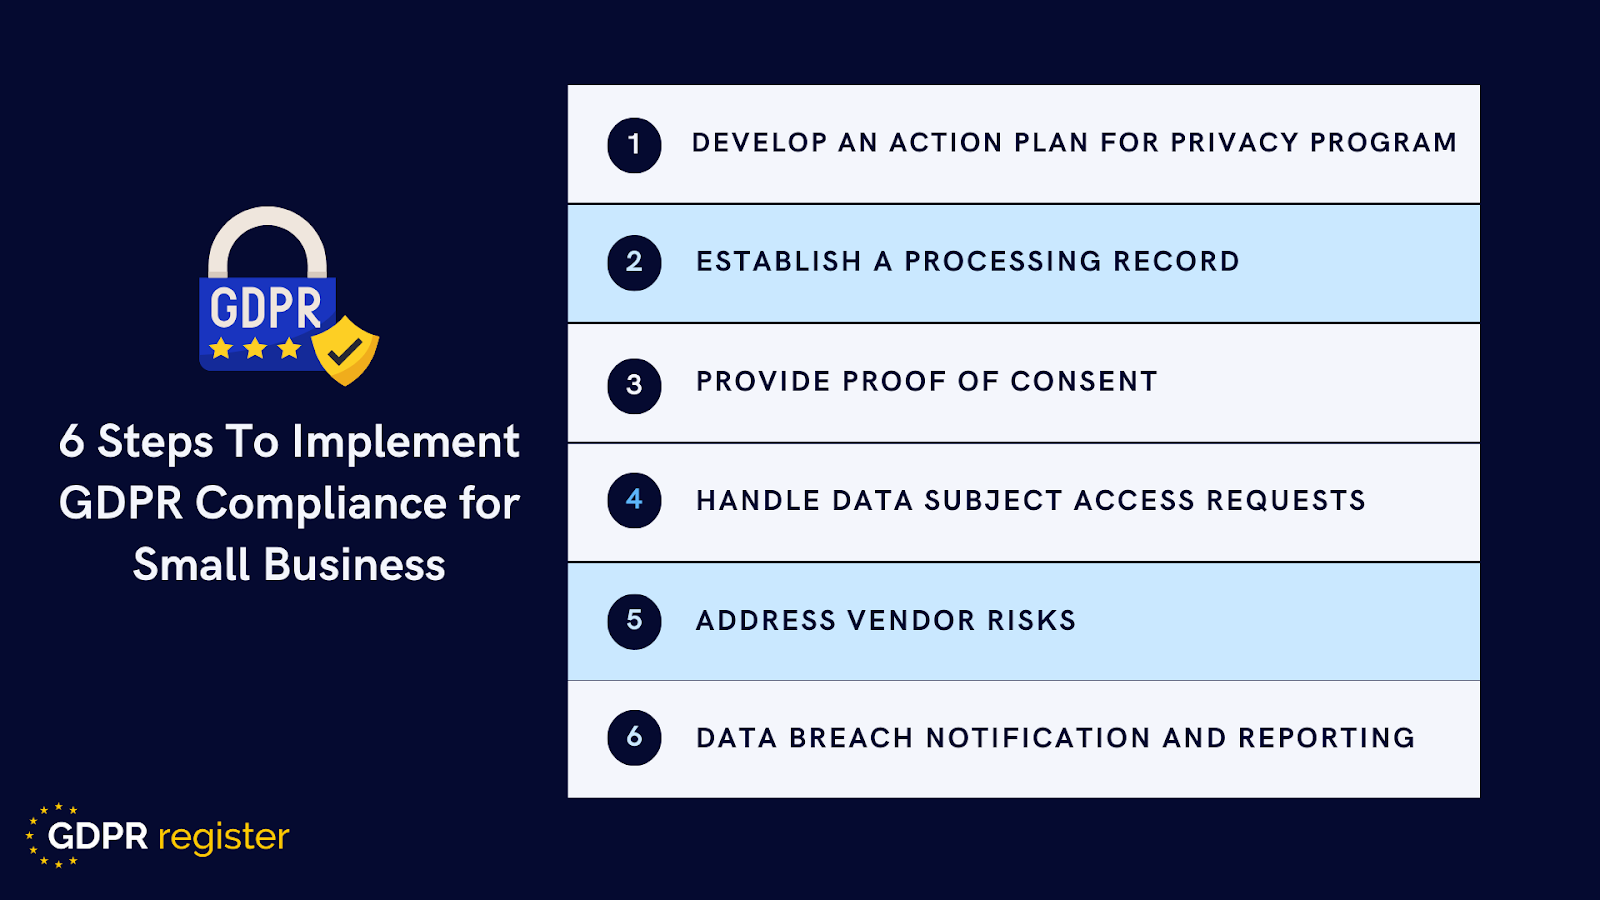
Fonte immagine: Registro GDPR
1: Sviluppare un piano d'azione per attuare un programma sulla privacy
- Per le piccole imprese, il primo passo per conformarsi al GDPR è valutare il loro attuale programma sulla privacy.
- Determina se le aree hanno già rispettato il GDPR effettuando una valutazione della preparazione.
- Quindi, i problemi di rischio e di privacy dei dati possono essere valutati conducendo una valutazione del rischio, come una valutazione dell’impatto sulla protezione dei dati.
- Queste valutazioni portano allo sviluppo di un piano d’azione di conformità, proteggendo le attività ad alto rischio in futuro.
2: Stabilire il record di elaborazione
- Identificare e mappare i dati sui consumatori raccolti per determinare cosa è stato raccolto e perché.
- Secondo l’articolo 30 del GDPR, i titolari del trattamento e i loro rappresentanti sono tenuti a conservare un registro delle attività di trattamento.
- Inoltre, le aziende devono verificare i propri dati e fornitori di servizi per determinare quali dati vengono raccolti, come vengono elaborati, come vengono trasmessi e quali fornitori li utilizzano.
- Questa azione aiuterà le piccole imprese a rimanere aggiornate.
- Un'unica fonte di verità unificata per tutti i processi di trattamento che coinvolgono i dati personali archiviati dall'azienda.
3: Fornire prova del consenso
- Per quanto riguarda il consenso, le piccole imprese si preoccupano di dimostrare alle autorità che è stata richiesta e ottenuta la corretta autorizzazione.
- Come precedentemente affermato, le imprese devono dimostrare di aver ottenuto il consenso libero e informato degli interessati attraverso una richiesta chiara ed esplicita.
Quando crei moduli di richiesta di autorizzazione, assicurati che siano facilmente accessibili e facili da comprendere. Le richieste di autorizzazione non dovrebbero essere nascoste in lunghi contratti o termini di servizio, ma piuttosto presentate in un semplice metodo opt-in che identifichi la richiesta di consenso. Inoltre, gli interessati hanno il diritto di revocare il proprio consenso in qualsiasi momento. Pertanto, un modulo di richiesta di consenso dovrebbe spiegare come possono farlo nello stesso modo in cui hanno fornito il consenso.
Pertanto, durante la creazione di un modulo di richiesta di consenso, considera:
- Rivedi la procedura per ottenere l'autorizzazione e assicurati che sia conforme al GDPR.
- Fornire descrizioni chiare delle richieste di autorizzazione nelle regole sulla privacy e nelle notifiche.
- Fornire ai clienti opzioni di consenso specifiche, come la frequenza o il mezzo di comunicazione.
4: Gestire le richieste di accesso degli interessati
- Si prevede che le richieste di accesso degli interessati (DSAR) aumenteranno per le piccole imprese una volta che avranno ricevuto un'autorizzazione sufficiente dai propri clienti.
- Secondo il GDPR i consumatori godono di numerosi diritti fondamentali.
- Possono esercitare a loro discrezione, incluso il diritto di accesso, correzione, cancellazione ed esportazione dei dati.
- Qualsiasi piccola impresa che raccoglie informazioni personali dei consumatori deve essere preparata a gestire queste richieste, siano esse inviate manualmente o automaticamente.
Quando si invia una richiesta dell'interessato, è necessario completare tre fasi.
- Effettuare una richiesta:L'interessato deve avere la possibilità di presentare una richiesta manualmente o elettronicamente in modo standard. Preparare un modulo di richiesta che raccolga le informazioni necessarie per elaborare la richiesta in modo da non dover aggiungere molti dettagli.
- Convalida: uno degli aspetti più impegnativi dell'accettazione delle richieste dell'interessato è determinare chi ha effettuato la richiesta. Per garantire che i dati personali vengano comunicati alle persone corrette, prendersi il tempo necessario per verificare che la persona che effettua la richiesta sia il destinatario previsto delle informazioni.
- Adempimento: Una volta ricevuta e confermata la richiesta, fornire le informazioni desiderate entro un mese. Tuttavia, se le piccole imprese ricevono un numero eccessivo e complicato di richieste, il GDPR consente loro di estendere i tempi di completamento a tre mesi.
5: Affrontare i rischi del fornitore
È normale che una piccola azienda abbia più fornitori coinvolti nelle sue operazioni e procedure. Tuttavia, potrebbero non essere conformi al GDPR. L’articolo 28 del GDPR obbliga le organizzazioni a stipulare accordi di trattamento tra titolari e incaricati del trattamento dei dati per garantire il rispetto degli obblighi del GDPR.
Mentre i team di marketing, sviluppo prodotto e IT continuano a rivedere e collaborare con fornitori di terze parti, assicurati che tutti soddisfino gli stessi standard di conformità GDPR. Prendetevi il tempo necessario per compilare un elenco dei fornitori che ricevono dati e determinare se sono titolari o incaricati del trattamento.
Man mano che l'elenco dei fornitori diventa troppo grande per ciò che un piccolo team può monitorare manualmente,software di gestione del rischio dei fornitoristandardizza il modo in cui i punteggi di rischio, le prove di audit e le cadenze di rinnovo vengono monitorati nel portafoglio.
Una volta completato, le piccole aziende possono creare una strategia per garantire che entrambe le parti siano preparate per il GDPR. Le aziende che desiderano migliorare la propria presenza online garantendo al tempo stesso la conformità al GDPR dovrebbero esplorare le opzioni peril miglior servizio di web hosting convenienteper fornire le necessarie funzionalità di sicurezza, affidabilità e conformità.
6: Notifica e segnalazione di violazione dei dati
Infine, il GDPR specifica come deve essere segnalata e informata una violazione dei dati personali. Una violazione dei dati è definita all’articolo 4 del GDPR come “la perdita, l’alterazione, la divulgazione non autorizzata o l’accesso ai dati personali derivante da una violazione della sicurezza”.
Quando si verifica questo tipo di violazione, è necessario comunicarla alle autorità di regolamentazione entro 72 ore e informare gli interessati i cui diritti sono compromessi. Come minimo, le piccole imprese che subiscono una violazione dei dati devono includere quanto segue nella loro notifica:
- Descrivere la natura della violazione personale.
- Fornire il nome e i dati di contatto del DPO o di altri punti di contatto per acquisire ulteriori dettagli sulla violazione.
- Una descrizione delle potenziali e probabili ripercussioni della fuga di dati personali.
- Una descrizione delle misure adottate o previste per risolvere la violazione dei dati personali, compresi gli sforzi per ridurre al minimo eventuali conseguenze negative.
Parole finali
A causa dell’urgenza e dell’importanza della conformità, la navigazione nel GDPR è fondamentale per le piccole imprese. Questa guida sottolinea l'importanza della conformità indipendentemente dalle dimensioni dell'azienda, delineando i requisiti essenziali del GDPR e fornendo un processo in sei fasi per un'implementazione di successo.
Questi riguardano la determinazione dei requisiti prestazionali per i programmi sulla privacy, il mantenimento dei registri di elaborazione, la gestione corretta del consenso e altri, sulla base di questi passaggi.
La conformità al GDPR non è solo un obbligo legale ma una garanzia di salvaguardia della fiducia e delle informazioni personali. Adottando le pratiche GDPR, le piccole imprese possono evitare sanzioni e aumentare la propria credibilità, garantendo al tempo stesso una presenza duratura nelmercato digitale.
La conformità è un processo continuo che richiede una vigilanza costante riguardo ai cambiamenti normativi e alle questioni emergenti sulla privacy.