Sur cette page3
Le RGPD est l’une des feuilles de route réglementaires et des exigences de conformité les plus complètes mais aussi les plus exigeantes que les organisations devront respecter en 2024.
Le Règlement général sur la protection des données (RGPD) est un règlement mondial sur la confidentialité établi par l'Union européenne pour réglementer la manière dont les organisations collectent, gèrent et sécurisent les informations personnelles.
Les personnes concernées ont le droit de choisir la manière dont leurs informations personnelles identifiables (PII) sont collectées, utilisées et partagées en vertu de cette loi, entrée en vigueur le25 mai 2018.
Dans cet article détaillé, nous examinerons les composants essentiels du RGPD et comment les petites entreprises peuvent garantir leur conformité pour prospérer dans le monde numérique.
RGPD pour les petites entreprises
Il n’y a aucune exception au RGPD de l’UE, quelle que soit la taille de l’entreprise. Les entreprises qui traitent des informations personnelles identifiables (PII) sont tenues de se conformer au règlement général sur la protection des données (RGPD).
Selon le RGPD, les propriétaires de petites entreprises ne peuvent pas collecter les coordonnées d’un individu via uncarte de visite efficace, une page LinkedIn ou une conversation générale sans obtenir leur consentement explicite.
Même si les détails proviennent de matériaux de réseautage créés avec uncréateur de cartes de visite, les entreprises doivent toujours s’assurer qu’elles disposent de l’autorisation avant de stocker ou d’utiliser ces informations de contact.
Il est donc obligatoire pour les petites entreprises de se conformer au RGPD et de nommer un délégué à la protection des données (DPO) pour gérer toutes les données personnelles qu'elles pourraient collecter.
Cependant, la plupart des petites entreprises basées aux États-Unis peuvent être exempt��es des exigences spécifiques du RGPD. Certaines petites entreprises peuvent être exemptées d’exigences supplémentaires en matière de tenue de registres si elles ne traitent les données personnelles des citoyens de l’UE qu’occasionnellement.
Lire la suite sur :Comment savoir si votre avocat vous vend.
De plus, les petites entreprises qui fournissent rarement des produits ou des services aux clients de l’UE peuvent bénéficier d’exemptions.
Exigences de conformité au RGPD pour les petites entreprises
Les entreprises doivent adhérer au RGPD comme le stipule la loi. Les conditions préalables les plus cruciales pour les petites entreprises sont les suivantes :
un. Collecte et traitement
Selon le RGPD, les informations personnelles doivent être collectées de manière véridique, légale et sécurisée. L'article 6 exige que les responsables du traitement des données et les entreprises établissent une base juridique pour le traitement des données personnelles, allant des sociétés géantes aux petites entreprises employant moins de 250 personnes.
Un contrat doit être respecté ; la personne concernée doit fournir son consentement éclairé, ou il doit exister un intérêt légitime d’une organisation qui présente le moins de risque pour les droits des personnes concernées.
b. Consentement
Selon l'article 7, avant de traiter, d'obtenir, de stocker ou d'utiliser des données, toutes les organisations sont tenues d'obtenir l'autorisation éclairée et volontaire de chaque personne concernée.
c. Sécurité
Les articles 23, 30 et 32 exigent que les entreprises utilisent des mesures de protection des données appropriées pour protéger la vie privée et les données des consommateurs contre la perte ou la divulgation.
d. Alerte de violation de données
Les responsables du traitement sont tenus par les articles 33 et 34 d'informer les autorités de contrôle de toute violation de données dans un délai de 72 heures. Les détails de la violation, y compris sa nature et le nombre approximatif de personnes concernées, doivent être inclus dans cette notification.
e. Évaluations d'impact sur la protection des données (DPIA)
Les entreprises conformes au RGPD sont tenues par l'article 35 de mener des DPIA sur leurs opérations afin d'identifier et d'atténuer les menaces pesant sur les données des consommateurs. De plus, pour garantir une conformité continue au RGPD, l'article 37 exige que les petites entreprises désignent un ou plusieurs délégués à la protection des données.
6 étapes pour mettre en œuvre la conformité au RGPD pour les petites entreprises
Avec une compréhension claire des exigences du RGPD, il est impératif de les mettre en œuvre dans des environnements commerciaux réels. Le processus de mise en œuvre implique une série d'étapes qui facilitent la mise en œuvre et la conformité au RGPD. Voici six étapes que vous pouvez suivre pour vous conformer au RGPD :
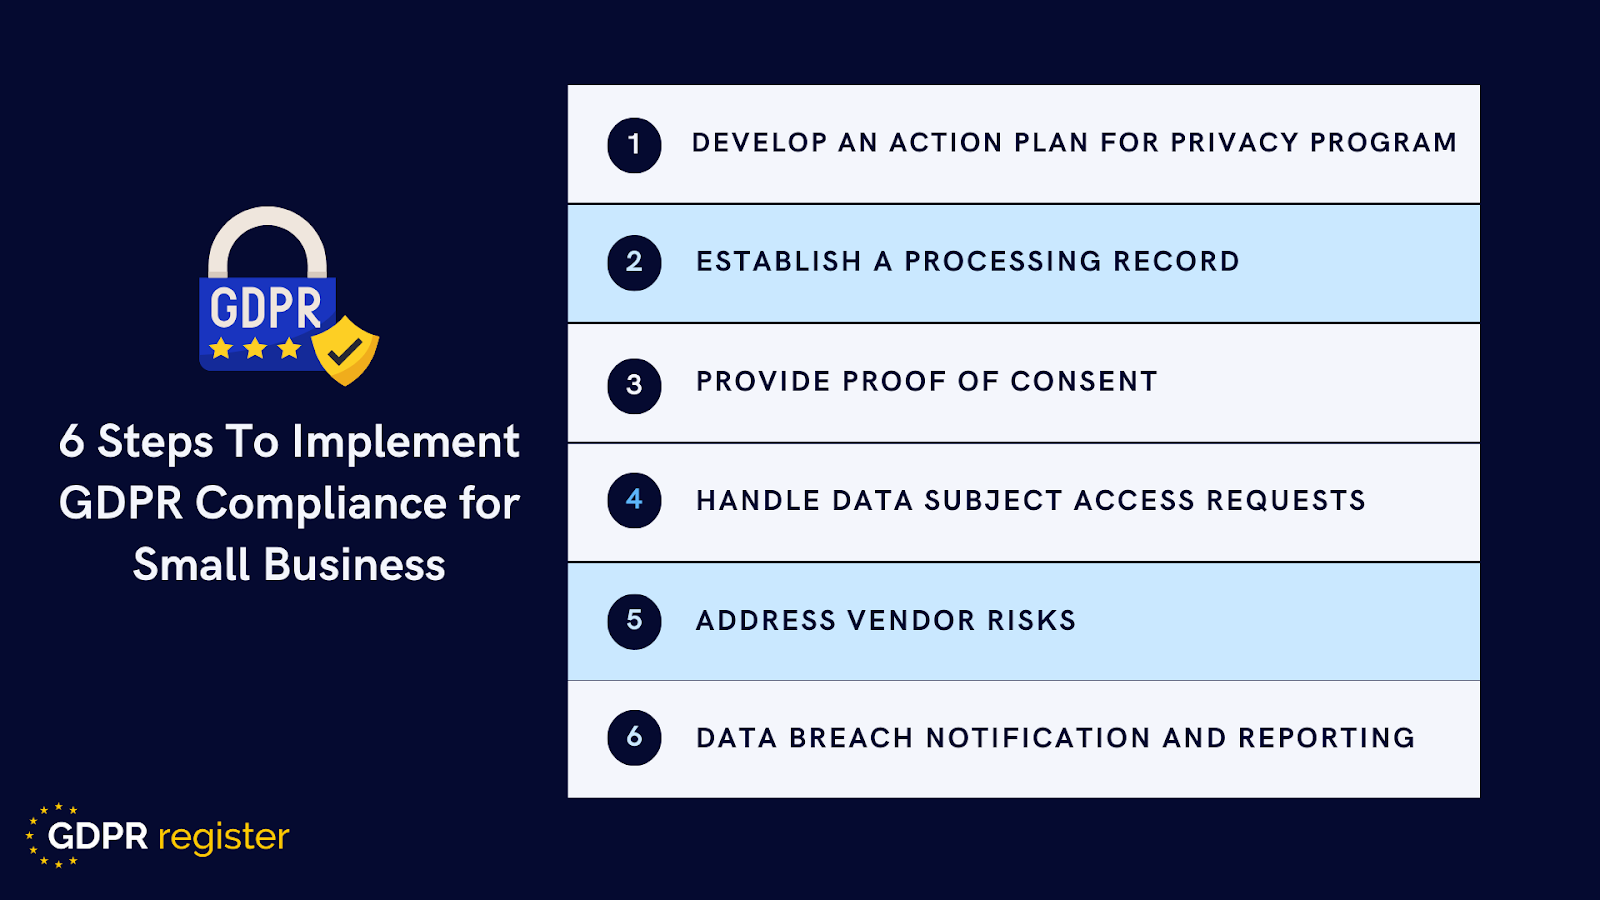
Source de l'image : Registre RGPD
1 : Élaborer un plan d'action pour mettre en œuvre un programme de protection de la vie privée
- Pour les petites entreprises, la première étape pour se conformer au RGPD consiste à évaluer leur programme de confidentialité actuel.
- Déterminez si les zones se sont déjà conformées au RGPD en effectuant une évaluation de leur état de préparation.
- Ensuite, les problèmes de risque et de confidentialité des données peuvent être évalués en effectuant une évaluation des risques, telle qu'une évaluation d'impact sur la protection des données.
- Ces évaluations conduisent à l’élaboration d’un plan d’action de conformité, protégeant les activités à haut risque à l’avenir.
2 : Établir un enregistrement de traitement
- Identifiez et cartographiez les données des consommateurs collectées pour déterminer ce qui a été collecté et pourquoi.
- Conformément à l'article 30 du RGPD, les responsables du traitement et leurs représentants sont tenus de tenir un registre des activités de traitement.
- De plus, les entreprises doivent auditer leurs données et leurs prestataires de services pour déterminer quelles données sont collectées, comment elles sont traitées, comment elles sont transmises et quels fournisseurs les utilisent.
- Cette action aidera les petites entreprises à rester informées.
- Source de vérité unique et unifiée pour tous les processus de traitement impliquant des données personnelles que l'entreprise stocke.
3 : Fournir une preuve de consentement
- Concernant le consentement, les petites entreprises souhaitent démontrer aux autorités qu'une autorisation appropriée a été demandée et reçue.
- Comme indiqué précédemment, les entreprises doivent démontrer qu'elles ont obtenu le consentement libre et éclairé des personnes concernées par le biais d'une demande claire et explicite.
Lorsque vous créez des formulaires de demande d’autorisation, assurez-vous qu’ils sont facilement accessibles et faciles à comprendre. Les demandes d'autorisation ne doivent pas être cachées dans de longs contrats ou conditions de service, mais plutôt présentées dans une simple méthode d'adhésion qui identifie la demande de consentement. En outre, les personnes concernées ont le droit de retirer leur autorisation à tout moment. Par conséquent, un formulaire de demande de consentement doit expliquer comment ils peuvent le faire de la même manière qu’ils ont donné leur consentement.
Ainsi, lors de la création d’un formulaire de demande de consentement, considérez :
- Passez en revue la procédure d’obtention de l’autorisation et assurez-vous qu’elle est conforme au RGPD.
- Fournissez des descriptions claires des demandes d’autorisation dans les règles de confidentialité et les notifications.
- Offrez aux clients des options de consentement spécifiques, telles que la fréquence ou le support de communication.
4 : Gérer les demandes d'accès des personnes concernées
- Les demandes d’accès aux données (DSAR) devraient augmenter pour les petites entreprises une fois qu’elles auront reçu une autorisation suffisante de leurs clients.
- Selon le RGPD, les consommateurs disposent de plusieurs droits fondamentaux.
- Ils peuvent exercer, à leur discrétion, notamment le droit d'accès, de rectification, de suppression et d'exportation des données.
- Toute petite entreprise qui collecte des informations personnelles sur les consommateurs doit être prête à traiter ces demandes, qu'elles soient soumises manuellement ou automatiquement.
Lorsque vous soumettez une demande de personne concernée, vous devez suivre trois étapes.
- Faire une demande :Une personne concernée doit avoir la possibilité de formuler une demande manuellement ou électroniquement de manière standard. Préparez un formulaire de demande qui collecte les informations nécessaires au traitement de la demande afin qu'ils n'aient pas à ajouter beaucoup de détails.
- Validation: L’un des aspects les plus difficiles de l’acceptation des demandes des personnes concernées est de déterminer qui a fait la demande. Pour garantir que les données personnelles sont divulguées aux bonnes personnes, prenez le temps de vérifier que la personne qui fait la demande est le destinataire prévu des informations.
- Accomplissement: Une fois la demande reçue et confirmée, fournissez les informations souhaitées dans un délai d'un mois. Toutefois, si les petites entreprises reçoivent un nombre excessif et compliqué de demandes, le RGPD leur permet de prolonger leur délai de traitement à trois mois.
5 : Gérer les risques liés aux fournisseurs
Il est courant qu'une petite entreprise ait plusieurs fournisseurs impliqués dans ses opérations et ses procédures. Cependant, ils peuvent ne pas être conformes au RGPD. L'article 28 du RGPD oblige les organisations à conclure des accords de traitement entre les responsables du traitement et les sous-traitants pour garantir le respect des obligations du RGPD.
Alors que les équipes marketing, de développement de produits et informatiques continuent d'examiner et de collaborer avec des fournisseurs tiers, assurez-vous qu'ils satisfont tous aux mêmes normes de conformité RGPD. Prenez le temps de dresser une liste des fournisseurs qui reçoivent des données et de déterminer s'ils sont responsables du traitement ou sous-traitants.
Alors que la liste des fournisseurs dépasse ce qu'une petite équipe peut surveiller manuellement,logiciel de gestion des risques fournisseursstandardise la manière dont les scores de risque, les éléments probants et les cadences de renouvellement sont suivis dans l’ensemble du portefeuille.
Une fois terminé, les petites entreprises peuvent créer une stratégie pour garantir que les deux parties sont préparées au RGPD. Les entreprises cherchant à améliorer leur présence en ligne tout en garantissant la conformité au RGPD devraient explorer les options pour lemeilleur service d'hébergement Web abordablepour fournir les fonctionnalités de sécurité, de fiabilité et de conformité nécessaires.
6 : Notification et rapport sur les violations de données
Enfin, le RGPD précise comment une violation de données personnelles doit être signalée et informée. Une violation de données est définie à l’article 4 du RGPD comme « la perte, l’altération, la divulgation ou l’accès non autorisé à des données personnelles résultant d’une violation de la sécurité ».
Lorsque ce type de violation se produit, il est nécessaire de le divulguer aux autorités de régulation dans un délai de 72 heures et d'informer les personnes concernées dont les droits sont compromis. Au minimum, les petites entreprises victimes d'une violation de données doivent inclure les éléments suivants dans leur notification :
- Décrivez la nature de la violation personnelle.
- Fournissez le nom et les coordonnées du DPD ou d’autres points de contact pour obtenir plus de détails sur la violation.
- Une description des répercussions potentielles et probables de la fuite de données personnelles.
- Une description des mesures prises ou envisagées pour résoudre la violation de données personnelles, y compris les efforts visant à minimiser les conséquences négatives.
Derniers mots
En raison de l’urgence et de l’importance de la conformité, la navigation dans le RGPD est essentielle pour les petites entreprises. Ce guide met l'accent sur l'importance de la conformité, quelle que soit la taille de l'entreprise, en décrivant les exigences essentielles du RGPD et en proposant un processus en six étapes pour une mise en œuvre réussie.
Il s'agit de déterminer les exigences de performance pour les programmes de confidentialité, de conserver les enregistrements de traitement, de gérer correctement le consentement, etc., sur la base de ces étapes.
La conformité au RGPD n'est pas seulement une obligation légale mais une assurance de sauvegarder la confiance et les informations personnelles. En adoptant les pratiques du RGPD, les petites entreprises peuvent éviter les pénalités et renforcer leur crédibilité, tout en assurant une présence durable sur le marchémarché numérique.
La conformité est un processus continu qui nécessite une vigilance constante concernant les changements réglementaires et les nouveaux problèmes de confidentialité.