Pe această pagină3
GDPR este una dintre cele mai cuprinzătoare, dar mai provocatoare foi de parcurs de reglementare și cerințe de conformitate pe care organizațiile vor trebui să le abordeze în 2024.
Regulamentul general privind protecția datelor (GDPR) este un regulament de confidențialitate la nivel mondial stabilit de Uniunea Europeană pentru a reglementa modul în care organizațiile colectează, gestionează și securizează informațiile personale.
Persoanele vizate au dreptul de a alege modul în care informațiile lor de identificare personală (PII) sunt colectate, utilizate și partajate în conformitate cu această lege, care a intrat în vigoare la25 mai 2018.
În acest articol detaliat, vom examina componentele esențiale ale GDPR și modul în care întreprinderile mici pot asigura conformitatea pentru a prospera în lumea digitală.
GDPR pentru întreprinderile mici
Nu există excepții de la GDPR UE, indiferent de dimensiunea unei companii. Companiile care manipulează informații personale de identificare (PII) trebuie să respecte Regulamentul general privind protecția datelor (GDPR).
Conform GDPR, proprietarii de întreprinderi mici nu pot colecta informațiile de contact ale unei persoane printr-ocarte de vizită eficientă, pagina LinkedIn sau conversație generală fără a obține consimțământul lor explicit.
Chiar dacă detaliile provin din materiale de rețea create cu unproducator de carti de vizita, companiile trebuie să se asigure că au permisiunea înainte de a stoca sau de a utiliza acele informații de contact.
Prin urmare, este obligatoriu ca întreprinderile mici să respecte GDPR și să numească un responsabil cu protecția datelor (DPO) care să gestioneze orice date cu caracter personal pe care le pot colecta.
Cu toate acestea, majoritatea firmelor mici din SUA pot fi scutite de cerințele specifice GDPR. Unele întreprinderi mici pot fi scutite de cerințe suplimentare de păstrare a evidențelor dacă manipulează doar ocazional datele cu caracter personal ale cetățenilor UE.
Citește mai multe pe:Cum să știi dacă avocatul tău te vinde.
În plus, întreprinderile mici care furnizează produse sau servicii rar clienților din UE se pot califica pentru scutiri.
Cerințe de conformitate GDPR pentru întreprinderile mici
Companiile trebuie să adere la GDPR așa cum este stipulat de lege. Cele mai importante premise pentru firmele mici sunt următoarele:
o. Colectare și prelucrare
Conform GDPR, informațiile personale trebuie colectate în mod veridic, legal și în siguranță. Articolul 6 prevede ca operatorii de date și întreprinderile să stabilească o bază legală pentru prelucrarea datelor cu caracter personal, de la corporații gigantice la firme mici care angajează mai puțin de 250 de persoane.
Un contract trebuie respectat; persoana vizată trebuie să își dea consimțământul informat sau trebuie să existe un interes legitim al unei organizații care prezintă cel mai mic risc pentru drepturile persoanelor vizate.
b. Consimțământ
Potrivit Articolului 7, înainte de prelucrarea, obținerea, stocarea sau utilizarea oricăror date, toate organizațiile sunt obligate să obțină permisiunea informată și voluntară a fiecărei persoane vizate.
c. Securitate
Articolele 23, 30 și 32 impun companiilor să utilizeze măsuri adecvate de protecție a datelor pentru a proteja confidențialitatea și datele consumatorilor împotriva pierderii sau dezvăluirii.
d. Alertă de încălcare a datelor
Articolele 33–34 le cere operatorilor să notifice autoritățile de supraveghere cu privire la orice încălcare a datelor în termen de 72 de ore. Specificul încălcării, inclusiv natura acesteia și numărul aproximativ de persoane vizate afectate, trebuie incluse în această notificare.
e. Evaluările impactului privind protecția datelor (DPIA)
Conform articolului 35, întreprinderile care respectă GDPR trebuie să efectueze DPIA asupra operațiunilor lor pentru a identifica și a atenua amenințările la adresa datelor consumatorilor. În plus, pentru a asigura conformitatea continuă cu GDPR, articolul 37 impune firmelor mici să desemneze unul sau mai mulți responsabili cu protecția datelor.
6 pași pentru implementarea conformității GDPR pentru întreprinderile mici
Având o înțelegere clară a cerințelor GDPR, este imperativ să le implementăm în mediile de afaceri din lumea reală. Procesul de implementare implică o serie de pași care îl fac ușor de implementat și conform cu GDPR. Iată șase pași pe care îi puteți urma pentru a respecta GDPR:
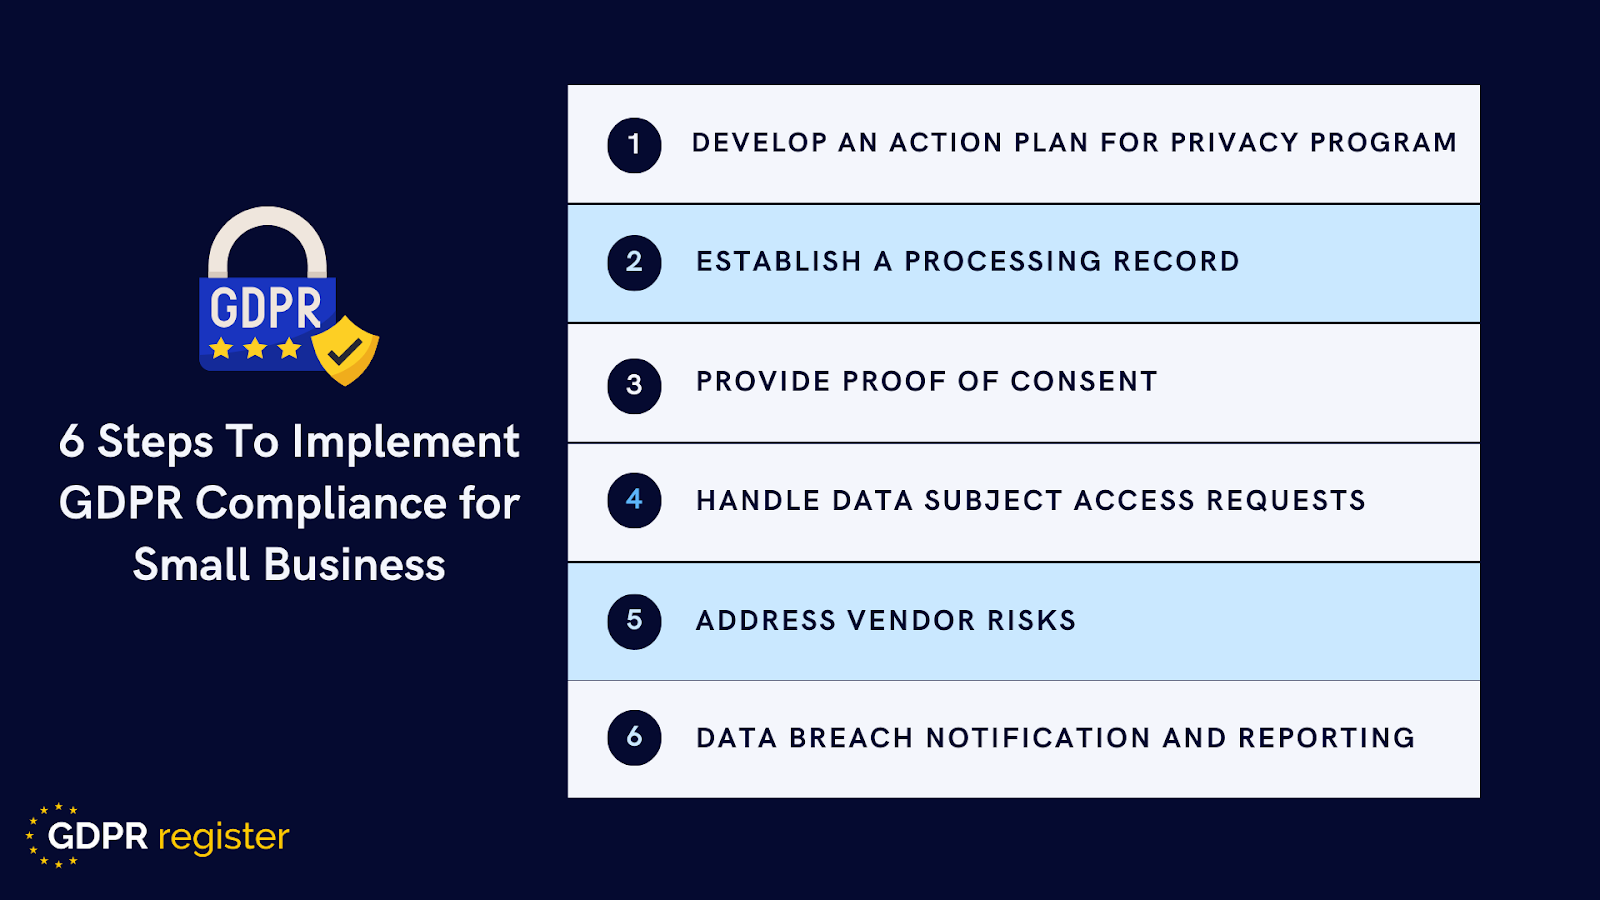
Sursa imagine: Registrul GDPR
1: Elaborați un plan de acțiune pentru implementarea unui program de confidențialitate
- Pentru întreprinderile mici, primul pas în conformitate cu GDPR este evaluarea programului lor de confidențialitate actual.
- Stabiliți dacă zonele au respectat anterior GDPR, făcând o evaluare a gradului de pregătire.
- Apoi, riscurile și problemele de confidențialitate a datelor pot fi evaluate prin efectuarea unei evaluări a riscurilor, cum ar fi o evaluare a impactului privind protecția datelor.
- Aceste evaluări conduc la elaborarea unui plan de acțiune de conformitate, protejând activitățile cu risc ridicat în viitor.
2: Stabiliți înregistrarea procesării
- Identificați și mapați datele de consum adunate pentru a determina ce a fost colectat și de ce.
- Conform articolului 30 din GDPR, operatorii și reprezentanții acestora sunt obligați să păstreze evidența activităților de prelucrare.
- În plus, companiile trebuie să își auditeze datele și furnizorii de servicii pentru a determina ce date sunt colectate, cum sunt procesate, cum sunt transmise și ce furnizori le utilizează.
- Această acțiune va ajuta întreprinderile mici să rămână la curent.
- Sursă unică unică de adevăr pentru toate procesele de prelucrare care implică date personale pe care compania le stochează.
3: Furnizați dovada consimțământului
- În ceea ce privește consimțământul, întreprinderile mici sunt preocupate să demonstreze autorităților că a fost solicitată și primită permisiunea corespunzătoare.
- După cum sa menționat anterior, întreprinderile trebuie să demonstreze că au obținut consimțământul liber și informat de la persoanele vizate printr-o cerere clară și explicită.
Când creați formulare de solicitare a permisiunii, asigurați-vă că acestea sunt ușor accesibile și ușor de înțeles. Solicitările de permisiune nu ar trebui să fie ascunse în contracte îndelungate sau în termeni de serviciu, ci mai degrabă prezentate într-o metodă simplă de înscriere care identifică cererea de consimțământ. În plus, persoanele vizate au dreptul de a-și retrage permisiunea în orice moment. Prin urmare, un formular de cerere de consimțământ ar trebui să explice cum pot face acest lucru în același mod în care și-au dat consimțământul.
Deci, atunci când creați un formular de cerere de consimțământ, luați în considerare:
- Examinați procedura de obținere a permisiunii și asigurați-vă că este în conformitate cu GDPR.
- Furnizați descrieri clare ale solicitărilor de permisiuni în regulile de confidențialitate și notificări.
- Oferiți clienților opțiuni specifice de consimțământ, cum ar fi frecvența sau mediul de comunicare.
4: Gestionați solicitările de acces ale subiectului de date
- Solicitările de acces la subiectul datelor (DSAR) sunt de așteptat să crească pentru întreprinderile mici odată ce primesc autorizație suficientă de la clienții lor.
- Conform GDPR, consumatorii au mai multe drepturi fundamentale.
- Aceștia își pot exercita la discreția lor, inclusiv dreptul de a accesa, corecta, șterge și exporta datele.
- Orice afacere mică care colectează informații personale ale consumatorilor trebuie să fie pregătită să gestioneze aceste solicitări, indiferent dacă sunt transmise manual sau automat.
Atunci când trimiteți o solicitare a persoanei vizate, trebuie să parcurgeți trei etape.
- Efectuarea unei cereri:O persoană vizată trebuie să aibă opțiunea de a face o solicitare manual sau electronic într-un mod standard. Pregătiți un formular de solicitare care colectează informațiile necesare procesării cererii, astfel încât aceștia să nu fie nevoiți să adauge multe detalii.
- Validare: Unul dintre cele mai dificile aspecte ale acceptării solicitărilor persoanelor vizate este determinarea cine a făcut cererea. Pentru a vă asigura că datele cu caracter personal sunt comunicate persoanelor corecte, acordați-vă timp pentru a verifica dacă persoana care face cererea este destinatarul vizat al informațiilor.
- Îndeplinire: Odată ce o solicitare a fost primită și confirmată, furnizați informațiile dorite în termen de o lună. Cu toate acestea, dacă întreprinderile mici primesc un număr excesiv și complicat de solicitări, GDPR le permite să-și prelungească timpul de finalizare la trei luni.
5: Abordați riscurile vânzătorului
Este obișnuit ca o firmă mică să aibă mai mulți furnizori implicați în operațiunile și procedurile sale. Cu toate acestea, este posibil să nu fie conforme cu GDPR. Articolul 28 din GDPR obligă organizațiile să încheie acorduri de prelucrare între operatorii de date și procesatorii de date pentru a garanta respectarea obligațiilor GDPR.
Pe măsură ce echipele de marketing, dezvoltare de produse și IT continuă să examineze și să colaboreze cu furnizori terți, asigurați-vă că toți îndeplinesc aceleași standarde de conformitate GDPR. Fă-ți timp să întocmești o listă cu furnizorii care primesc date și să stabilești dacă aceștia sunt controlori sau procesatori.
Pe măsură ce lista de furnizori depășește ceea ce o echipă mică poate monitoriza manual,software de management al riscului furnizoruluistandardizează modul în care scorurile de risc, probele de audit și cadențele de reînnoire sunt urmărite în portofoliu.
Odată finalizat, companiile mici pot crea o strategie care să garanteze că ambele părți sunt pregătite pentru GDPR. Companiile care doresc să-și îmbunătățească prezența online, asigurând în același timp conformitatea cu GDPR, ar trebui să exploreze opțiuni pentrucel mai bun serviciu de găzduire web la prețuri accesibilepentru a oferi caracteristicile necesare de securitate, fiabilitate și conformitate.
6: Notificarea și raportarea încălcării datelor
În cele din urmă, GDPR specifică modul în care trebuie raportată și informată o încălcare a datelor cu caracter personal. O încălcare a datelor este definită în articolul 4 din GDPR ca fiind „pierderea, modificarea, dezvăluirea neautorizată sau accesul la date personale care rezultă dintr-o încălcare a securității”.
Atunci când are loc acest tip de încălcare, este necesar să îl dezvăluiți autorităților de reglementare în termen de 72 de ore și să informați persoanele vizate ale căror drepturi sunt compromise. Cel puțin, firmele mici care suferă o încălcare a datelor trebuie să includă următoarele în notificarea lor:
- Descrieți natura încălcării personale.
- Furnizați numele și informațiile de contact ale DPO sau ale altor puncte de contact pentru a obține mai multe detalii despre încălcare.
- O descriere a repercusiunilor potențiale și probabile ale scurgerii de date cu caracter personal.
- O descriere a pașilor întreprinși sau intenționați pentru a rezolva încălcarea datelor cu caracter personal, inclusiv eforturile de a minimiza orice consecințe negative.
Cuvinte finale
Datorită urgenței și importanței conformității, navigarea în GDPR este esențială pentru întreprinderile mici. Acest ghid subliniază importanța conformității, indiferent de dimensiunea afacerii, subliniind cerințele esențiale GDPR și oferă un proces în șase pași pentru implementarea cu succes.
Acestea sunt determinarea cerințelor de performanță pentru programele de confidențialitate, menținerea înregistrărilor de procesare, gestionarea corectă a consimțământului și altele, pe baza acestor pași.
Conformitatea GDPR nu este doar o obligație legală, ci și o asigurare a păstrării încrederii și a informațiilor personale. Prin adoptarea practicilor GDPR, companiile mici pot evita sancțiunile și își pot spori credibilitatea, asigurând totodată o prezență de durată înpiata digitala.
Conformitatea este un proces continuu care necesită o vigilență constantă în ceea ce privește modificările de reglementare și problemele de confidențialitate emergente.