En esta página3
El RGPD es una de las hojas de ruta regulatorias y requisitos de cumplimiento más completos pero desafiantes que las organizaciones deberán abordar en 2024.
El Reglamento General de Protección de Datos (GDPR) es una regulación de privacidad mundial establecida por la Unión Europea para regular cómo las organizaciones recopilan, administran y protegen la información personal.
Los interesados tienen derecho a elegir cómo se recopila, utiliza y comparte su información de identificación personal (PII) en virtud de esta ley, que entró en vigor el25 de mayo de 2018.
En este artículo detallado, examinaremos los componentes esenciales del RGPD y cómo las pequeñas empresas pueden garantizar su cumplimiento para prosperar en el mundo digital.
GDPR para pequeñas empresas
No hay excepciones al RGPD de la UE, independientemente del tamaño de la empresa. Las empresas que manejan información de identificación personal (PII) deben cumplir con el Reglamento general de protección de datos (GDPR).
Según el RGPD, los propietarios de pequeñas empresas no pueden recopilar la información de contacto de una persona a través de untarjeta de visita eficaz, página de LinkedIn o conversación general sin obtener su consentimiento explícito.
Incluso si los detalles provienen de materiales de networking creados con uncreador de tarjetas de visita, las empresas aún deben asegurarse de tener permiso antes de almacenar o utilizar esa información de contacto.
Por lo tanto, es obligatorio que las pequeñas empresas cumplan con el RGPD y designen un Delegado de Protección de Datos (DPO) para manejar cualquier dato personal que puedan recopilar.
Sin embargo, la mayoría de las pequeñas empresas con sede en EE. UU. pueden estar exentas de requisitos específicos del RGPD. Algunas pequeñas empresas pueden estar exentas de requisitos adicionales de mantenimiento de registros si solo manejan datos personales de ciudadanos de la UE ocasionalmente.
Leer más en:Cómo saber si su abogado lo está vendiendo.
Además, las pequeñas empresas que ofrecen productos o servicios con poca frecuencia a clientes de la UE pueden optar a exenciones.
Requisitos de cumplimiento del RGPD para pequeñas empresas
Las empresas deben respetar el RGPD tal y como marca la ley. Los requisitos previos más importantes para las pequeñas empresas son los siguientes:
a. Recolección y Procesamiento
Según el RGPD, la información personal debe recopilarse de forma veraz, legal y segura. El artículo 6 exige que los controladores de datos y las empresas establezcan una base legal para procesar datos personales, desde corporaciones gigantes hasta pequeñas empresas que emplean a menos de 250 personas.
Se debe cumplir un contrato; el interesado debe proporcionar su consentimiento informado, o debe existir un interés legítimo de la organización que represente el menor riesgo para los derechos de los interesados.
b. Consentimiento
Según el artículo 7, antes de procesar, obtener, almacenar o utilizar cualquier dato, todas las organizaciones deben obtener el permiso informado y voluntario de cada interesado.
do. Seguridad
Los artículos 23, 30 y 32 exigen que las empresas utilicen medidas de protección de datos adecuadas para proteger la privacidad del consumidor y los datos contra pérdidas o divulgación.
d. Alerta de filtración de datos
Los artículos 33 y 34 exigen que los responsables del tratamiento notifiquen a las autoridades de control cualquier filtración de datos en un plazo de 72 horas. Los detalles de la violación, incluida su naturaleza y el número aproximado de interesados afectados, deben incluirse en esta notificación.
mi. Evaluaciones de impacto de la protección de datos (EDIP)
El artículo 35 exige que las empresas que cumplen con el RGPD realicen EIPD en sus operaciones para identificar y mitigar las amenazas a los datos de los consumidores. Además, para garantizar el cumplimiento continuo del RGPD, el artículo 37 exige que las pequeñas empresas designen uno o más delegados de protección de datos.
Seis pasos para implementar el cumplimiento del RGPD para pequeñas empresas
Con una comprensión clara de los requisitos del RGPD, es imperativo implementarlos en entornos empresariales del mundo real. El proceso de implementación implica una serie de pasos que facilitan la implementación y cumplen con el RGPD. Aquí hay seis pasos que puede seguir para cumplir con GDPR:
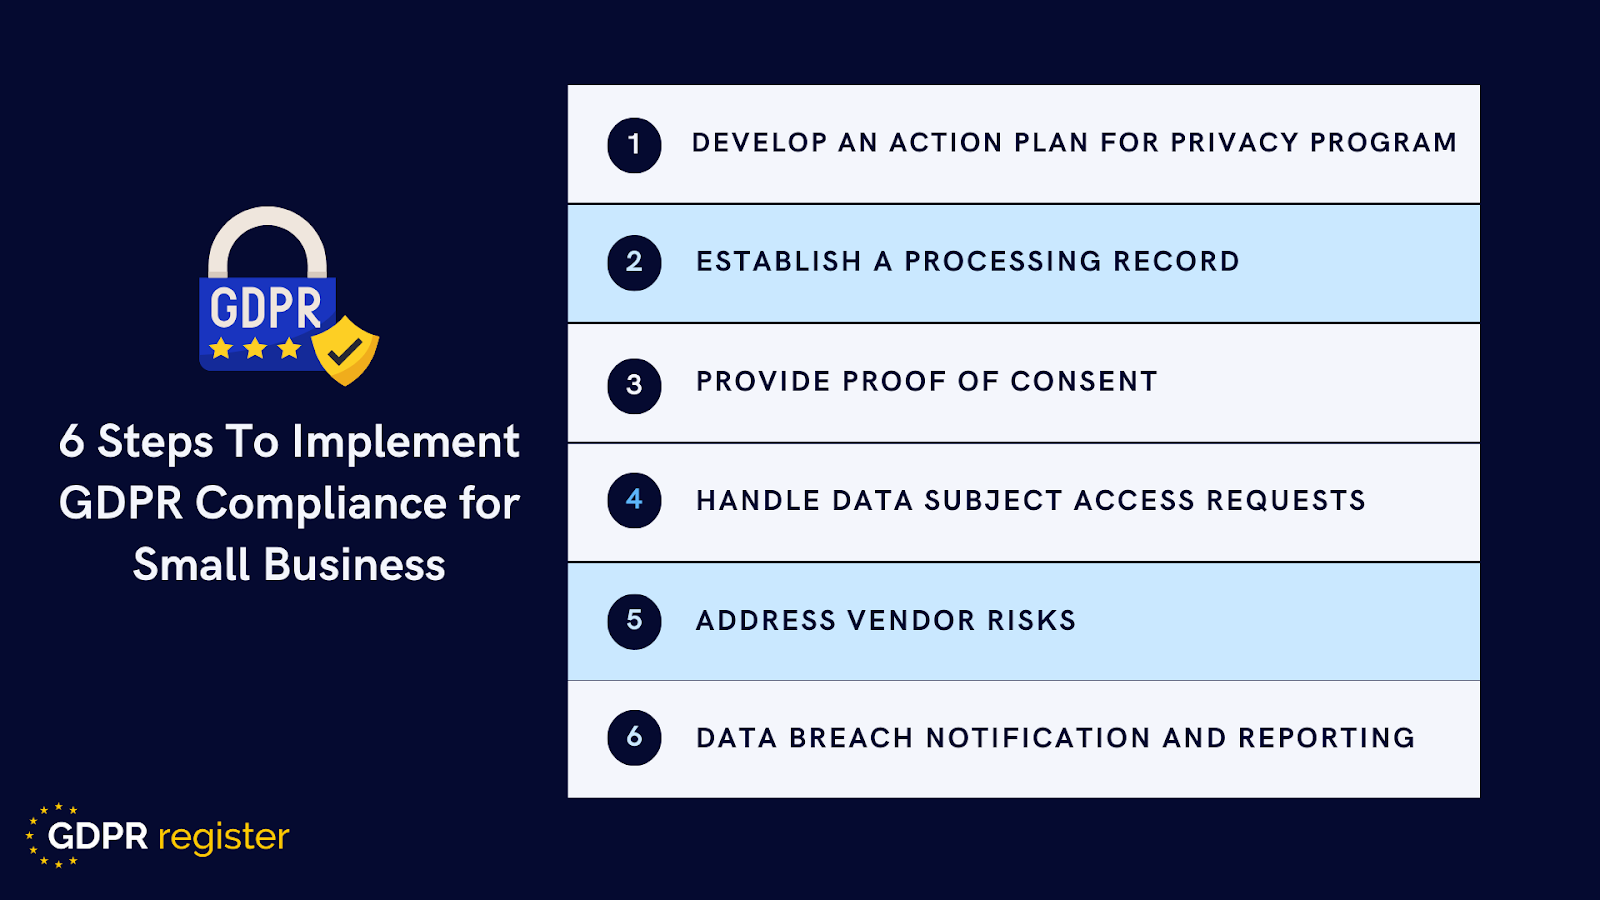
Fuente de la imagen: Registro GDPR
1: Desarrollar un plan de acción para implementar un programa de privacidad
- Para las pequeñas empresas, el primer paso para cumplir con el RGPD es evaluar su programa de privacidad actual.
- Determine si las áreas han cumplido previamente con el RGPD realizando una evaluación de preparación.
- Luego, los problemas de riesgo y privacidad de los datos se pueden evaluar mediante la realización de una evaluación de riesgos, como una Evaluación de impacto de la protección de datos.
- Estas evaluaciones conducen al desarrollo de un plan de acción de cumplimiento, que protege las actividades de alto riesgo en el futuro.
2: Establecer registro de procesamiento
- Identifique y mapee los datos de los consumidores recopilados para determinar qué se recopiló y por qué.
- Según el artículo 30 del RGPD, los responsables del tratamiento y sus representantes deben mantener registros de las actividades de tratamiento.
- Además, las empresas necesitan auditar sus datos y proveedores de servicios para determinar qué datos se recopilan, cómo se procesan, cómo se transmiten y qué proveedores los utilizan.
- Esta acción ayudará a las pequeñas empresas a mantenerse actualizadas.
- Fuente única de verdad unificada para todos los procesos de tratamiento de datos personales que la empresa almacena.
3: Proporcionar prueba de consentimiento
- En cuanto al consentimiento, a las pequeñas empresas les preocupa demostrar a las autoridades que se ha solicitado y recibido el permiso adecuado.
- Como se indicó anteriormente, las empresas deben demostrar que han obtenido el consentimiento libre e informado de los interesados mediante una solicitud clara y explícita.
Al crear formularios de solicitud de permiso, asegúrese de que sean fácilmente accesibles y fáciles de entender. Las solicitudes de permiso no deben ocultarse en contratos o términos de servicio extensos, sino presentarse en un método de suscripción simple que identifique la solicitud de consentimiento. Además, los interesados tienen derecho a retirar su permiso en cualquier momento. Por lo tanto, un formulario de solicitud de consentimiento debe explicar cómo pueden hacerlo de la misma manera en que otorgaron su consentimiento.
Entonces, al crear un formulario de solicitud de consentimiento, considere:
- Revise el procedimiento para obtener el permiso y asegúrese de que cumpla con el RGPD.
- Proporcione descripciones claras de las solicitudes de permiso en las reglas y notificaciones de privacidad.
- Proporcionar a los clientes opciones de consentimiento específicas, como la frecuencia o el medio de comunicación.
4: Manejar las solicitudes de acceso de los interesados
- Se espera que las solicitudes de acceso a los interesados (DSAR) aumenten para las pequeñas empresas una vez que reciban la autorización suficiente de sus clientes.
- Según el RGPD, los consumidores tienen varios derechos fundamentales.
- Pueden ejercer a su discreción, incluido el derecho a acceder, rectificar, eliminar y exportar datos.
- Cualquier pequeña empresa que recopile información personal de los consumidores debe estar preparada para manejar estas solicitudes, ya sea que se envíen de forma manual o automática.
Al enviar una solicitud de interesado, debe completar tres etapas.
- Realizar una solicitud:Un interesado debe tener la opción de realizar una solicitud de forma manual o electrónica de forma estándar. Prepare un formulario de solicitud que recopile la información necesaria para procesar la solicitud para que no tengan que agregar muchos detalles.
- Validación: Uno de los aspectos más desafiantes al aceptar solicitudes de interesados es determinar quién realizó la solicitud. Para garantizar que los datos personales se divulguen a las personas correctas, tómese el tiempo para verificar que la persona que realiza la solicitud sea el destinatario previsto de la información.
- Cumplimiento: Una vez recibida y confirmada la solicitud, proporcione la información deseada en el plazo de un mes. Sin embargo, si las pequeñas empresas reciben una cantidad excesiva y complicada de solicitudes, el RGPD les permite ampliar el tiempo de finalización a tres meses.
5: Abordar los riesgos de los proveedores
Es común que una empresa pequeña tenga múltiples proveedores involucrados en sus operaciones y procedimientos. Sin embargo, es posible que no cumplan con el RGPD. El artículo 28 del RGPD obliga a las organizaciones a celebrar acuerdos de procesamiento entre responsables y procesadores de datos para garantizar el cumplimiento de las obligaciones del RGPD.
A medida que los equipos de marketing, desarrollo de productos y TI continúan revisando y colaborando con proveedores externos, asegúrese de que todos cumplan con los mismos estándares de cumplimiento del RGPD. Tómese el tiempo para compilar una lista de proveedores que reciben datos y determine si son controladores o procesadores.
A medida que la lista de proveedores supera lo que un pequeño equipo puede monitorear manualmente,software de gestión de riesgos de proveedoresestandariza cómo se rastrean las puntuaciones de riesgo, la evidencia de auditoría y las cadencias de renovación en toda la cartera.
Una vez completado, las pequeñas empresas pueden crear una estrategia para garantizar que ambas partes estén preparadas para el RGPD. Las empresas que deseen mejorar su presencia en línea y al mismo tiempo garantizar el cumplimiento del RGPD deberían explorar opciones parael mejor servicio de alojamiento web asequiblepara proporcionar las características necesarias de seguridad, confiabilidad y cumplimiento.
6: Notificación e informes de violación de datos
Por último, el RGPD especifica cómo se debe denunciar e informar una violación de datos personales. Una violación de datos se define en el artículo 4 del RGPD como "pérdida, alteración, divulgación no autorizada o acceso a datos personales como resultado de una violación de seguridad".
Cuando se produce este tipo de incumplimiento, es necesario comunicarlo a las autoridades reguladoras en un plazo de 72 horas e informar a los interesados cuyos derechos se ven comprometidos. Como mínimo, las pequeñas empresas que sufren una violación de datos deben incluir lo siguiente en su notificación:
- Describa la naturaleza de la violación personal.
- Proporcione el nombre y la información de contacto del DPO u otros puntos de contacto para obtener más detalles sobre la infracción.
- Una descripción de las potenciales y probables repercusiones de la fuga de datos personales.
- Una descripción de las medidas adoptadas o previstas para resolver la violación de datos personales, incluidos los esfuerzos para minimizar las consecuencias negativas.
Palabras finales
Debido a la urgencia y la importancia del cumplimiento, navegar por el RGPD es fundamental para las pequeñas empresas. Esta guía enfatiza la importancia del cumplimiento independientemente del tamaño de la empresa, describe los requisitos esenciales del RGPD y proporciona un proceso de seis pasos para una implementación exitosa.
Estos son determinar los requisitos de desempeño para los programas de privacidad, mantener registros de procesamiento, administrar el consentimiento correctamente y otros, según estos pasos.
El cumplimiento del RGPD no es solo una obligación legal, sino una garantía de salvaguardar la confianza y la información personal. Al adoptar prácticas del RGPD, las pequeñas empresas pueden evitar sanciones y mejorar su credibilidad, al tiempo que garantizan una presencia duradera en elmercado digital.
El cumplimiento es un proceso continuo que requiere una vigilancia constante con respecto a los cambios regulatorios y los problemas de privacidad emergentes.