На этой странице3
GDPR — это одна из наиболее полных, но сложных нормативных планов и требований соответствия, которые организациям придется соблюдать в 2024 году.
Общий регламент по защите данных (GDPR) — это международный регламент конфиденциальности, установленный Европейским Союзом для регулирования того, как организации собирают, управляют и защищают личную информацию.
Субъекты данных имеют право выбирать, как их личная информация (PII) собирается, используется и передается в соответствии с настоящим законом, который вступил в силу25 мая 2018 г..
В этой подробной статье мы рассмотрим основные компоненты GDPR и то, как малый бизнес может обеспечить соблюдение требований для процветания в цифровом мире.
GDPR для малого бизнеса
�� GDPR ЕС нет исключений, независимо от размера компании. Предприятия, которые обрабатывают личную информацию (PII), обязаны соблюдать Общий регламент по защите данных (GDPR).
Согласно GDPR, владельцы малого бизнеса не могут собирать контактную информацию человека черезэффективн��я визитка, странице LinkedIn или общему разговору без получения их явного согласия.
Даже если подробности взяты из сетевых материалов, созданных с помощьюпроизводитель визитных карточек, компании по-прежнему должны убедиться, что у них есть разрешение, прежде чем хранить или использовать эту контактную информацию.
Поэтому малые предприятия обязаны соблюдать требования GDPR и назначать сотрудника по защите данных (DPO) для обработки любых персональных данных, которые они могут собирать.
Однако большинство малых фирм в США могут быть освобождены от конкретных требований GDPR. Некоторые малые предприятия могут быть освобождены от дополнительных требований по ведению учета, если они обрабатывают персональные данные граждан ЕС лишь время от времени.
Подробнее:Как узнать, не продает ли вас ваш адвокат.
Более того, малые предприятия, которые нечасто поставляют товары или услуги клиентам из ЕС, могут претендовать на освобождение от налога.
Требования соответствия GDPR для малого бизнеса
Компании должны соблюдать GDPR, как это предусмотрено законом. Наиболее важными предпосылками для малых фирм являются следующие:
а. Сбор и обработка
Согласно GDPR, личная информация должна собираться правдиво, законно и безопасно. Статья 6 требует, чтобы контролеры данных и предприятия создали правовую основу для обработки персональных данных, начиная от гигантских корпораций и заканчивая небольшими фирмами, в которых работает менее 250 человек.
Договор должен быть соблюден; субъект данных должен предоставить свое информированное согласие, или должен существовать законный интерес организации, который представляет наименьший риск для прав субъектов данных.
б. Согласие
Согласно статье 7, перед обработкой, получением, хранением или использованием каких-либо данных все организации обязаны получить информированное и добровольное разрешение каждого субъекта данных.
в. Безопасность
Статьи 23, 30 и 32 требуют, чтобы компании и��пользовали соответствующие меры защиты данных для защиты конфиденциальности и данных потребителей от потери или раскрытия.
д. Оповещение об утечке данных
В соответствии со статьями 33–34 контролеры обязаны уведомлять надзорные органы о любых утечках данных в течение 72 часов. В это уведомление должны быть включены подробности нарушения, включая его характер и приблизительное количество затронутых субъектов данных.
е. Оценка воздействия на защиту данных (DPIA)
Согласно статье 35 компании, соответствующие требованиям GDPR, обязаны проводить DPIA в своей деятельности для выявления и устранения угроз потребительским данным. Более того, чтобы обеспечить постоянное соблюдение GDPR, статья 37 требует от небольших фирм назначить одного или нескольких сотрудников по защите д��нных.
6 шагов по обеспечению соответствия GDPR для малого бизнеса
Имея четкое понимание требований GDPR, крайне важно реализовать их в реальной бизнес-среде. Процесс внедрения включает в себя ряд шагов, которые упрощают внедрение и обеспечивают соответствие требованиям GDPR. Вот шесть шагов, которые вы можете предпринять для соблюдения GDPR:
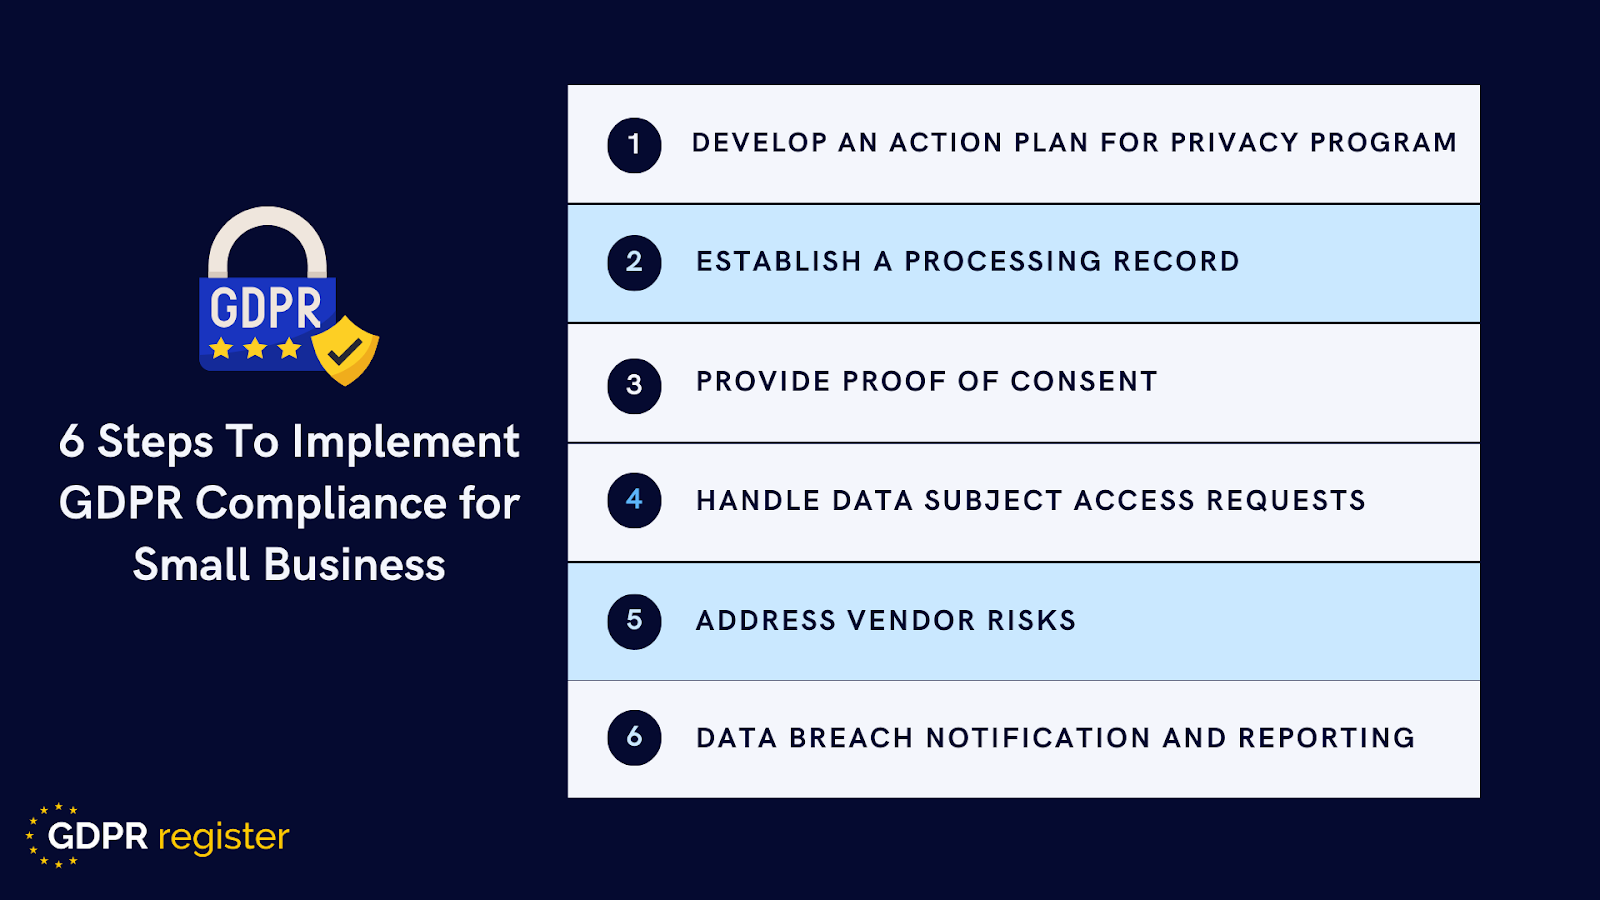
Источник изображения: Регистр GDPR
1. Разработайте план действий по реализации программы конфиденциальности
- Для малого бизнеса первым шагом в соблюдении GDPR является оценка их нынешней программы конфиденциальности.
- Определите, соблюдали ли ранее регионы GDPR, выполнив оценку готовности.
- Затем можно оценить риски и проблемы конфиденциальности данных, проведя оценку рисков, например, оценку воздействия на защиту данных.
- Эти оценки приводят к разработке плана действий по соблюдению требований, защищающего деятельность с высоким уровнем риска в будущем.
2: Создание записи обработки
- Определите и сопоставьте собранные данные о потребителях, чтобы определить, что было собрано и почему.
- Согласно статье 30 GDPR, контролеры и их представители обязаны вести учет обработки данных.
- Кроме того, компаниям необходимо проверять своих поставщиков данных и услуг, чтобы определить, какие данные собираются, как они обрабатываются, как они передаются и какие поставщики их используют.
- Эта акция поможет малому бизнесу оставаться в курсе событий.
- Единый источник достоверной информации обо всех процессах обработки персональных данных, которые хранит компания.
3. Предоставьте подтверждение согласия
- Что касается согласия, малые предприятия обеспокоены тем, чтобы продемонстрировать властям, что надлежащее разрешение было запрошено и получено.
- Как указывалось ранее, предприятия должны продемонстрировать, что они получили свободное и осознанное согласие от субъектов данных посредством четкого и явного запроса.
При создании форм запроса на разрешение убедитесь, что они легко доступны и понятны. Запросы на разрешение не должны быть скрыты в длительных контрактах или условиях обслуживания, а должны быть представлены в виде простого метода согласия, который идентифицирует запрос на согласие. Кроме того, субъекты данных имеют право отозвать свое разрешение в любое время. Таким образом, в форме запроса на согласие должно быть объяснено, как они могут сделать это таким же образом, каким они предоставили согласие.
Итак, при создании формы запроса согласия учтите:
- Ознакомьтесь с процедурой получения разрешения и убедитесь, что она соответствует GDPR.
- Предоставьте четкое описание запросов разрешений в правилах конфиденциальности и уведомлениях.
- Предоставьте клиентам конкретные варианты согласия, такие как частота или среда общения.
4. Обработка запросов на доступ к субъектам данных
- Ожидается, что количество запросов на доступ к субъектам данных (DSAR) для малых предприятий увеличится, как только они получат достаточную авторизацию от своих клиентов.
- Согласно GDPR, потребители имеют несколько фундаментальных прав.
- Они могут осуществлять по своему усмотрению, в том числе право на доступ, исправление, удаление и экспорт данных.
- Любой малый бизнес, который собирает личную информацию потребителей, должен быть готов обрабатывать эти запросы, независимо от того, подаются ли они вручную или автоматически.
При подаче запроса субъекта данных вы должны пройти три этапа.
- Делаем запрос:Субъект данных должен иметь возможность сделать запрос вручную или в электронном виде стандартным способом. Подготовьте форму запроса, в которой будет собрана информация, необходимая для обработки запроса, чтобы не приходилось добавлять много деталей.
- Проверка: Одним из наиболее сложных аспектов принятия запросов субъектов данных является о��ределение того, кто сделал запрос. Чтобы гарантировать, что персональные данные будут переданы нужным лицам, найдите время, чтобы убедиться, что лицо, делающее запрос, является предполагаемым получателем информации.
- Выполнение: После получения и подтверждения запроса предоставьте желаемую информацию в течение одного месяца. Однако если малые предприятия получают чрезмерное и сложное количество запросов, GDPR позволяет им продлить время их выполнения до трех месяцев.
5: Устраните риски поставщиков
Небольшая фирма обычно имеет несколько поставщиков, участвующих в ее операциях и процедурах. Однако они могут не соответствовать требованиям GDPR. Статья 28 GDPR обязывает организации заключать соглашения об обработке между контролерами данных и обработчиками, чтобы гарантировать соблюдение обязательств GDPR.
Поскольку отделы маркетинга, разработки продуктов и ИТ продолжают проверять и сотрудничать со сторонними поставщиками, убедитесь, что все они соответствуют одним и тем же стандартам соответствия GDPR. Потратьте время на составление списка поставщиков, которые получают данные, и определите, являются ли они контролерами или обработчиками.
Поскольку список поставщиков перерастает то, что небольшая команда может контролировать вручную,программное обеспечение для управления рисками поставщиковстандартизирует отслеживание оценок рисков, аудиторских доказательств и периодичности продления по всему портфелю.
После завершения небольшие компании могут разработать стратегию, гарантирующую готовность обеих сторон к GDPR. Предприятиям, стремящимся расширить свое присутствие в Интернете, обеспечивая при этом соблюдение GDPR, следует изучить вариантылучший доступный веб-хостингдля обеспечения необходимых функций безопасности, надежности и соответствия требованиям.
6: Уведомление и отчетность об утечке данных
Наконец, GDPR определяет, как следует сообщать и информировать о нарушении персональных данных. Нарушение данных определяется в статье 4 GDPR как «потеря, изменение, несанкционированное раскрытие или доступ к личным данным в результате нарушения безопасности».
Когда происходит нарушение такого типа, необходимо сообщить об этом регулирующим органам в течение 72 часов и проинформировать затронутых субъектов данных, чьи права нарушены. Как минимум, небольшие фирмы, пострадавшие от утечки данных, должны включить в свое уведомление следующее:
- Опишите характер личного нарушения.
- Укажите имя и контактную информацию DPO или других контактных лиц, чтобы получить дополнительную информацию о нарушении.
- Описание потенциальных и вероятных последствий утечки персональных данных.
- Описание шагов, предпринятых или предназначенных для устранения утечки персональных данных, включая усилия по минимизации любых негативных последствий.
Заключительные слова
Из-за срочности и важности соблюдения требований GDPR имеет решающее значение для малого бизнеса. В этом руководстве подчеркивается важность соблюдения требований независимо от размера бизнеса, излагаются основные требования GDPR и предлагается шестиэтапный процесс успешного внедрения.
На основе этих шагов определяются требования к производительности прог��амм конфиденциальности, ведение записей обработки, правильное управление согласием и т. д.
Соблюдение GDPR — это не просто юридическое обязательство, а гарантия защиты доверия и личной информации. Приняв практику GDPR, небольшие компании могут избежать штрафов и повысить свой авторитет, а также обеспечить прочное присутствие на рынкецифровой рынок.
Соблюдение требований — это непрерывный процесс, требующий постоянной бдительности в отношении нормативных изменений и возникающих проблем конфиденциальности.