Op deze pagina3
De AVG is een van de meest uitgebreide en toch uitdagende roadmaps voor regelgeving en nalevingsvereisten waaraan organisaties in 2024 moeten voldoen.
De Algemene Verordening Gegevensbescherming (AVG) is een wereldwijde privacyregelgeving opgesteld door de Europese Unie om te regelen hoe organisaties persoonlijke informatie verzamelen, beheren en beveiligen.
Betrokkenen hebben het recht om te kiezen hoe hun persoonlijk identificeerbare informatie (PII) wordt verzameld, gebruikt en gedeeld onder deze wet, die van kracht werd op25 mei 2018.
In dit gedetailleerde artikel onderzoeken we de essentiële componenten van de AVG en hoe kleine bedrijven ervoor kunnen zorgen dat de naleving ervan gedijt in de digitale wereld.
AVG voor kleine bedrijven
Er zijn geen uitzonderingen op de EU AVG, ongeacht de grootte van een bedrijf. Bedrijven die persoonlijk identificeerbare informatie (PII) verwerken, moeten voldoen aan de Algemene Verordening Gegevensbescherming (AVG).
Volgens de AVG kunnen eigenaren van kleine bedrijven de contactgegevens van een individu niet verzamelen via eeneffectief visitekaartje, LinkedIn-pagina of een algemeen gesprek zonder hun uitdrukkelijke toestemming te verkrijgen.
Zelfs als de details afkomstig zijn van netwerkmateriaal dat is gemaakt met eenvisitekaartjesmakermoeten bedrijven er nog steeds voor zorgen dat ze toestemming hebben voordat ze die contactgegevens opslaan of gebruiken.
Het is daarom verplicht voor kleine ondernemingen om GDPR-compliant te zijn en een Data Protection Officer (DPO) aan te stellen om alle persoonlijke gegevens die zij verzamelen te behandelen.
De meeste in de VS gevestigde kleine bedrijven zijn mogelijk echter vrijgesteld van specifieke AVG-vereisten. Sommige kleine ondernemingen kunnen worden vrijgesteld van aanvullende vereisten voor het bijhouden van gegevens als zij slechts af en toe met de persoonsgegevens van EU-burgers omgaan.
Lees meer op:Hoe weet u of uw advocaat u in de steek laat.
Bovendien kunnen kleine bedrijven die niet vaak producten of diensten aan klanten in de EU leveren, in aanmerking komen voor vrijstellingen.
AVG-nalevingsvereisten voor kleine bedrijven
Bedrijven moeten zich houden aan de AVG zoals bepaald door de wet. De meest cruciale voorwaarden voor kleine bedrijven zijn als volgt:
A. Verzameling en verwerking
Volgens de AVG moet persoonlijke informatie waarheidsgetrouw, legaal en veilig worden verzameld. Artikel 6 schrijft voor dat gegevensbeheerders en ondernemingen een wettelijke basis moeten creëren voor de verwerking van persoonsgegevens, variërend van gigantische bedrijven tot kleine bedrijven met minder dan 250 werknemers.
Er moet aan een contract worden voldaan; de betrokkene moet zijn geïnformeerde toestemming geven, anders moet er sprake zijn van een legitiem belang van een organisatie dat het minste risico met zich meebrengt voor de rechten van de betrokkenen.
B. Toestemming
Volgens artikel 7 moeten alle organisaties vóór het verwerken, verkrijgen, opslaan of gebruiken van gegevens de geïnformeerde en vrijwillige toestemming van elke betrokkene verkrijgen.
C. Beveiliging
De artikelen 23, 30 en 32 schrijven voor dat bedrijven passende gegevensbeschermingsmaatregelen moeten nemen om de privacy en gegevens van consumenten te beschermen tegen verlies of openbaarmaking.
D. Melding gegevensinbreuk
Op grond van de artikelen 33 tot en met 34 zijn verwerkingsverantwoordelijken verplicht om de toezichthoudende autoriteiten binnen 72 uur op de hoogte te stellen van eventuele datalekken. De details van de inbreuk, inclusief de aard ervan en het geschatte aantal getroffen betrokkenen, moeten in deze melding worden opgenomen.
e. Gegevensbeschermingseffectbeoordelingen (DPIA's)
Bedrijven die voldoen aan de AVG zijn op grond van artikel 35 verplicht om DPIA’s uit te voeren op hun activiteiten om bedreigingen voor consumentengegevens te identificeren en te beperken. Om voortdurende naleving van de AVG te garanderen, vereist artikel 37 bovendien dat kleine bedrijven een of meer functionarissen voor gegevensbescherming aanwijzen.
6 stappen om AVG-naleving voor kleine bedrijven te implementeren
Met een duidelijk begrip van de AVG-vereisten is het absoluut noodzakelijk om deze in echte zakelijke omgevingen te implementeren. Het implementatieproces omvat een reeks stappen die het eenvoudig maken om te implementeren en te voldoen aan de AVG. Hier zijn zes stappen die u kunt nemen om aan de AVG te voldoen:
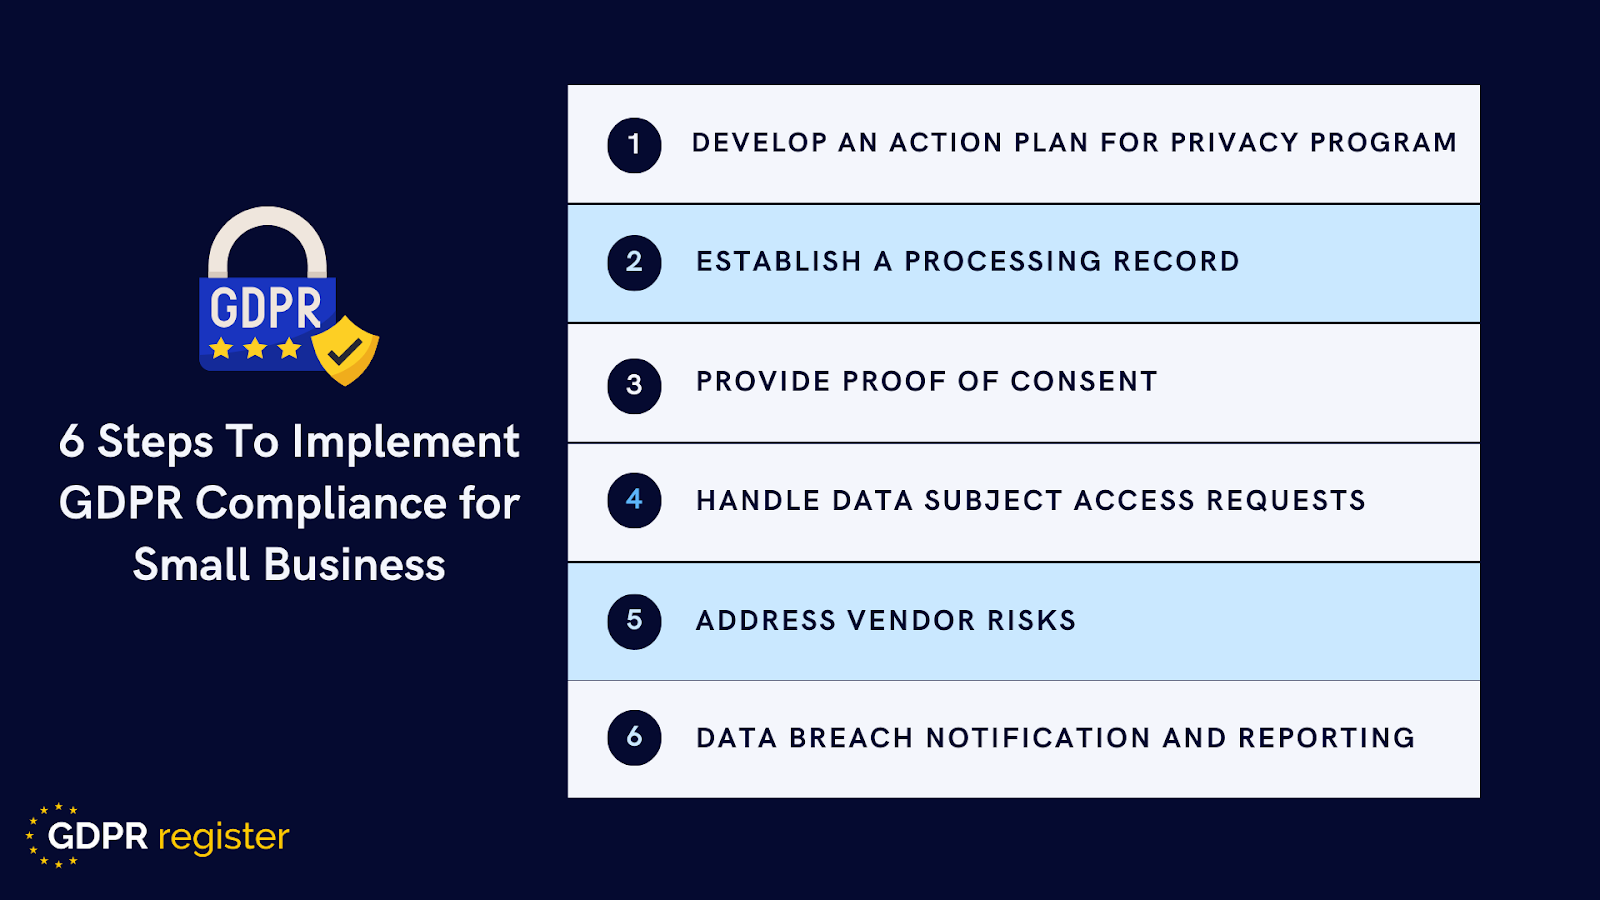
Afbeeldingsbron: AVG-registratie
1: Ontwikkel een actieplan om een privacyprogramma te implementeren
- Voor kleine bedrijven is de eerste stap bij het voldoen aan de AVG het evalueren van hun huidige privacyprogramma.
- Bepaal of gebieden eerder aan de AVG hebben voldaan door een gereedheidsbeoordeling uit te voeren.
- Vervolgens kunnen de risico's en problemen met de gegevensprivacy worden geëvalueerd door een risicobeoordeling uit te voeren, zoals een gegevensbeschermingseffectbeoordeling.
- Deze beoordelingen leiden tot de ontwikkeling van een compliance-actieplan, waarmee activiteiten met een hoog risico in de toekomst worden beschermd.
2: Verwerkingsregistratie opstellen
- Identificeer en breng de verzamelde consumentengegevens in kaart om te bepalen wat er is verzameld en waarom.
- Volgens artikel 30 van de AVG zijn verwerkingsverantwoordelijken en hun vertegenwoordigers verplicht registers van verwerkingsactiviteiten bij te houden.
- Bovendien moeten bedrijven hun gegevens- en dienstverleners controleren om te bepalen welke gegevens worden verzameld, hoe deze worden verwerkt, hoe deze worden verzonden en welke leveranciers deze gebruiken.
- Deze actie helpt kleine bedrijven op de hoogte te blijven.
- Eén enkele bron van waarheid voor alle verwerkingsprocessen waarbij persoonsgegevens betrokken zijn die het bedrijf opslaat.
3: Geef een bewijs van toestemming
- Wat de toestemming betreft, maken kleine bedrijven zich zorgen over het aantonen aan de autoriteiten dat de juiste toestemming is gevraagd en ontvangen.
- Zoals eerder vermeld moeten ondernemingen aantonen dat zij via een duidelijk en expliciet verzoek vrije en geïnformeerde toestemming van de betrokkenen hebben verkregen.
Zorg er bij het maken van toestemmingsaanvraagformulieren voor dat deze gemakkelijk toegankelijk en gemakkelijk te begrijpen zijn. Toestemmingsverzoeken mogen niet worden verborgen in langdurige contracten of servicevoorwaarden, maar moeten worden gepresenteerd via een eenvoudige opt-in-methode die het verzoek om toestemming identificeert. Bovendien hebben betrokkenen het recht om hun toestemming op elk moment in te trekken. Daarom moet in een toestemmingsaanvraagformulier worden uitgelegd hoe zij dit kunnen doen op dezelfde manier waarop zij toestemming hebben verleend.
Houd dus bij het maken van een toestemmingsaanvraagformulier rekening met het volgende:
- Controleer de procedure voor het verkrijgen van toestemming en zorg ervoor dat deze voldoet aan de AVG.
- Geef duidelijke omschrijvingen van toestemmingsverzoeken in privacyregels en meldingen.
- Bied klanten specifieke toestemmingsopties, zoals communicatiefrequentie of medium.
4: Toegangsverzoeken van betrokkenen afhandelen
- Er wordt verwacht dat het aantal Data Subject Access Requests (DSAR's) voor kleine bedrijven zal toenemen zodra zij voldoende autorisatie van hun klanten hebben ontvangen.
- Volgens de AVG hebben consumenten verschillende fundamentele rechten.
- Ze kunnen naar eigen goeddunken gebruikmaken van het recht op toegang, correctie, verwijdering en export van gegevens.
- Elk klein bedrijf dat de persoonlijke gegevens van consumenten verzamelt, moet voorbereid zijn op het afhandelen van deze verzoeken, ongeacht of deze handmatig of automatisch worden ingediend.
Wanneer u een verzoek van een betrokkene indient, moet u drie fasen doorlopen.
- Een verzoek indienen:Een betrokkene moet de mogelijkheid hebben om op standaard wijze handmatig of elektronisch een verzoek te doen. Bereid een aanvraagformulier voor dat de informatie verzamelt die nodig is om het verzoek te verwerken, zodat ze niet veel details hoeven toe te voegen.
- Validatie: Een van de meest uitdagende aspecten van het accepteren van verzoeken van betrokkenen is het bepalen wie het verzoek heeft gedaan. Om ervoor te zorgen dat persoonlijke gegevens aan de juiste personen worden vrijgegeven, moet u de tijd nemen om te verifiëren dat de persoon die het verzoek indient, de beoogde ontvanger van de informatie is.
- Vervulling: Nadat een aanvraag is ontvangen en bevestigd, dient u binnen een maand de gewenste gegevens aan te leveren. Als kleine ondernemingen echter een buitensporig en ingewikkeld aantal verzoeken ontvangen, staat de AVG hen toe de doorlooptijd te verlengen tot drie maanden.
5: Leveranciersrisico's aanpakken
Het is gebruikelijk dat een klein bedrijf meerdere leveranciers bij zijn activiteiten en procedures betrokken heeft. Het is echter mogelijk dat ze niet voldoen aan de AVG. Artikel 28 AVG verplicht organisaties om verwerkingsovereenkomsten te sluiten tussen gegevensbeheerders en verwerkers om de naleving van de AVG-verplichtingen te garanderen.
Terwijl de marketing-, productontwikkelings- en IT-teams doorgaan met het beoordelen van en samenwerken met externe leveranciers, moet u ervoor zorgen dat ze allemaal aan dezelfde AVG-nalevingsnormen voldoen. Neem de tijd om een lijst samen te stellen van leveranciers die gegevens ontvangen en bepaal of zij verwerkingsverantwoordelijken of verwerkers zijn.
Naarmate de leverancierslijst groter wordt dan wat een klein team met de hand kan controleren,software voor risicobeheer van leveranciersstandaardiseert hoe risicoscores, auditbewijs en vernieuwingsfrequenties voor de hele portefeuille worden bijgehouden.
Eenmaal voltooid, kunnen kleine bedrijven een strategie ontwikkelen om te garanderen dat beide partijen voorbereid zijn op de AVG. Bedrijven die hun online aanwezigheid willen vergroten en tegelijkertijd de naleving van de AVG willen garanderen, moeten de opties voor debeste betaalbare webhostingserviceom de noodzakelijke beveiligings-, betrouwbaarheids- en compliancefuncties te bieden.
6: Melding en rapportage van datalekken
Ten slotte specificeert de AVG hoe een inbreuk op persoonsgegevens moet worden gemeld en geïnformeerd. Een datalek wordt in artikel 4 van de AVG gedefinieerd als “verlies, wijziging, ongeoorloofde openbaarmaking of toegang tot persoonsgegevens als gevolg van een inbreuk op de beveiliging.”
Wanneer dit soort inbreuken plaatsvindt, is het noodzakelijk om dit binnen 72 uur aan de regelgevende instanties bekend te maken en de betrokken betrokkenen wier rechten in het gedrang komen, te informeren. Kleine bedrijven die te maken krijgen met een datalek moeten in ieder geval het volgende in hun melding opnemen:
- Beschrijf de aard van de persoonlijke overtreding.
- Geef de naam en contactgegevens op van de DPO of andere contactpersonen om meer details over de inbreuk te verkrijgen.
- Een beschrijving van de mogelijke en waarschijnlijke gevolgen van het lek van persoonsgegevens.
- Een beschrijving van de stappen die zijn ondernomen of bedoeld om het lek in verband met persoonsgegevens op te lossen, inclusief de inspanningen om eventuele negatieve gevolgen tot een minimum te beperken.
Laatste woorden
Vanwege de urgentie en het belang van compliance is het navigeren door de AVG van cruciaal belang voor kleine bedrijven. Deze gids benadrukt het belang van naleving, ongeacht de bedrijfsgrootte, schetst de essentiële AVG-vereisten en biedt een proces in zes stappen voor een succesvolle implementatie.
Dit zijn het bepalen van prestatie-eisen voor privacyprogramma's, het bijhouden van verwerkingsgegevens, het correct beheren van toestemming en andere, op basis van deze stappen.
Naleving van de AVG is niet alleen een wettelijke verplichting, maar een garantie voor het beschermen van vertrouwen en persoonlijke informatie. Door AVG-praktijken toe te passen kunnen kleine bedrijven boetes vermijden en hun geloofwaardigheid vergroten, terwijl ze ook een blijvende aanwezigheid in dedigitale markt.
Compliance is een voortdurend proces dat constante waakzaamheid vereist met betrekking tot wijzigingen in de regelgeving en opkomende privacykwesties.