ในหน้านี้3
GDPR เป็นหนึ่งในแผนงานด้านกฎระเบียบและข้อกำหนดด้านการปฏิบัติตามข้อกำหนดที่ครอบคลุมและท้าทายที่สุดซึ่งองค์กรจะต้องแก้ไขในปี 2024
กฎระเบียบคุ้มครองข้อมูลทั่วไป (GDPR) เป็นกฎระเบียบด้านความเป็นส่วนตัวทั่วโลกที่จัดตั้งขึ้นโดยสหภาพยุโรป เพื่อควบคุมวิธีที่องค์กรรวบรวม จัดการ และรักษาความปลอดภัยข้อมูลส่วนบุคคล
เจ้าของข้อมูลมีสิทธิ์เลือกวิธีการรวบรวม ใช้ และแบ่งปันข้อมูลส่วนบุคคลที่สามารถระบุตัวตนได้ (PII) ภายใต้กฎหมายนี้ ซึ่งมีผลบังคับใช้ในวันที่25 พฤษภาคม 2561.
ในบทความโดยละเอียดนี้ เราจะตรวจสอบองค์ประกอบที่สำคัญของ GDPR และวิธีที่ธุรกิจขนาดเล็กสามารถรับประกันการปฏิบัติตามกฎระเบียบให้เติบโตในโลกดิจิทัล
GDPR สำหรับธุรกิจขนาดเล็ก
ไม่มีข้อยกเว้นสำหรับ GDPR ของสหภาพยุโรป ไม่ว่าบริษัทจะมีขนาดใดก็ตาม ธุรกิจที่จัดการข้อมูลที่สามารถระบุตัวตนส่วนบุคคล (PII) จะต้องปฏิบัติตามกฎระเบียบให้ความคุ้มครองข้อมูลส่วนบุคคลของผู้บริโภค (GDPR)
ตาม GDPR เจ้าของธุรกิจขนาดเล็กไม่สามารถรวบรวมข้อมูลติดต่อของแต่ละบุคคลผ่านนามบัตรที่มีประสิทธิภาพ, หน้าเพจ LinkedIn หรือการสนทนาทั่วไปโดยไม่ได้รับความยินยอมอย่างชัดแจ้ง
แม้ว่ารายละเอียดจะมาจากสื่อการสร้าง��ครือข่ายที่สร้างด้วยเครื่องทำนามบัตรธุรกิจยังต้องตรวจสอบให้แน่ใจก่อนว่าตนได้รับอนุญาตก่อนที่จะจัดเก็บหรือใช้ข้อมูลติดต่อนั้น
ดังนั้นจึงเป็นเรื่องจำเป็นสำหรับองค์กรขนาดเล็กที่จะต้องปฏิบัติตาม GDPR และแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูล (DPO) เพื่อจัดการข้อมูลส่วนบุคคลใด ๆ ที่พวกเขาอาจรวบรวม
อย่างไรก็ตาม บริษัทขนาดเล็กในสหรัฐฯ ส่วนใหญ่อาจได้รับการยกเว้นจากข้อกำหนด GDPR ที่เฉพาะเจาะจง องค์กรขนาดเล็กบางแห่งอาจได้รับการยกเว้นจากข้อกำหนดการเก็บบันทึกเพิ่มเติม หากพวกเขาจัดการข้อมูลส่วนบุคคลของพลเมืองสหภาพยุโรปเป็นครั้งคราวเท่านั้น
อ่านเ���ิ่มเติมได้ที่:จะรู้ได้อย่างไรว่าทนายความของคุณกำลังขายคุณออกไป.
นอกจากนี้ ธุรกิจขนาดเล็กที่ให้บริการผลิตภัณฑ์หรือบริการแก่ลูกค้าในสหภาพยุโรปไม่บ่อยนักสามารถมีสิทธิ์ได้รับการยกเว้นได้
ข้อกำหนดการปฏิบัติตาม GDPR สำหรับธุรกิจขนาดเล็ก
บริษัทต้องปฏิบัติตาม GDPR ตามที่กฎหมายกำหนด ข้อกำหนดเบื้องต้นที่สำคัญที่สุดสำหรับบริษัทขนาดเล็กมีดังนี้:
ก. การรวบรวมและการประมวลผล
ตาม GDPR ข้อมูลส่วนบุคคลจะต้องได้รับการรวบรวมตามความเป็นจริง ถูกกฎหม���ย และปลอดภัย มาตรา 6 กำหนดให้ผู้ควบคุมข้อมูลและองค์กรต่างๆ กำหนดพื้นฐานทางกฎหมายสำหรับการประมวลผลข้อมูลส่วนบุคคล ตั้งแต่บริษัทขนาดใหญ่ไปจนถึงบริษัทขนาดเล็กที่มีพนักงานน้อยกว่า 250 คน
ต้องปฏิบัติตามสัญญา; เจ้าของข้อมูลจะต้องให้ความยินยอมหรือต้องมีผลประโยชน์โดยชอบด้วยกฎหมายของอ��ค์กรที่มีความเสี่ยงน้อยที่สุดต่อสิทธิ์ของเจ้าของข้อมูล
ข. ยินยอม
ตามมาตรา 7 ก่อนที่จะประมวลผล รับ จัดเก็บ หรือใช้ข้อมูลใดๆ ทุกองค์กรจะต้องได้รับอนุญาตจากข้อมูลและโดยสมัครใจจากเจ้าของข้อมูลแต่ละราย
ค. ความปลอดภัย
มาตรา 23, 30 และ 32 กำหนดให้บริษัทต่างๆ ใช้มาตรการปกป้องข้อมูลที่เหมาะสมเพื่อปกป้องความเป็นส่วนตัวของผู้บริโภคและข้อมูลจากการสูญหายหรือการเปิดเผย
ง. การแจ้งเตือนการละเมิดข้อมูล
มาตรา 33–34 กำหนดให้ผู้ควบคุมต้องแจ้งหน่วยงานกำกับดูแลเกี่ยวกั���การละเมิดข้อมูลใดๆ ภายใน 72 ชั่วโมง ข้อมูลเฉพาะของการละเมิด รวมถึงลักษณะและจำนวนโดยประมาณของเจ้าของข้อมูลที่ได้รับผลกระทบ จะต้องรวมอยู่ในการแจ้งเตือนนี้
จ. การประเมินผลกระทบต่อการคุ้มครองข้อมูล (DPIA)
ธุรกิจที่ปฏิบัติตาม GDPR ถูกกำหนดไว้ใน Article 35 เพื่อดำเน��นการ DPIA ในการดำเนินงานของตนเพื่อระบุและบรรเทาภัยคุกคามต่อข้อมูลผู้บริโภค นอกจากนี้ เพื่อให้มั่นใจว่าปฏิบัติตาม GDPR อย่างต่อเนื่อง มาตรา 37 กำหนดให้บริษัทขนาดเล็กแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลตั้งแต่หนึ่งคนขึ้นไป
6 ขั้นตอ���ในการปรับใช้การปฏิบัติตาม GDPR สำหรับธุรกิจขนาดเล็ก
ด้วยความเข้าใจที่ชัดเจนเกี่ยวกับข้อกำหนด GDPR จึงจำเป็นต้องนำไปใช้ในสภาพแวดล้อมทางธุรกิจในโลกแห่งความเป็นจริง กระบวนการนำไปใช้เกี่ยวข้องกับชุดขั้นตอนที่ทำให้นำไปปฏิบัติได้ง่ายและสอดคล้องกับ GDPR หกขั้นตอนที่คุณสามารถทำได้เพื่อให้สอดคล้องกับ GDPR:
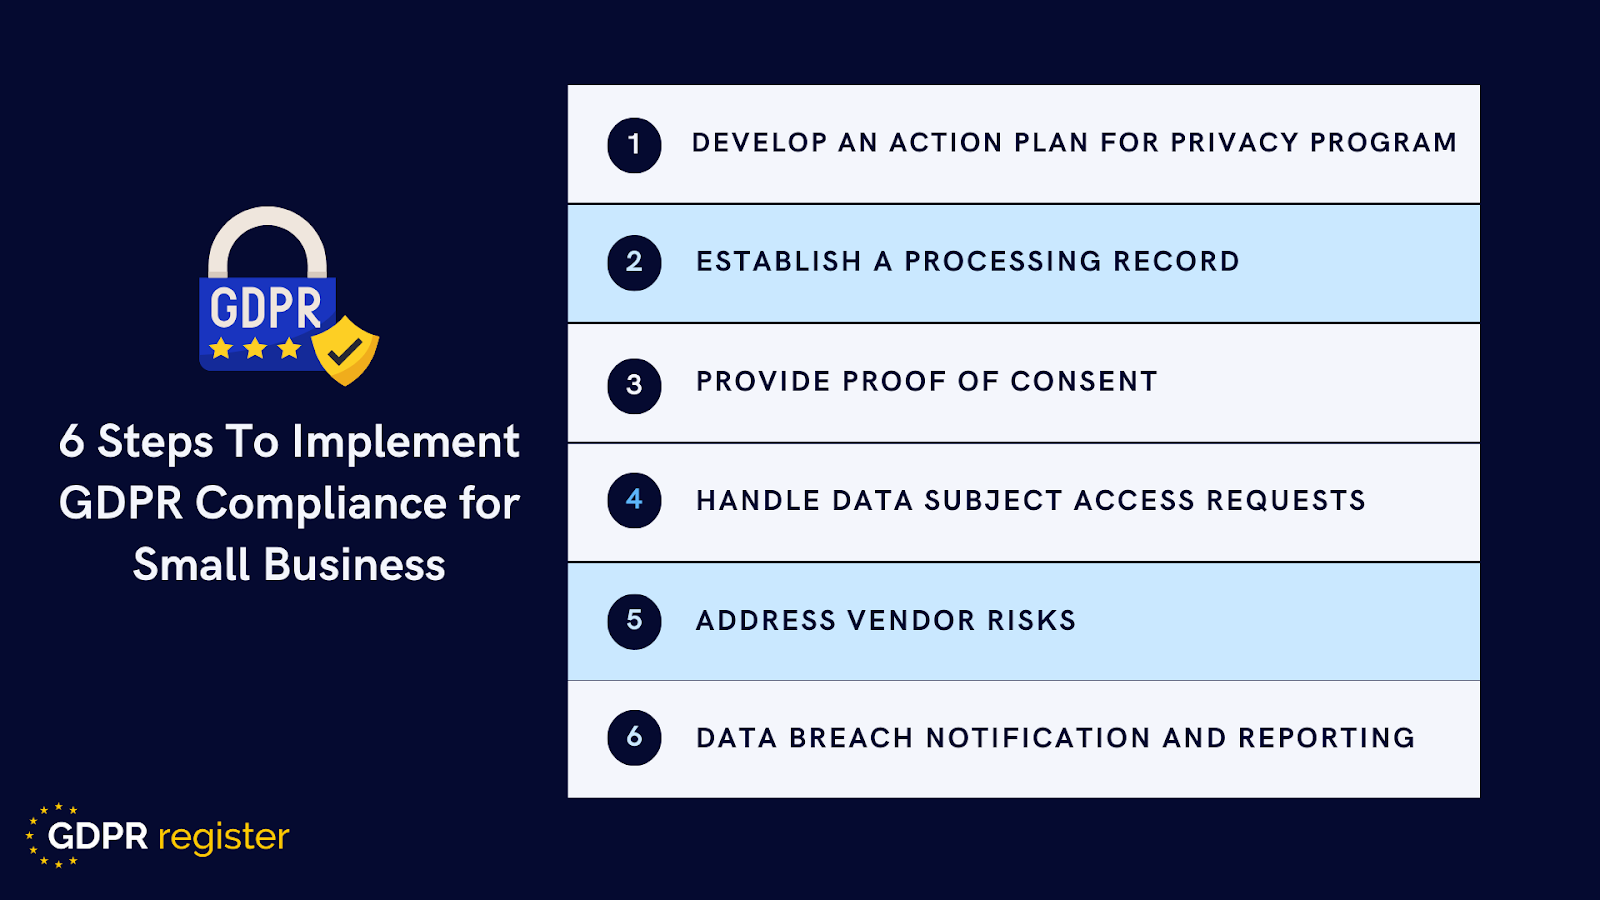
แหล่งที่มาของรูปภาพ: ลงทะเบียน GDPR
1: พัฒนาแผนปฏิบัติการเพื่อนำโปรแกรมความเป็นส่วนตัวไปใช้
- สำหรับธุรกิจขนาดเล็ก ขั้นตอนแรกในการปฏิบัติตาม GDPR คือการประเมินโปรแกรมความเป็นส่วนตัวในปัจจุบัน
- ตรวจสอบว่าพื้นที่ต่างๆ เคยปฏิบัติตาม GDPR มาก่อนหรือไม่โดยการประเมินความพร้อม
- จากนั้น สามารถประเมินความเสี่ยงและปัญหาความเป็นส่วนตัวของข้อมูลได้โดยดำเนินการประเมินความเสี่ยง เช่น การประเมินผลกระทบต่อการปกป้องข้อมูล
- การประเมินเหล่านี้นำไปสู่การพัฒนาแผนปฏิบัติการด้านการปฏิบัติตามกฎระเบียบ เพื่อปกป้องกิ���กรรมที่มีความเสี่ยงสูงในอนาคต
2: สร้างบันทึกการประมวลผล
- ระบุและแมปข้อมูลผู้บริโภคที่รวบรวมเพื่อพิจารณาว่าสิ่งใดถูกรวบรวมและเพราะเหตุใด
- ตามมาตรา 30 ของ GDPR ผู้ควบคุมและตัวแทนจะต้องเก็บรักษาบันทึกกิจกรรมการประมวลผล
- นอกจากนี้ บริษัทจำเป็นต้องตรวจสอบข้อมูลและผู้ให้บริการของตนเพื่อพิจารณาว่าข้อมูลใดที่ถูกรวบรวม วิธีการประมวลผล วิธีการถ่ายโอน และซัพพลายเออร์รายใดที่นำไปใช้
- การดำเนินการนี้จะช่วยให้ธุรกิจขนาดเล็กได้รับข่าวสารล่าสุด
- แหล่งรวมความจริงแห่งเดียวสำห��ับกระบวนการประมวลผลทั้งหมดที่เกี่ยวข้องกับข้อมูลส่วนบุคคลที่บริษัทจัดเก็บไว้
3: แสดงหลักฐานการยินยอม
- ในส่วนของความยินยอม ธุรกิจขนาดเล็กมีความกังวลเกี่ยวกับการแสดงให้เจ้าหน้าที่เห็นว่ามีการร้องขอและรับอนุญาตอย่างเหมาะสม
- ตามที่ระบุไว้ก่อนหน้านี้ องค���กรต่างๆ จะต้องแสดงให้เห็นว่าพวกเขาได้รับความยินยอมอย่างอิสระและแจ้งให้ทราบจากเจ้าของข้อมูลผ่านการร้องขอที่ชัดเจนและชัดเจน
เมื่อสร้างแบบฟอร์มคำขออนุญาต ต้องแน่ใจว่าแบบฟอร์มเหล่านั้นเข้าถึงได้ง่ายและเข้าใจง่าย คำขออนุญาตไม่ควรซ่อนอยู่ในสัญญาหรือข้อกำหนดในการให้บริการที่มีความยาว แต่ควรนำเสนอด้วยวิธีการเลือกใช้แบบง่ายๆ ที��ระบุคำขอความยินยอม นอกจากนี้เจ้าของข้อมูลมีสิทธิ์เพิกถอนการอนุญาตได้ตลอดเวลา ดังนั้นแบบฟอร์มขอความยินยอมควรอธิบายว่าพวกเขาสามารถดำเนินการในลักษณะเดียวกับที่พวกเขาให้ความยินยอมได้อย่างไร
ดังนั้น ขณะสร้างแบบฟอร์มขอความยินยอม ให้พิจารณา:
- ตรวจสอบขั้นตอนการขออนุญาตและตรวจสอบให้แน่ใจว่าเป็นไปตาม GDPR
- ระบุคำอธิบายคำขอสิทธิ์ที่ชัดเจนในกฎความเป็นส่วนตัวและการแจ้งเตือน
- จัดเตรียมตัวเลือกความยินยอมที่เฉพาะเจาะจงแก่ลูกค้า เช่น ความถี่ในการสื่อสารหรือสื่อ
4: จัดการคำขอเข้าถึงเจ้าของข้อมูล
- คำขอเข้าถึงเจ้าของข้อมูล (DSAR) คาดว่าจะเพิ่มขึ้นสำหรับธุรกิจขนาดเล็กเมื่อได้รับอนุญาตจากลูกค้าอย่างเพียงพอ
- ตาม GDPR ผู้บริโภคมีสิทธิขั้นพื้นฐานหลายประการ
- พวกเขาสามารถใช้ดุลยพินิจของตนได้ รวมถึงสิทธิ์ในการเข้าถึง แก��ไข ลบ และส่งออกข้อมูล
- ธุรกิจขนาดเล็กใดๆ ที่เก็บรวบรวมข้อมูลส่วนบุคคลของผู้บริโภคจะต้องเตรียมพร้อมรับมือกับคำขอเหล่านี้ ไม่ว่าจะส่งด้วยตนเองหรือโดยอัตโนมัติก็ตาม
เมื่อส่งคำขอเจ้าของข้อมูล คุณต้องดำเนินการสามขั้นตอนให้เสร็จสิ้น
- การร้องขอ:เจ้าของข้อมูลจะต้องมีตัวเลือกในการส่งคำขอด้วยตนเองหรือทางอิเล็กทรอนิกส์ในลักษณะมาตรฐาน เตรียมแบบฟอร์มคำขอที่รวบรวมข้อมูลที่จำเป็นในการดำเนินการตามคำขอเพื่อไม่ให้ต้องเพิ่มรายละเอียดมากนัก
- การตรวจสอบ: หนึ่งในแง่มุมที่ท้าทายที่สุดในการยอมรับคำขอของเจ้าของข้อมูลคือการพิจารณาว่าใครเป็นผู้ส่งคำขอ เพื่อให้แน่ใจว่าข้อมูลส่วนบุคคลจะถูกเปิดเผยให้กับบุคคลที่ถูกต้อง โปรดใช้เวลาในการตรวจสอบว่าบุคคลที่ส่งคำขอเป็นผู้รับข้อมูลตามที่ตั้งใจไว้
- การปฏิบัติตาม: เมื่อได้รับและยืนยันคำขอแล้ว ให้ระบุข้อมูลที่ต้องการภายในหนึ่งเดือน อย่างไรก็ตาม หากองค์กรขนาดเล็กได้รับคำขอจำนวนมากเกินไปและซับซ้อน GDPR จะอนุญาตให้พวกเขาขยายเวลาดำเนินการให้เสร็จสิ้นเป็นสามเดือนได้
5: จัดการกับความเสี่ยงของผู้ขาย
เป็นเรื่องปกติที่บริษัทขนาดเล็กจะมีซัพพลายเออร์หลายรายที่เกี่ยวข้องกับการดำเนินงานและขั้นตอนต่างๆ อย่างไรก็ตามอาจไม่เป็นไปตาม GDPR มาตรา 28 ของ GDPR บังคับให้องค์กรต่างๆ ทำข้อตกลงการประมวลผลระหว่างผู้ควบคุมข้อมูลและผู้ประมวลผล เพื่อรับประกันการปฏิบัติตามพันธกรณีของ GDPR
ในขณะที่ทีมการตลาด การพัฒนาผลิตภัณฑ์ และไอทียังคงตรวจสอบและทำงานร่วมกับผู้จำหน่ายบุคคลที่สาม ตรวจสอบให้แน่ใจว่าพวกเขาทั้��หมดเป็นไปตามมาตรฐานการปฏิบัติตาม GDPR เดียวกัน ใช้เวลารวบรวมรายชื่อซัพพลายเออร์ที่ได้รับข้อมูลและพิจารณาว่าเป็นผู้ควบคุมหรือผู้ประมวลผลหรือไม่
เนื่องจากรายชื่อซัพพลายเออร์มีมากกว่าสิ่งที่ทีมเล็กๆ สามารถตรวจสอบได้��้วยตนเองซอฟต์แวร์การจัดการความเสี่ยงของซัพพลายเออร์สร้างมาตรฐานวิธีการติดตามคะแนนความเสี่ยง หลักฐานการตรวจสอบ และจังหวะการต่ออายุทั่วทั้งพอร์ตโฟลิโอ
เมื่อดำเนินการเสร็จสิ้นแล้ว บริษัทขนาดเล็กอาจสร้างกลยุทธ์เพื่อรับประกันว่าทั้งสองฝ่ายจะเตรียมพร้อมสำหรับ GDPR ธุรกิจที่ต้องการปรับปรุงการนำเสนอตัวตนในโลกออนไลน์พร้อมทั้งรับรองการปฏิบัติตาม GDPR ควรพิจารณาตัวเลือกสำหรับบริการเว็บโฮสติ้งราคาประหยัดที่ดีที่สุดเพื่อให้มีคุณลักษณะด้านความปลอดภัย ความน่าเชื่อถือ และการปฏิบัติตามข้อกำหนดที่จำเป็น
6: การแจ้งเตือนและการรายงานการละเมิดข้อมูล
สุดท้ายนี้ GDPR ระบุว่าควรรายงานและแจ้งการละเมิดข้อมูลส่วนบุคคลอย่างไร การละเมิดข้อมูลถูกกำหนดไว้ในมาตรา 4 ของ GDPR ว่า "การสูญหาย การเปลี่ยนแปลง การเปิดเผยโดยไม่ได้รับอนุญาต หรือการเข้าถึงข้อมูลส่วนบุคคลอันเป็นผลจากการละเมิดความปลอดภัย"
เมื่อการละเมิดประเภทนี้เกิดขึ้น มีความจำเป็นต้องเปิดเผยต่อหน่วยงานกำกับดูแลภายใน 72 ชั่วโมง และแจ้งเจ้าของข้อมูลที่ได้รับผลกระทบซึ่งสิทธิ์ถูกละเมิด อย่างน้อยที่สุด บริษัทขนาดเล็กที่ประสบปัญหาการละเมิดข้อมูลจะต้องระบุสิ่งต่อไปนี้ในการแจ้งเตือน:
- อธิบายลักษณะของการละเมิดส่วนบุคคล
- ระบุชื่อและข้อมูลการติดต่อของ DPO หรือจุดติดต่ออื่น ๆ เพื่อรับรายละเอียดเพิ่มเติมเกี่ยวกับการละเมิด
- คำอธิบายถึงผลกระทบที่อาจเกิดขึ้นและเป็นไปได้จากการรั่วไหลของข้อมูลส่วนบุคคล
- คำอธิบายขั้นตอนที่ดำเนินการหรือมีวัตถุประสงค์เพื่อแก้ไขการละเมิดข้อมูลส่วนบุคคล รวมถึงความพยายามในการลดผลกระทบด้านลบให้เหลือน้อยที่สุด
คำสุดท้าย
เนื่องจากความเร่งด่วนและความสำคัญขอ��การปฏิบัติตามข้อกำหนด การนำทาง GDPR จึงเป็นสิ่งสำคัญสำหรับธุรกิจขนาดเล็ก คู่มือนี้เน้นย้ำถึงความสำคัญของการปฏิบัติตามข้อกำหนดโดยไม่คำนึงถึงขนาดธุรกิจ โดยสรุปข้อกำหนด GDPR ที่จำเป็น และจัดเตรียมกระบวนการหกขั้นตอนเพื่อการดำเนินการที่ประสบความสำเร็จ
สิ่งเหล่านี้คือการกำหนดข้อกำหนดด้านประสิทธิภาพสำหรับโปรแกรมความเป็นส่วนตัว ��ารเก็บรักษาบันทึกการประมวลผล จัดการความยินยอมอย่างถูกต้อง และอื่นๆ ตามขั้นตอนเหล่านี้
การปฏิบัติตาม GDPR ไม่ใช่แค่ภาระผูกพันทางกฎหมาย แต่เป็นการรับประกันว่าจะปกป้องความไว้วางใจและข้อมูลส่วนบุคคล ด้วยการนำแนวทางปฏิบัติของ GDPR มาใช้ บริษัทขนาดเล็กสามารถหลีกเลี่ยงบทลงโทษและเพิ่มความน่าเชื่อถือได้ ในขณะเดียวกันก็รับประกันว่าจะค��อยู่ในตลาดดิจิทัล.
การปฏิบัติตามข้อกำหนดเป็นกระบวนการต่อเนื่องที่ต้องใช้ความระมัดระวังอย่างต่อเนื่องเกี่ยวกับการเปลี่ยนแปลงกฎระเบียบและปัญหาความเป็นส่วนตัวที่เกิดขึ้น