Σε αυτή τη σελίδα3
Ο GDPR είναι ένας από τους πιο ολοκληρωμένους αλλά και απαιτητικούς ρυθμιστικούς χάρτες πορείας και απαιτήσεις συμμόρφωσης που θα πρέπει να αντιμετωπίσουν οι οργανισμοί το 2024.
Ο Γενικός Κανονισμός Προστασίας Δεδομένων (GDPR) είναι ένας παγκόσμιος κανονισμός απορρήτου που θεσπίστηκε από την Ευρωπαϊκή Ένωση για να ρυθμίσει τον τρόπο με τον οποίο οι οργανισμοί συλλέγουν, διαχειρίζονται και προστατεύουν προσωπικές πληροφορίες.
Τα υποκείμενα των δεδομένων έχουν το δικαίωμα να επιλέξουν τον τρόπο με τον οποίο συλλέγονται, χρησιμοποιούνται και κοινοποιούνται οι Προσωπικές Πληροφορίες Αναγνώρισής τους (PII) σύμφωνα με τον παρόντα νόμο, ο οποίος τέθηκε σε ισχύ στις25 Μαΐου 2018.
Σε αυτό το λεπτομερές άρθρο, θα εξετάσουμε τα βασικά στοιχεία του GDPR και πώς οι μικρές επιχειρήσεις μπορούν να εξασφαλίσουν τη συμμόρφωση για να ευδοκιμήσουν στον ψηφιακό ��όσμο.
GDPR για μικρές επιχειρήσεις
Δεν υπάρχουν εξαιρέσεις στον GDPR της ΕΕ, ανεξάρτητα από το μέγεθος μιας εταιρείας. Οι επιχειρήσεις που χειρίζονται Προσωπικές Πληροφορίες Αναγνώρισης (PII) πρέπει να συμμορφώνονται με τον Γενικό Κανονισμό Προστασίας Δεδομένων (GDPR).
Σύμφωνα με τον GDPR, οι ιδιοκτήτες μικρών επιχειρήσεων δεν μπορούν να συλλέγουν τα στοιχεία επικοινωνίας ενός ατόμου μέσω ενόςαποτελεσματική επαγγελματική κάρτα, σελίδα LinkedIn ή γενική συνομιλία χωρίς τη ρητή συγκατάθεσή τους.
Ακόμα κι αν οι λεπτομέρειες προέρχονται από υλικά δικτύωσης που έχουν δημιουργηθεί με ένακατασκευαστής επαγγελματικών καρτών, οι επιχειρήσεις πρέπει να εξακολουθούν να διασφαλίζουν ότι έχουν άδεια προτού αποθηκεύσουν ή χρησιμοποιήσουν αυτά τα στοιχεία επικοινωνίας.
Ως εκ τούτου, είναι υποχρεωτικό για τις μικρές επιχειρήσεις να συμ��ορφώνονται με τον GDPR και να διορίζουν έναν Υπεύθυνο Προστασίας Δεδομένων (DPO) για να χειρίζεται τυχόν προσωπικά δεδομένα που συλλέγουν.
Ωστόσο, οι περισσότερες μικρές επιχειρήσεις με έδρα τις ΗΠΑ ενδέχεται να εξαιρούνται από συγκεκριμένες απαιτήσεις GDPR. Ορισμένες μικρές επιχειρήσεις ενδέχεται να εξαιρούνται από πρόσθετες απαιτήσεις τήρησης αρχείων εάν χειρίζονται μόνο περιστασιακά προσωπικά δεδομένα πολιτών της ΕΕ.
Διαβάστε περισσότερα για:Πώς να μάθετε εάν ο δικηγόρος σας σας πουλάει.
Επιπλέον, οι μικρές επιχειρήσεις που παρέχουν προϊόντα ή υπηρεσίες σπάνια σε πελάτες της ΕΕ μπορούν να πληρούν τις προϋποθέσεις για εξαιρέσεις.
Απαιτήσεις συμμόρφωσης GDPR για μικρές επιχειρήσεις
Οι εταιρείες πρέπει να τηρούν τον GDPR όπως ορίζει ο νόμος. Οι πιο κρίσιμες προϋποθέσεις για τις μικρές επιχειρήσεις είναι οι εξής:
ένα. Συλλογή και Επεξεργασία
Σύμφωνα με τον GDPR, οι προσωπικές πληροφορίες πρέπει να συλλέγονται με ειλικρίνεια, νόμιμα και με ασφάλεια. Το άρθρο 6 ορίζει ότι οι υπεύθυνοι επεξεργασίας δεδομένων και οι επιχειρήσεις καθιερώνουν μια νομική βάση για την επεξεργασία προσωπικών δεδομένων, που κυμαίνονται από μεγάλες εταιρείες έως μικρές επιχειρήσεις που απασχολούν λιγότερους από 250 ανθρώπους.
Πρέπει να τηρηθεί μια σύμβαση. το υποκείμενο των δεδομένων πρέπει να παράσχει τη συγκατάθεσή του κατόπιν ενημέρωσης ή πρέπει να υπάρχει έννομο συμφέρον ενός οργανισμού που ενέχει τον μικρότερο κίνδυνο για τα δικαιώματα των υποκειμένων των δεδομένων.
σι. Συναίνεση
Σύμφωνα με το άρθρο 7, πριν από την επεξεργασία, τη λήψη, την αποθήκευση ή τη χρήση οποιωνδήποτε δεδομένων, όλοι οι οργανισμοί υποχρεούνται ��α λάβουν την ενημερωμένη και εθελοντική άδεια κάθε υποκειμένου των δεδομένων.
ντο. Ασφάλεια
Τα άρθρα 23, 30 και 32 ορίζουν ότι οι εταιρείες χρησιμοποιούν κατάλληλα μέτρα προστασίας δεδομένων για την προστασία του απορρήτου και των δεδομένων των καταναλωτών από απώλεια ή αποκάλυψη.
ρε. Ειδοποίηση παραβίασης δεδομένων
Οι υπεύθυνοι επεξεργασίας υποχρεούνται από τα άρθρα 33-34 να ειδοποιούν τις Εποπτικές Αρχές για τυχόν παραβιάσεις δεδομένων εντός 72 ωρών. Οι ιδιαιτερότητες της παραβίασης, συμπεριλαμβανομένης της φύσης της και του κατά προσέγγιση αριθμού των επηρεαζόμενων υποκειμένων των δεδομένων, πρέπει να περιλαμβάνονται σε αυτήν την κοινοποίηση.
μι. Αξιολογήσεις αντικτύπου προστασίας δεδομένων (DPIA)
Οι επιχειρήσεις που συμμορφώνονται με τον GDPR υποχρεούνται από το άρθρο 35 να διεξάγουν ΕΑΠ για τις δραστηριότητές τους για τον εντοπισμό και τον μετριασμό των απειλών για τα δεδομένα των καταναλωτών. Επιπλέον, για να διασφαλιστεί η συνεχής συμμόρφωση με τον GDPR, το άρθρο 37 απαιτεί από τις μικρές επιχειρήσεις να ορίζουν έναν ή περισσότερους Υπεύθυνους Προστασίας Δεδομένων.
6 βήματα για την εφαρμογή της συμμόρφωσης με το GDPR για τις μικρές επιχειρήσεις
Με σαφή κατανόηση των απαιτήσεων του GDPR, είναι επιτακτική ανάγκη η εφαρμογή τους σε επιχειρηματικά περιβάλλοντα του πραγματικού κόσμου. Η διαδικασία υλοποίησης περιλαμβάνει μια σειρά βημάτων που ��αθιστούν εύκολη την εφαρμογή και συμμόρφωση με τον GDPR. Ακολουθούν έξι βήματα που μπορείτε να ακολουθήσετε για να συμμορφωθείτε με τον GDPR:
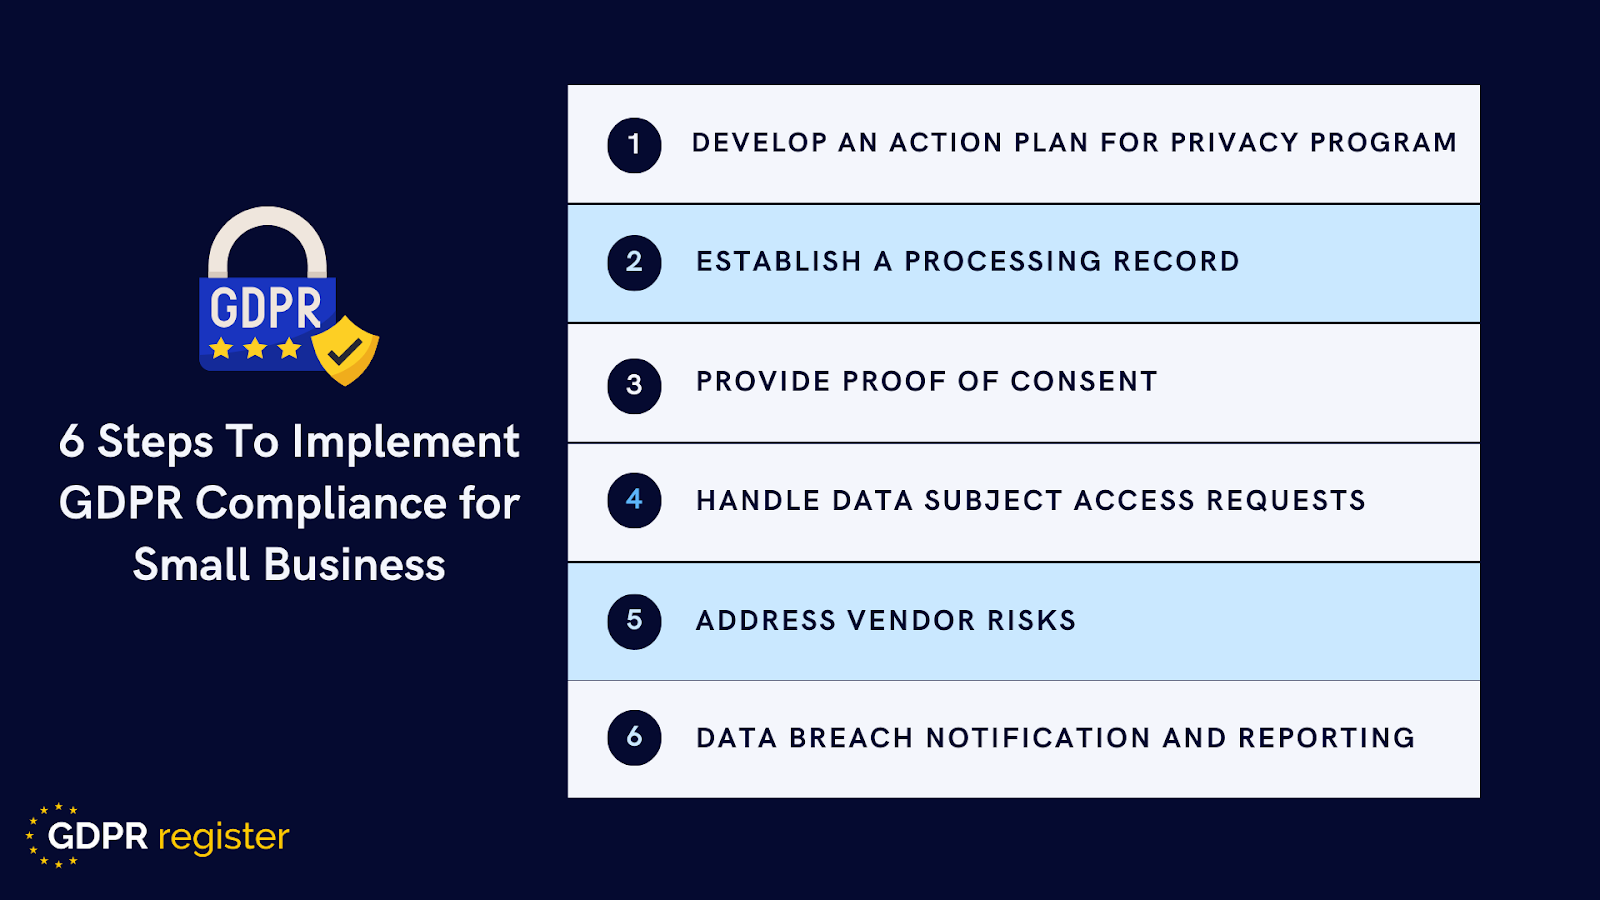
Πηγή εικόνας: Εγγραφή GDPR
1: Αναπτύξτε ένα σχέδιο δράσης για την εφαρμογή ενός προγράμματος απορρήτου
- Για τις μικρές επιχειρήσεις, το πρώτο βήμα για τη συμμόρφωση με τον GDPR είναι η αξιολόγηση του τρέχοντος προγράμματος απορρήτου.
- Προσδιορίστε εάν οι περιοχές έχουν συμμορφωθεί προηγουμένως με τον GDPR κάνοντας μια αξιολόγηση ετοιμότητας.
- Στη συνέχεια, τα προβλήματα κινδύνου και απορρήτου δεδομένων μπορούν να αξιολογηθούν με τη διεξαγωγή μιας αξιολόγησης κινδύνου, όπως μια εκτίμηση επιπτώσεων στην προστασία δεδομένων.
- Αυτές οι αξιολογήσεις οδηγούν στην ανάπτυξη ενός σχεδίου δράσης συμμόρφωσης, προστατεύοντας τις δραστηριότητες υψηλού κινδύνου στο μέλλον.
2: Δημιουργία αρχείου επεξεργασίας
- Προσδιορίστε και χαρτογραφήστε τα δεδομένα των καταναλωτών που συγκεντρώθηκαν για να προσδιορίσετε τι συλλέχτηκε και γιατί.
- Σύμφωνα με το άρθρο 30 του GDPR, οι υπεύθυνοι επεξεργασίας και οι εκπρόσωποί τους υποχρεούνται να τηρούν αρχεία με τις δραστηριότητες επεξεργασίας.
- Επιπλέον, οι εταιρείες πρέπει να ελέγχουν τα δεδομένα τους και τους παρόχους υπηρεσιών για να καθορίσουν ποια δεδομένα συλλέγονται, πώς επεξεργάζονται, πώς μεταδίδονται και ποιοι προμηθευτές τα χρησιμοποιούν.
- Αυτή η ενέργεια θα βοηθήσει τις μικρές επιχειρήσεις να παραμένουν ενημερωμένες.
- Ενιαία ενιαία πηγή αλήθειας για όλες τις διαδικασίες επεξεργασίας που αφορούν προσωπικά δεδομένα που αποθηκεύει η εταιρεία.
3: Παρέχετε απόδειξη συγκατάθεσης
- Όσον αφορά τη συναίνεση, οι μικρές επιχειρήσεις ανησυχούν να αποδείξουν στις αρχές ότι έχει ζητηθεί και λάβει την κατάλληλη άδεια.
- Όπως αναφέρθηκε προηγουμένως, οι επιχειρήσεις πρέπει να αποδείξουν ότι έχουν λάβει δωρεάν και ενημερωμένη συγκατάθεση από τα υποκείμενα των δεδομένων μέσω ενός σαφούς και ρητού αιτήματος.
Όταν δημιουργείτε φόρμες αιτημάτων άδειας, βεβαιωθείτε ότι είναι εύκολα προσβάσιμες και κατανοητές. Τα αιτήματα άδειας δεν πρέπει να κρύβονται σε μακροχρόνιες συμβάσεις ή όρους παροχής υπηρεσιών, αλλά να παρουσιάζονται με μια απλή μέθοδο επιλογής που προσδιορίζει το αίτημα για συναίνεση. Επιπλέον, τα υποκείμενα των δεδομένων έχουν το δικαίωμα να ανακαλέσουν την άδειά τους ανά πάσα στιγμή. Επομένως, ένα έντυπο αίτησης συναίνεσης θα πρέπει να εξηγεί πώς μπορούν να το κάνουν με τον ίδιο τρόπο με τον οποίο παρείχαν τη συγκατάθεσή τους.
Επομένως, κατά τη δημιουργία μιας φόρμας αιτήματος συναίνεσης, σκεφτείτε:
- Ελέγξτε τη διαδικασία για την απόκτηση άδειας και βεβαιωθείτε ότι συμμορφώνεται με τον GDPR.
- Παρέχετε σαφείς περιγραφές των αιτημάτων άδειας στους κανόνες απορρήτου και στις ειδοποιήσεις.
- Παρέχετε στους πελάτες συγκεκριμένες επιλογές συναίνεσης, όπως συχνότητα επικοινωνίας ή μέσο.
4: Χειρισμός αιτημάτων πρόσβασης υποκειμένου δεδομένων
- Τα αιτήματα πρόσβασης υποκειμένων σε δεδομένα (DSAR) αναμένεται να αυξηθούν για τις μικρές επιχειρήσεις μόλις λάβουν επαρκή εξουσιοδότηση από τους πελάτες τους.
- Σύμφωνα με τον GDPR, οι καταναλωτές έχουν πολλά θεμελιώδη δικαιώματα.
- Μπορούν να ασκήσουν κατά την κρίση τους, συμπεριλαμβανομένου του δικαιώματος πρόσβασης, διόρθωσης, διαγραφής και εξαγωγής δεδομένων.
- Κάθε μικρή επιχείρηση που συλλέγει προσωπικά στοιχεία των καταναλωτών πρέπει να είναι έτοιμη να χειριστεί αυτά τα αιτήματα, είτε υποβάλλονται χειροκίνητα είτε αυτόματα.
Κατά την υποβολή αιτήματος υποκειμένου δεδομένων, πρέπει να ολοκληρώσετε τρία στάδια.
- Υποβολή αιτήματος:Το υποκείμενο των δεδομένων πρέπει να έχει τη δυνατότητα να υποβάλει αίτημα χειροκίνητα ή ηλεκτρονικά με τυπικό τρόπο. Ετοιμάστε μια φόρμα αιτήματος που συλλέγει τις πληροφορίες που απαιτούνται για την επεξεργασία του αιτήματος, ώστ�� να μην χρειάζεται να προσθέσουν πολλές λεπτομέρειες.
- Επικύρωση: Μία από τις πιο δύσκολες πτυχές της αποδοχής αιτημάτων για τα υποκείμενα των δεδομένων είναι να καθοριστεί ποιος υπέβαλε το αίτημα. Για να διασφαλίσετε ότι τα προσωπικά δεδομένα κοινοποιούνται στα σωστά άτομα, αφιερώστε χρόνο για να επαληθεύσετε ότι το άτομο που υποβάλλει το αίτημα είναι ο προβλεπόμενος παραλήπτης των πληροφοριών.
- Εκπλήρωση: Μόλις ληφθεί και επιβεβαιωθεί ένα αίτημα, δώστε τις επιθυμητές πληροφορίες εντός ενός μήνα. Ωστόσο, εάν οι μικρές επιχειρήσεις λαμβάνουν υπερβολικό και περίπλοκο αριθμό αιτημάτων, ο GDPR τους επιτρέπει να παρατείνουν τον χρόνο ολοκλήρωσής τους σε τρεις μήνες.
5: Διεύθυνση Κίνδυνοι Προμηθευτή
Είναι σύνηθες για μια μικρή επιχείρηση να εμπλέκονται πολλοί προμηθευτές στις λειτουργίες και τις διαδικασίες της. Ωστόσο, ενδέχεται να μην συμμορφώνονται με το GDPR. Το άρθρο 28 του GDPR υποχρεώνει τους οργανισμούς να συνάπτουν συμφωνίες επεξεργασίας μεταξύ των υπευθύνων επεξεργασίας δεδομένων και των εκτελούντων την επεξεργασία προκειμένου να εγγυηθούν τη συμμόρφωση με τις υποχρεώσεις του GDPR.
Καθώς οι ομάδες μάρκετινγκ, ανάπτυξης προϊόντων και πληροφορικής συνεχίζουν να εξετάζουν και να συνεργάζονται με τρίτους προμηθευτές, βεβαιωθείτε ότι όλοι πληρούν τα ίδια πρότυπα συμμόρφωσης με τον GDPR. Αφιερώστε χρόνο για να συντάξετε μια λίστα προμηθευτών που λαμβάνουν δεδομένα και να καθορίσετε εάν είναι υπεύθυνοι επεξεργασίας ή επεξεργαστές.
Καθώς ο κατάλογος προμηθευτών ξεπερνά αυτό που μια μικρή ομάδα μπορεί να παρακολουθεί με το χέρι,λογισμικό διαχείρισης κινδύνου προμηθευτήτυποποιεί τον τρόπο με τον οποίο οι βαθμολογίες κινδύνου, τα ελεγκτικά τεκμήρια και οι ρυθμοί ανανέωσης παρακολουθούνται σε όλο το χαρτοφυλάκιο.
Μόλις ολοκληρωθεί, οι μικρές εταιρείες μπορούν να δημιουργήσουν μια στρατηγική για να εγγυηθούν ότι και τα δύο μέρη είναι προετοιμασμένα για τον GDPR. Οι επιχειρήσεις που επιδιώκουν να ενισχύσουν την παρουσία τους στο διαδίκτυο διασφαλίζοντας παράλληλα τη συμμόρφωση με τον GDPR θα πρέπει να διερευνήσουν επιλογές για τοκαλύτερη προσιτή υπηρεσία φιλοξενίας ιστοσελίδωννα παρέχει τα απαραίτητα χαρακτηριστικά ασφάλειας, αξιοπιστίας και συμμόρφωσης.
6: Ειδοποίηση παραβίασης δεδομένων και αναφορά
Τέλος, ο GDPR διευκρινίζει πώς πρέπει να αναφέρεται και να ενημερώνεται μια παραβίαση προσωπικών δεδομένων. Η παραβίαση δεδομένων ορίζεται στο άρθρο 4 του GDPR ως «απώλεια, αλλαγή, μη εξουσιοδοτημένη αποκάλυψη ή πρόσβαση σε προσωπικά δεδομένα που προκύπτει από παραβίαση ασφάλειας».
Όταν συμβεί αυτό το είδος παραβίασης, είναι απαραίτητο να αποκαλυφθεί στις ρυθμιστικές αρχές εντός 72 ωρών και να ενημερώσετε τα επηρεαζόμενα υποκείμενα των δεδομένων των οποίων τα δικαιώματα διακυβεύονται. Τουλάχιστον, οι μικρές επιχειρήσεις που υφίστανται παραβίαση δεδομένων πρέπει να περιλαμβάνουν τα ακόλουθα στην ειδοποίησή τους:
- Περιγράψτε τη φύση της προσωπικής παραβίασης.
- Δώστε το όνομα και τα στοιχεία επικοινωνίας του ΥΠΔ ή άλλων σημείων επαφής για να λάβετε περισσότερες λεπτομέρειες σχετικά με την παραβίαση.
- Περιγραφή των πιθανών και πιθανών επιπτώσεων της διαρροής προσωπικών δεδομένων.
- Περιγραφή των βημάτων που λαμβάνονται ή προορίζονται για την επίλυση της παραβίασης προσωπικών δεδομένων, συμπεριλαμβανομένων των προσπαθειών για την ελαχιστοποίηση τυχόν αρνητικών συνεπειών.
Τελικές λέξεις
Λόγω του επείγοντος και της σημασίας της συμμόρφωσης, η πλοήγηση στον GDPR είναι ζωτικής σημασίας για τις μικρές επιχειρήσεις. Αυτός ο οδηγός υπογραμμίζει τη σημασία της συμμόρφωσης ανεξάρτητα από το μέγεθος της επιχείρησης, περιγράφοντας βασικές απαιτήσεις GDPR και παρέχοντας μια διαδικασία έξι βημάτων για επιτυχή εφαρμογή.
Αυτές είναι ο καθορισμός των απαιτήσεων απόδοσης για τα προγράμματα απορρήτου, η διατήρηση αρχείων επεξεργασίας, η σωστή διαχείριση της συναίνεσης και άλλα, με βάση αυτά τα βήματα.
Η συμμόρφωση με τον GDPR δεν είναι απλώς μια νομική υποχρέωση, αλλά μια διασφάλιση της διασφάλισης της εμπιστοσύνης και των προσωπικών πληροφοριών. Υιοθετώντας πρακτικές GDPR, οι μικρές εταιρείες μπορούν να αποφύγουν τις κυρώσεις και να ενισχύσουν την αξιοπιστία τους, διασφαλίζοντας παράλληλα μια διαρκή παρουσία στοψηφιακή αγορά.
Η συμμόρφωση είναι μια συνεχής διαδικασία που απαιτεί συνεχή επαγρύπνηση σχετικά με τις κανονιστικές αλλαγές και τα αναδυόμενα ζητήματα απορρήτου.