GDPR 是组织在 2024 年需要解决的最全面但最具挑战性的监管路线图和合规性要求之一。
《通用数据保护条例》(GDPR) 是欧盟制定的一项全球性隐私法规,旨在规范组织如何收集、管理和保护个人信息。
根据该法律,数据主体有权选择如何收集、使用和共享其个人身份信息 (PII),该法律于生效。 2018 年 5 月 25 日。
在这篇详细的文章中,我们将研究 GDPR 的基本组成部分,以及小型企业如何确保合规性,以便在数字世界中蓬勃发展。
适用于小型企业的 GDPR
无论公司规模如何,欧盟 GDPR 都没有例外。处理个人身份信息 (PII) 的企业必须遵守《通用数据保护条例》(GDPR)。
根据 GDPR,小企业主不能通过收集个人的联系信息。有效的名片、LinkedIn 页面或一般对话,未经他们明确同意。
即使详细信息来自使用创建的网络材料名片制作者,企业仍然必须确保在存储或使用该联系信息之前获得许可。
因此,小型企业必须遵守 GDPR 并指定数据保护官 (DPO) 来处理他们可能收集的任何个人数据。
然而,大多数美国小公司可能不受特定 GDPR 要求的约束。如果一些小企业只是偶尔处理欧盟公民的个人数据,则可能会免除额外的记录保存要求。
了解更多:如何知道你的律师是否出卖你。
此外,不经常向欧盟客户提供产品或服务的小型企业也有资格获得豁免。
小型企业的 GDPR 合规要求
公司必须遵守法律规定的 GDPR。小企业最重要的先决条件如下:
一个。收集与处理
根据 GDPR,个人信息的收集必须真实、合法、安全。第 6 条要求数据控制者和企业(从大型企业到员工少于 250 人的小企业)建立处理个人数据的法律基础。
必须遵守合同;数据主体必须提供知情同意,或者必须存在对数据主体权利造成最小风险的组织的合法利益。
b.同意
根据第七条,所有组织在处理、获取、存储或使用任何数据之前,都必须获得每个数据主体的知情和自愿许可。
c.安全
第 23 条、第 30 条和第 32 条要求公司使用适当的数据保护措施来保护消费者隐私和数据免遭丢失或泄露。
d.数据泄露警报
第 33 至 34 条要求控制者在 72 小时内将任何数据泄露情况通知监管机构。本通知中必须包含违规行为的具体情况,包括其性质和受影响的数据主体的大致数量。
e.数据保护影响评估 (DPIA)
第 35 条要求符合 GDPR 的企业对其运营进行 DPIA,以识别和减轻对消费者数据的威胁。此外,为了确保持续遵守 GDPR,第 37 条要求小公司指定一名或多名数据保护官。
为小型企业实施 GDPR 合规性的 6 个步骤
清楚地了解 GDPR 要求后,必须在实际业务环境中实施这些要求。实施过程涉及一系列步骤,使其易于实施并符合 GDPR。您可以采取以下六个步骤来遵守 GDPR:
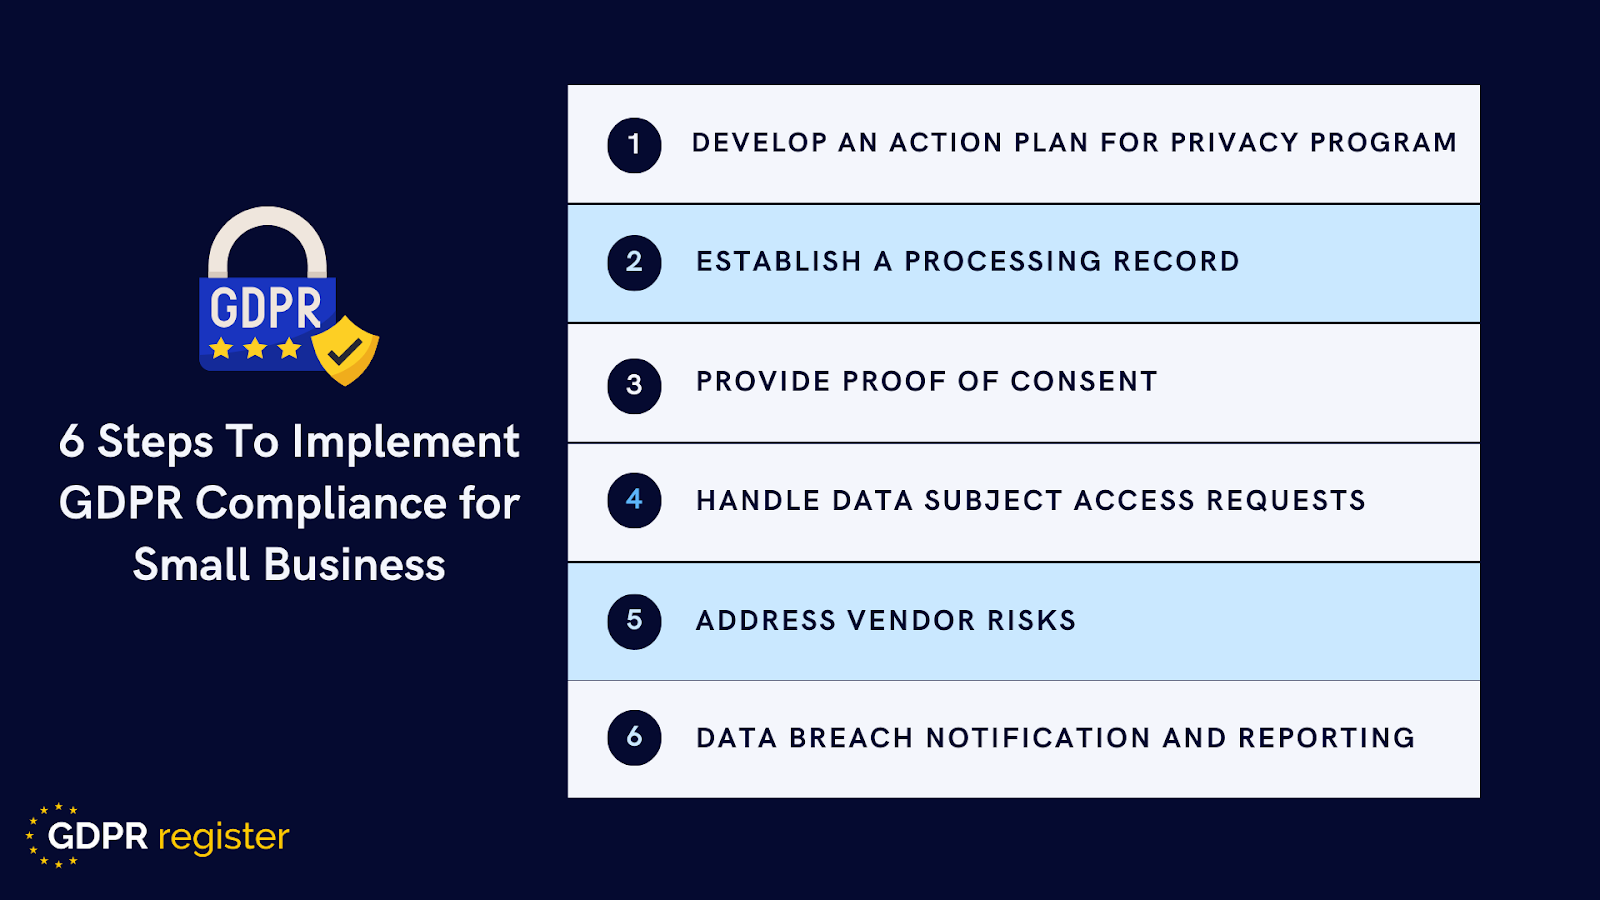
图片来源:GDPR 注册
1:制定实施隐私计划的行动计划
- 对于小型企业来说,遵守 GDPR 的第一步是评估其当前的隐私计划。
- 通过准备情况评估来确定区域之前是否遵守了 GDPR。
- 然后,可以通过进行风险评估(例如数据保护影响评估)来评估风险和数据隐私问题。
- 这些评估有助于制定合规行动计划,保护未来的高风险活动。
2:建立加工记录
- 识别并映射所收集的消费者数据,以确定收集的内容和原因。
- 根据 GDPR 第 30 条,控制者及其代表必须保存处理活动的记录。
- 此外,公司需要审核其数据和服务提供商,以确定收集哪些数据、如何处理数据、如何传输数据以及哪些供应商使用这些数据。
- 此举将帮助小型企业保持最新状态。
- 涉及公司存储的个人数据��所有处理流程的统一单一事实来源。
3:提供同意证明
- 关于同意,小企业担心向当局证明已请求并收到适当的许可。
- 如前所述,企业必须证明他们已通过明确、明确的请求获得了数据主体的自由和知情同意。
创建权限请求表单时,请确保它们易于访问且易于理解。权限请求不应隐藏在冗长的合同或服务条款中,而应以简单的选择加入方法来呈现,以识别同意请求。此外,数据主体有权随时撤回其许可。因此,同意请求表应解释他们如何以提供同意的方式这样做。
因此,在创建同意请求表时,请考虑:
- 检查获得许可的程序并确保其符合 GDPR。
- 在隐私规则和通知中提供权限请求的清晰描述。
- 为客户提供特定的同意选项,例如通信频率或媒介。
4:处理数据主体访问请求
- 一旦小型企业获得客户的足够授权,数据主体访问请求 (DSAR) 预计会增加。
- 根据 GDPR,消费者享有多项基本权利。
- 他们可以自行决定行使包括访问、更正、删除和导出数据的权利。
- 任何收集消费者个人信息的小型企业都必须准备好处理这些请求,无论这些请求是手动还是自动提交。
提交数据主体请求时,您必须完成三个阶段。
- 提出请求:数据主体必须可以选择以标准方式手动或电子方式提出请求。准备一份请求表单,收集处理请求所需的信息,这样他们就不必添加大量详细信息。
- 验证:接受数据主体请求最具挑战性的方面之一是确定谁提出了请求。为了确保将个人数据发布给正确的个人,请花时间验证提出请求的人是否是信息的预期接收者。
- 履行:收到并确认请求后,请在一个月内提供所需信息。然而,如果小企业收到过多且复杂的请求,GDPR允许它们将完成时间延长至三个月。
5:解决供应商风险
对于小公司来说,有多个供应商参与其运营和程序是很常见的。但是,它们可能不符合 GDPR。 GDPR 第 28 条强制组织在数据控制者和处理者之间签订处理协议,以保证遵守 GDPR 义务。
随着营销、产品开发和 IT 团队不断审查并与第三方供应商合作,确保他们都满足相同的 GDPR 合规标准。花时间编制一份接收数据的供应商名单,并确定他们是控制者还是处理者。
随着供应商名单的增长超出了小团队手动监控的范围,供应商风险管理软件标准化了整个投资组合中风险评分、审计证据和更新节奏的跟踪方式。
一旦完成,小公司可以制定一项战略,以保证双方都为 GDPR 做好准备。寻求增强在线影响力同时确保 GDPR 合规性的企业应探索的选项最实惠的网络托管服务提供必要的安全性、可靠性和合规性功能。
6:数据泄露���知和报告
最后,GDPR 规定了如何报告和通知个人数据泄露事件。 GDPR 第 4 条将数据泄露定义为“因安全漏洞而导致的个人数据丢失、更改、未经授权的披露或访问”。
当发生此类违规行为时,有必要在72小时内向监管机构披露,并告知权利受到损害的受影响数据主体。遭受数据泄露的小公司至少必须在通知中包含以下内容:
- 描述个人违规行为的性质。
- 提供 DPO 或其他联系人的姓名和联系信息,以获取有关违规行为的更多详细信息。
- 对个人数据泄露的潜在和可能影响的描述。
- 描述为解决个人数据泄露而采取或打算采取的步骤,包括尽量减少任何负面后果的努力。
最后的话
由于合规性的紧迫性和重要性,遵守 GDPR 对于小型企业至关重要。本指南强调了无论企业规模大小,合规性的重要性,概述了基本的 GDPR 要求并提供了成功实施的六步流程。
这些是根据这些步骤确定隐私计划的性能要求、维护处理记录、正确管理同意等等。
GDPR 合规不仅是一项法律义务,也是保护信任和个人信息的保证。通过采用 GDPR 做法,小公司可以避免处罚并提高其可信度,同时还能确保在中持久存在。数字市场。
合规性是一个持续的过程,需要对监管变化和新出现的隐私问题保持警惕。