في هذه الصفحة3
تعد اللائحة العامة لحماية البيانات (GDPR) واحدة من خرائط الطريق التنظيمية ومتطلبات الامتثال الأكثر شمولاً ولكنها صعبة والتي ستحتاج المؤسسات إلى معالجتها في عام 2024.
اللائحة العامة لحماية البيانات (GDPR) هي لائحة عالمية للخصوصية أنشأها الاتحاد الأوروبي لتنظيم كيفية جمع المؤسسات للمعلومات الشخصية وإدارتها وتأمينها.
يحق لأصحاب البيانات اختيار كيفية جمع معلومات التعريف الشخصية (PII) الخاصة بهم واستخدامها ومشاركتها بموجب هذا القانون، الذي دخل حيز التنفيذ في25 مايو 2018.
في هذه المقالة المفصلة، سوف ندرس المكونات الأساسية للقانون العام لحماية البيانات وكيف يمكن للشركات الصغيرة ضمان الامتثال لتزدهر في العالم الرقمي.
اللائحة العامة لحماية البيانات للشركات الصغيرة
لا توجد استثناءات للقانون العام لحماية البيانات في الاتحاد الأوروبي، بغض النظر عن حجم الشركة. يتعين على الشركات التي تتعامل مع معلومات التعريف الشخصية (PII) الالتزام باللائحة العامة لحماية البيانات (GDPR).
بموجب اللائحة العامة لحماية البيانات، لا يمكن لأصحاب الأعمال الصغيرة جمع معلومات الاتصال الخاصة بالفرد عبربطاقة عمل فعالةأو صفحة LinkedIn أو محادثة عامة دون الحصول على موافقتهم الصريحة.
حتى لو كانت التفاصيل تأتي من مواد التواصل التي تم إنشاؤها باستخدامصانع بطاقات العمل، لا يزال يتعين على الشركات التأكد من حصولها على الإذن قبل تخزين معلومات الاتصال هذه أو استخدامها.
ولذلك، من الضروري أن تكون الشركات الصغيرة متوافقة مع اللائحة العامة لحماية البيانات وتعيين مسؤول حماية البيانات (DPO) للتعامل مع أي بيانات شخصية قد تجمعها.
ومع ذلك، قد يتم إعفاء معظم الشركات الصغيرة التي يوجد مقرها في الولايات المتحدة من متطلبات محددة للقانون العام لحماية البيانات. قد يتم إعفاء بعض الشركات الصغيرة من متطلبات حفظ السجلات الإضافية إذا كانت تتعامل فقط مع البيانات الشخصية لمواطني الاتحاد الأوروبي في بعض الأحيان.
اقرأ المزيد عن:كيف تعرف إذا كان محاميك يبيعك.
علاوة على ذلك، يمكن للشركات الصغيرة التي تقدم منتجات أو خدمات بشكل غير متكرر لعملاء الاتحاد الأوروبي أن تتأهل للحصول على الإعفاءات.
متطلبات الامتثال للقانون العام لحماية البيانات للشركات الصغيرة
يجب على الشركات الالتزام باللائحة العامة لحماية البيانات (GDPR) على النحو المنصوص عليه في القانون. المتطلبات الأساسية الأكثر أهمية للشركات الصغيرة هي كما يلي:
أ. التجميع والمعالجة
وفقًا للائحة العامة لحماية البيانات، يجب جمع المعلومات الشخصية بشكل صادق وقانوني وآمن. تنص المادة 6 على أن يضع مراقبو البيانات والمؤسسات أساسًا قانونيًا لمعالجة البيانات الشخصية، بدءًا من الشركات العملاقة إلى الشركات الصغيرة التي توظف أقل من 250 شخصًا.
يجب الالتزام بالعقد؛ يجب أن يقدم صاحب البيانات موافقته المستنيرة، أو يجب أن تكون هناك مصلحة مشروعة للمؤسسة تشكل أقل خطر على حقوق أصحاب البيانات.
ب. موافقة
وفقًا للمادة 7، قبل معالجة أي بيانات أو الحصول عليها أو تخزينها أو استخدامها، يتعين على جميع المنظمات الحصول على إذن مستنير وطوعي من كل صاحب بيانات.
ج. الأمن
تنص المواد 23 و30 و32 على أن تستخدم الشركات تدابير مناسبة لحماية البيانات لحماية خصوصية المستهلك وبياناته من الفقدان أو الكشف عنها.
د. تنبيه بشأن خرق البيانات
يُطلب من المراقبين بموجب المواد 33-34 إخطار السلطات الإشرافية بأي خروقات للبيانات في غضون 72 ساعة. ويجب تضمين تفاصيل الانتهاك، بما في ذلك طبيعته والعدد التقريبي لأصحاب البيانات المتأثرين، في هذا الإشعار.
ه. تقييمات تأثير حماية البيانات (DPIAs)
يُطلب من الشركات المتوافقة مع اللائحة العامة لحماية البيانات (GDPR) بموجب المادة 35 إجراء عمليات تقييم حماية البيانات (DPIAs) على عملياتها لتحديد التهديدات التي تتعرض لها بيانات المستهلك وتخفيفها. علاوة على ذلك، لضمان الامتثال المستمر للائحة العامة لحماية البيانات، تتطلب المادة 37 من الشركات الصغيرة تعيين واحد أو أكثر من مسؤولي حماية البيانات.
6 خطوات لتنفيذ الامتثال للقانون العام لحماية البيانات (GDPR) للشركات الصغيرة
ومع الفهم الواضح لمتطلبات اللائحة العامة لحماية البيانات، فمن الضروري تنفيذها في بيئات الأعمال الواقعية. تتضمن عملية التنفيذ سلسلة من الخطوات التي تجعل من السهل تنفيذها ومتوافقة مع اللائحة العامة لحماية البيانات. فيما يلي ست خطوات يمكنك اتخاذها للامتثال للقانون العام لحماية البيانات:
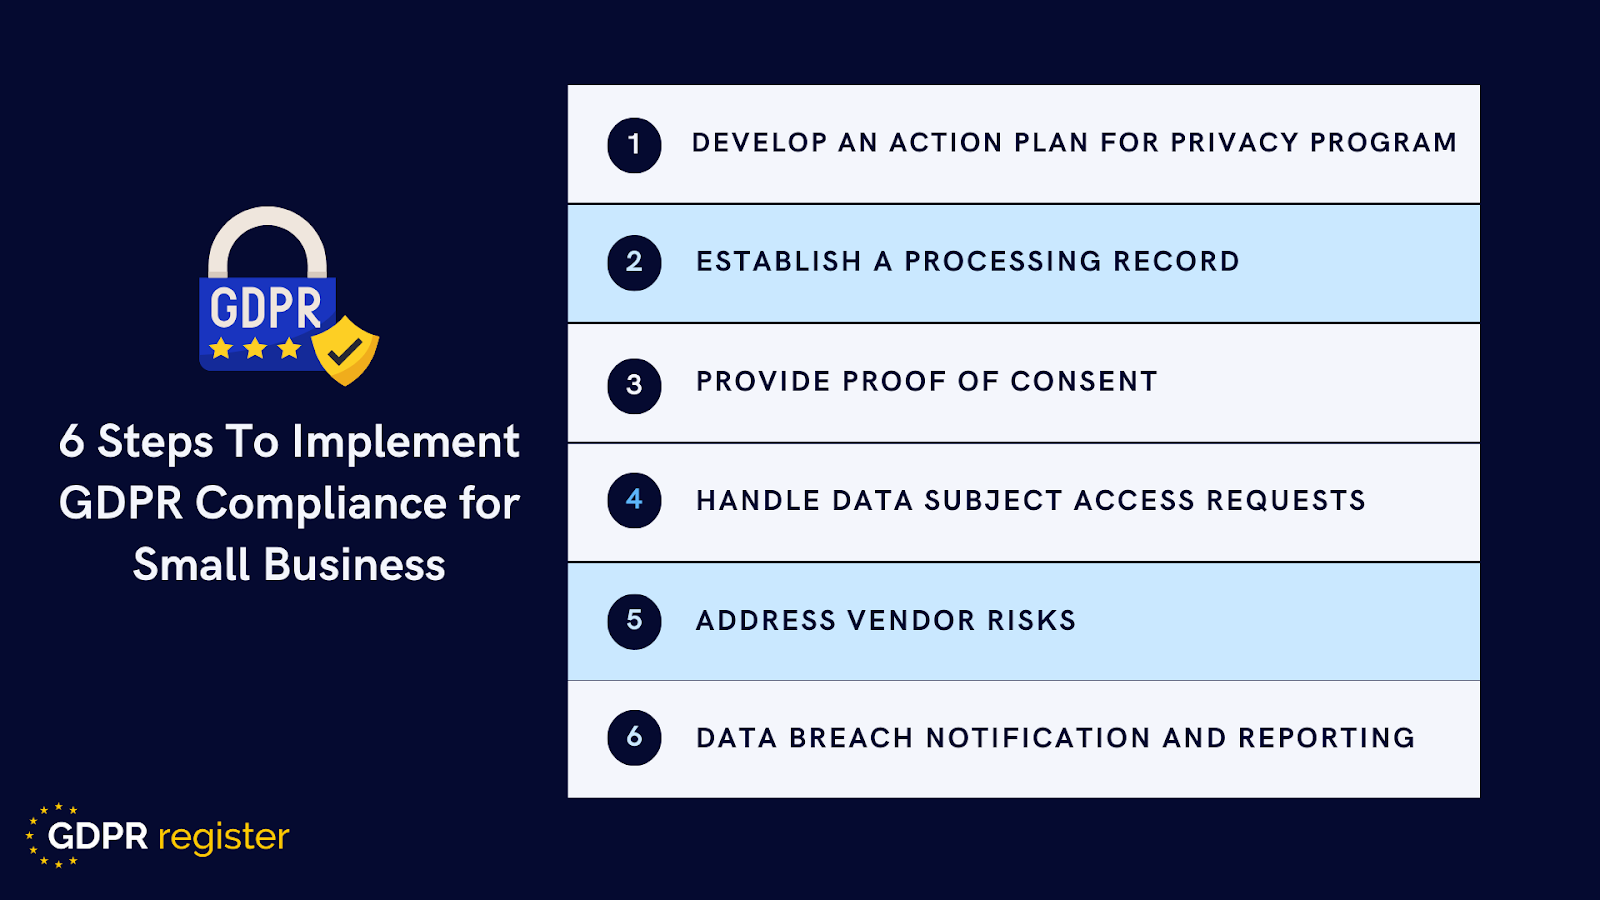
مصدر الصورة: سجل اللائحة العامة لحماية البيانات
1: وضع خطة عمل لتنفيذ برنامج الخصوصية
- بالنسبة للشركات الصغيرة، فإن الخطوة الأولى في الامتثال للقانون العام لحماية البيانات هي تقييم برنامج الخصوصية الحالي الخاص بها.
- تحديد ما إذا كانت المناطق قد امتثلت سابقًا للائحة العامة لحماية البيانات (GDPR) عن طريق إجراء تقييم للجاهزية.
- وبعد ذلك، يمكن تقييم مشاكل المخاطر وخصوصية البيانات من خلال إجراء تقييم للمخاطر، مثل تقييم تأثير حماية البيانات.
- وتؤدي هذه التقييمات إلى وضع خطة عمل للامتثال، وحماية الأنشطة عالية المخاطر في المستقبل.
2: إنشاء سجل المعالجة
- تحديد ورسم خريطة لبيانات المستهلك التي تم جمعها لتحديد ما تم جمعه ولماذا.
- وفقًا للمادة 30 من اللائحة العامة لحماية البيانات، يتعين على المراقبين وممثليهم الاحتفاظ بسجلات لأنشطة المعالجة.
- بالإضافة إلى ذلك، تحتاج الشركات إلى تدقيق بياناتها ومقدمي الخدمات لديها لتحديد البيانات التي يتم جمعها وكيفية معالجتها وكيفية نقلها والموردين الذين يستخدمونها.
- سيساعد هذا الإجراء الشركات الصغيرة على البقاء على اطلاع دائم.
- مصدر موحد وموحد للحقيقة لجميع عمليات المعالجة التي تتضمن البيانات الشخصية التي تخزنها الشركة.
3: تقديم إثبات الموافقة
- فيما يتعلق بالموافقة، تشعر الشركات الصغيرة بالقلق بشأن الإثبات للسلطات أنه قد تم طلب الإذن المناسب والحصول عليه.
- وكما ذكرنا سابقًا، يجب على الشركات إثبات حصولها على موافقة حرة ومستنيرة من أصحاب البيانات من خلال طلب واضح وصريح.
عند إنشاء نماذج طلب الإذن، تأكد من سهولة الوصول إليها وسهولة فهمها. لا ينبغي إخفاء طلبات الأذونات في العقود الطويلة أو شروط الخدمة، بل يجب تقديمها بطريقة الاشتراك البسيطة التي تحدد طلب الموافقة. علاوة على ذلك، يحق لأصحاب البيانات سحب إذنهم في أي وقت. ولذلك، يجب أن يوضح نموذج طلب الموافقة كيف يمكنهم القيام بذلك بنفس الطريقة التي قدموا بها الموافقة.
لذلك، أثناء إنشاء نموذج طلب الموافقة، ضع في الاعتبار:
- قم بمراجعة إجراءات الحصول على الإذن والتأكد من توافقه مع اللائحة العامة لحماية البيانات.
- تقديم أوصاف واضحة لطلبات الأذونات في قواعد الخصوصية والإشعارات.
- تزويد العملاء بخيارات موافقة محددة، مثل تردد الاتصال أو الوسيط.
4: التعامل مع طلبات الوصول إلى موضوع البيانات
- من المتوقع أن تزداد طلبات الوصول إلى أصحاب البيانات (DSARs) بالنسبة للشركات الصغيرة بمجرد حصولها على ترخيص كافٍ من عملائها.
- وفقًا للائحة العامة لحماية البيانات، يتمتع المستهلكون بالعديد من الحقوق الأساسية.
- ويمكنهم ممارسة ما يناسبهم، بما في ذلك الحق في الوصول إلى البيانات وتصحيحها وحذفها وتصديرها.
- يجب أن تكون أي شركة صغيرة تقوم بجمع المعلومات الشخصية للمستهلكين مستعدة للتعامل مع هذه الطلبات، سواء تم تقديمها يدويًا أو تلقائيًا.
عند تقديم طلب موضوع البيانات، يجب عليك إكمال ثلاث مراحل.
- تقديم الطلب:يجب أن يكون لدى صاحب البيانات خيار تقديم طلب يدويًا أو إلكترونيًا بطريقة قياسية. قم بإعداد نموذج طلب يجمع المعلومات اللازمة لمعالجة الطلب حتى لا يضطروا إلى إضافة الكثير من التفاصيل.
- تصديق: أحد الجوانب الأكثر صعوبة في قبول طلبات أصحاب البيانات هو تحديد من قدم الطلب. لضمان إصدار البيانات الشخصية إلى الأفراد المناسبين، خذ الوقت الكافي للتحقق من أن الشخص الذي يقدم الطلب هو المتلقي المقصود للمعلومات.
- الوفاء: بمجرد استلام الطلب وتأكيده، قم بتقديم المعلومات المطلوبة خلال شهر واحد. ومع ذلك، إذا حصلت الشركات الصغيرة على كمية زائدة ومعقدة من الطلبات، فإن اللائحة العامة لحماية البيانات تسمح لها بتمديد وقت الانتهاء إلى ثلاثة أشهر.
5: معالجة مخاطر البائع
من الشائع بالنسبة لشركة صغيرة أن يكون لديها العديد من الموردين المشاركين في عملياتها وإجراءاتها. ومع ذلك، قد لا تكون متوافقة مع اللائحة العامة لحماية البيانات. تُلزم المادة 28 من اللائحة العامة لحماية البيانات المؤسسات بالدخول في اتفاقيات معالجة بين مراقبي البيانات والمعالجين لضمان الامتثال لالتزامات اللائحة العامة لحماية البيانات.
مع استمرار فرق التسويق وتطوير المنتجات وتكنولوجيا المعلومات في المراجعة والتعاون مع البائعين الخارجيين، تأكد من أنهم جميعًا يستوفون نفس معايير الامتثال للقانون العام لحماية البيانات (GDPR). خذ الوقت الكافي لتجميع قائمة الموردين الذين يتلقون البيانات وتحديد ما إذا كانوا وحدات تحكم أو معالجات.
مع زيادة قائمة الموردين بما يتجاوز ما يمكن لفريق صغير مراقبته يدويًا،برنامج إدارة مخاطر الموردينتوحيد كيفية تتبع درجات المخاطر وأدلة التدقيق وإيقاعات التجديد عبر المحفظة.
بمجرد الانتهاء من ذلك، يمكن للشركات الصغيرة إنشاء استراتيجية لضمان استعداد كلا الطرفين للائحة العامة لحماية البيانات. يجب على الشركات التي تسعى إلى تعزيز تواجدها عبر الإنترنت مع ضمان الامتثال للقانون العام لحماية البيانات (GDPR) استكشاف خياراتأفضل خدمة استضافة مواقع بأسعار معقولةلتوفير ميزات الأمان والموثوقية والامتثال اللازمة.
6: الإخطار والإبلاغ عن خرق البيانات
وأخيرًا، تحدد اللائحة العامة لحماية البيانات كيفية الإبلاغ عن انتهاك البيانات الشخصية والإبلاغ عنه. يتم تعريف خرق البيانات في المادة 4 من اللائحة العامة لحماية البيانات على أنه "الخسارة أو التغيير أو الكشف غير المصرح به أو الوصول إلى البيانات الشخصية الناتجة عن خرق الأمن".
عند حدوث هذا النوع من الانتهاك، من الضروري الكشف عنه للسلطات التنظيمية في غضون 72 ساعة وإبلاغ أصحاب البيانات المتأثرين الذين تعرضت حقوقهم للخطر. كحد أدنى، يجب على الشركات الصغيرة التي تتعرض لخرق البيانات تضمين ما يلي في إشعارها:
- وصف طبيعة المخالفة الشخصية.
- قم بتقديم الاسم ومعلومات الاتصال الخاصة بـ DPO أو جهات الاتصال الأخرى للحصول على مزيد من التفاصيل حول الانتهاك.
- وصف للتداعيات المحتملة والمحتملة لتسرب البيانات الشخصية.
- وصف للخطوات المتخذة أو المقصود منها حل مشكلة خرق البيانات الشخصية، بما في ذلك الجهود المبذولة لتقليل أي عواقب سلبية.
الكلمات النهائية
نظرًا للحاجة الملحة للامتثال وأهميته، يعد التعامل مع اللائحة العامة لحماية البيانات (GDPR) أمرًا بالغ الأهمية للشركات الصغيرة. يؤكد هذا الدليل على أهمية الامتثال بغض النظر عن حجم الأعمال، ويحدد المتطلبات الأساسية للقانون العام لحماية البيانات ويوفر عملية من ست خطوات للتنفيذ الناجح.
وهي تحديد متطلبات الأداء لبرامج الخصوصية، والاحتفاظ بسجلات المعالجة، وإدارة الموافقة بشكل صحيح، وغيرها، بناءً على هذه الخطوات.
إن الامتثال للقانون العام لحماية البيانات (GDPR) ليس مجرد التزام قانوني ولكنه ضمان لحماية الثقة والمعلومات الشخصية. من خلال اعتماد ممارسات اللائحة العامة لحماية البيانات، يمكن للشركات الصغيرة تجنب العقوبات وتعزيز مصداقيتها، مع ضمان وجود دائم فيالسوق الرقمي.
يعد الامتثال عملية مستمرة تتطلب يقظة مستمرة فيما يتعلق بالتغييرات التنظيمية وقضايا الخصوصية الناشئة.